Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Vishing, wiadomości phishingowe, fałszywe aplikacje udające portfele kryptowalutowe oraz kod do eksfiltracji danych za pomocą platformy Telegram to tylko niektóre elementy szeroko zakrojonej kampanii, określonej przez badaczy z Rapid7 mianem “Operacja ASTERIX”. Nazwa pochodzi od oprogramowania Asterisk – otwartoźródłowego systemu telefonii IP (PBX) odnalezionego na serwerze atakujących. TLDR: Badacze zidentyfikowali…
Czytaj dalej »
Deepfake przestał być eksperymentem badawczym i ciekawostką z laboratoriów AI. W ciągu ostatnich kilku lat stał się narzędziem realnego wpływu: politycznego, finansowego i informacyjnego. W tym zestawieniu zobaczysz dziesięć przypadków deepfake’ów, które miały mierzalny wpływ na rzeczywistość – od mediów społecznościowych, przez procesy wyborcze, po rynki finansowe. Ranking jest ułożony…
Czytaj dalej »
Producenci sprzętu sieciowego trafiają na łamy sekuraka stosunkowo często. Tym razem jednak nie informujemy o nowej podatności, a o wycieku informacji ze strony cisco.com. W przytoczonej publikacji prasowej, firma informuje o tym, że atakujący przy pomocy vishingu uzyskał dostęp do zewnętrznego systemu CRM (Customer Relationship Management). W wyniku analizy przeprowadzonej…
Czytaj dalej »
Ataki socjotechniczne wykorzystujące ludzkie odruchy jak chęć niesienia pomocy, to niestety w naszej branży smutna codzienność. Niedawno informowaliśmy o ataku na Framework Inc, w którym przestępcy podszyli się pod CEO aby wymóc pewne działanie. Jednak przekręty wykorzystujące autorytet to nie jedyne zagrożenie, z którym spotkać się może właściwie każdy. Cyberprzestępcy…
Czytaj dalej »
TL;DR: – Nasz Czytelnik prześledził ścieżkę ataku na inwestycje w akcje Baltic Pipe, czyli jednego z lepiej przygotowanych scamów w ostatnim czasie odnoszących się do sytuacji geopolitycznej w naszym kraju. W dzisiejszym świecie, reklamy są podstawowym mechanizmem oferowania produktów i usług w Internecie. Możemy ją znaleźć wszędzie zaczynając od portali…
Czytaj dalej »
Vishing (voice phishing) niestety staje się coraz powszechniejszą formą oszustwa finansowego i polega na wyłudzaniu poufnych danych w trakcie rozmowy telefonicznej. Nie jest to już jedynie metoda „na wnuczka” lub szybki kredyt. Jedną ze znanych metod jest metoda “na konsultanta”. W ostatnim czasie skontaktowała się z nami koleżanka naszej Czytelniczki,…
Czytaj dalej »
Na naszą skrzynkę sekurak@sekurak.pl dostaliśmy kolejny przykład fałszywego kantoru kryptowalut i specjalnie dla naszych czytelników zrobiliśmy jego analizę. SMS, który ma podrobione pole nadawcy na “SAFEPAL” informuje nas, że powiodła się transakcja i do konta właściciela dodano $480. Jednocześnie SMS wskazuje dane i link do logowania, udając także troskę jako…
Czytaj dalej »
W dniu 8 czerwca 2020 r. z domem maklerskim Charles Schwab Corporation skontaktowała się osoba podająca się za miliardera, producenta filmowego i filantropa – Sidneya Kimmela. Ta osoba oświadczyła, że przesłała prośbę o realizację przelewu na obowiązującym formularzu, korzystając z bezpiecznej usługi poczty e-mail. Jak się później okazało, był to jeden…
Czytaj dalej »
Schemat jest cały czas taki sam, straty duże – więc i przestępcy cały czas próbują “szczęścia”. Tym razem donosi Policja z Lublina: 69-letni ksiądz z jednej z podlubelskich parafii mógł stracić 300 tysięcy złotych. (…) Z informacji jakie przekazał wynikało, że zadzwonił do niego mężczyzna podający się za policjanta. Oszust…
Czytaj dalej »
Vishing, czyli voice phishing – atak socjotechniczny, gdzie wykorzystujemy telefon, a coraz częściej wykorzystując VoIP, aby uzyskać dostęp do cennych danych. O tym jak skuteczny jest to atak, mogliśmy się przekonać przy dużej akcji przejmowania kont na twitterze. Było to możliwe dzięki dostępowi do konta pracownika Twittera, a ów dostęp…
Czytaj dalej »
Po coś realizować jakieś wyszukane ataki na infrastrukturę, czy prowadzić kampanie ransomware? Czasem przestępcom wystarczy napisać takiego maila: Tak to mniej więcej wyglądało w przypadku Puerto Rico: agency transferred the money on Jan. 17 after receiving an email that alleged a change to a banking account tied to remittance payments, according to…
Czytaj dalej »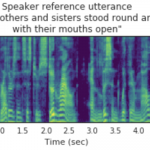
Zerknijcie tutaj (dostępne są nagrane 5-sekudnowe próbki + kilka zsyntetyzowanych fragmentów). Na początek została zrobiona gigantyczna praca polegająca na treningu systemu tysiącami realnych głosów. Po wykonaniu tego etapu wystarczy raptem 5 sekund nagrania głosu ofiary, aby zsyntetyzować wypowiedziane przez nią fejkowe zdania: Do czego może być to wykorzystane? Np. do scamów…
Czytaj dalej »Brian Krebs opisuje nowy scam na użytkowników iPhone – realizowane są zautomatyzowane połączenia, z numerem źródłowym GSM ustawionym na prawidłowy numer od Apple (tzw. spoofing numeru dzwoniącego – da się to zrobić bez żadnego problemu). Problem w tym, że nawet iPhone-y nie potrafią rozróżnić realnego połączenia, od tego który ma…
Czytaj dalej »