Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Platformy HackerOne raczej nie trzeba przedstawiać nikomu, kto interesuje się cyberbezpieczeństwem. To właśnie za jej pośrednictwem wielu hakerów zgłasza wykryte podatności, w zamian za co, oprócz uznania, otrzymują nagrody pieniężne. TLDR: Do tej pory istniała możliwość otrzymania nagrody, bez potrzeby ujawniania tożsamości. Stosując się jednak do obowiązujących regulacji, zwłaszcza tych…
Czytaj dalej »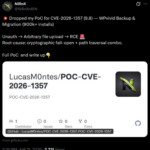
Backupy są ważne i każdy kto choć raz padł ofiarą ataku lub spotkał się z awarią środowiska produkcyjnego wie o czym jest mowa. Do wykonywania kopii zapasowych istnieje szereg rozwiązań, zarówno darmowych jak i komercyjnych. Coraz częściej można się również spotkać ze specjalistycznymi narzędziami, jakim jest np. popularny plugin WPvivid…
Czytaj dalej »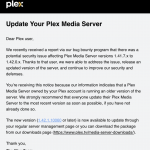
Została wydana nowa wersja Plex Media Server czyli oprogramowania umożliwiającego samodzielne hostowanie i streamowanie multimediów. Aktualizacja jest istotna, a – jak donosi serwis BleepingComputer – użytkownicy określonych wersji otrzymali maile o konieczności aktualizacji wersji. Sytuacja jest dość nietypowa w świecie security, bo podatność – zgłoszona w programie bug bounty – nie otrzymała…
Czytaj dalej »
Program Bug Bounty łatwo rozpocząć, trudniej jest nim sprawnie zarządzać i nawiązywać dobre relacje z badaczami bezpieczeństwa. Stawką może być full disclosure na własnej platformie o czym przekonał się X (dawniej Twitter). Użytkownik @rabbit_2333 umieścił 11.12.2023 r. post z PoC-em do reflected XSS-a. PoC zawierał link do portalu analytics.twitter.com, który…
Czytaj dalej »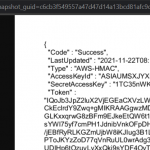
Badacz opisuje znalezioną przez siebie lukę tutaj. Opis luki może wydawać się nieco enigmatyczny: This researcher pointed out that HelloSign’s Google Drive doc export feature had a URL parsing issue that could allow extra parameters to be passed to Google Drive API. By making use of an extra parameter in…
Czytaj dalej »Tym razem w akcji persistent XSS. Można było przygotować odpowiednio maila, który po przeczytaniu w webmailu Yahoo powodował automatyczne wykonanie JavaScriptu w przeglądarce ofiary. Odkrywca błędu w ramach PoC przygotował stosowną wiadomość: As a proof of concept I supplied Yahoo Security with an email that, when viewed, would use AJAX to…
Czytaj dalej »Ciekawy wpis dotyczący bugbounty, z przyznaną nagrodą $3 000. W ciekawy sposób można było odczytywać kod źródłowy plików .jsp (i innych), po prostu dodając znak %01 (start of heading jakby ktoś nie wiedział ;P) na koniec URL-a: https://www.victim.tld/password.jsp%01 Sprawdźcie lepiej czy Wasze application serwery nie pozwalają na taki ‘ficzer’. –ms
Czytaj dalej »Tym razem sprawa jest prosta – wystarczyło znać odpowiedni request HTTP (w mechanizmie business manager), w którym ustawiamy ID strony, którą chcemy przejąć i voila. Całość zajmowała mniej niż 10 sekund i została załatana przez Facebooka w 8 dni (przy czym po bardzo krótkim czasie podatna funkcjonalność w ogóle została…
Czytaj dalej »Ciekawe badanie zgłoszone w ramach programu bug bounty. Pewnie kojarzycie miejsca, gdzie w ramach weryfikacji użytkownika wykonywane jest do nas zautomatyzowane połączenie telefoniczne? Arne Swinnen postanowił sprawdzić czy… podanie jednego z numerów premium spowoduje wykonanie połączenia właśnie tam. Okazało się, że…tak: Mała automatyzacja w burpie, i telefony się rozdzwoniły… ;-)…
Czytaj dalej »Całość okazała się niezmiernie prosta, wystarczyło znać adres e-mail lub nr telefonu podpięty pod konto ofiary: The only condition would have been for the attacker to know the telephone number or email address associated with the target’s account. Do resetu hasła na Facebooku wystarczy podanie 6 znakowego PINu (wysyłanego na…
Czytaj dalej »Kilka tygodni temu z ekipą Securitum zgłosiliśmy błędy bezpieczeństwa, które znaleźliśmy w opensource’owym frameworku Nuxeo. Chodziło konkretniej o trzy problemy: Path traversal w części dla niezalogowanych użytkowników, Błąd pozwalający w pewnych warunkach na wykonywanie dowolnego kodu, XXE w miejscach, gdzie parsowano XML-e. Trochę więcej informacji o błędach w oficjalnym advisory….
Czytaj dalej »