NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Sytuacja niczym jak z filmów o hakerach? Wybitni specjaliści forsujący zabezpieczenia NASA, CIA czy NSA dla zabawy? Nie do końca. Zwykli cyberprzestępcy chwalą się uzyskaniem dostępu do jednego z systemów Federalnego Biura Śledczego (FBI) – amerykańskiej agencji rządowej (służby specjalnej), która zajmuje się zwalczaniem przestępstw oraz kontrwywiadem. FBI to też “firma”, która wielokrotnie dawała się we znaki cyberprzestępcom, gdyż koordynuje i przeprowadza operacje mająca na celu zamknięcie nielegalnych serwisów czy też zatrzymania osób za nie odpowiedzialnych.
TLDR:
Według informacji, którymi chwali się grupa ShinyHunters (UNC6240), w nocy z 21 na 22 września 2026 udało jej się uzyskać dostęp do portalu rekrutacyjnego agencji – apply.fbijobs.gov (obecnie strona jest niedostępna, jednak po ataku obecny był deface oraz informacja od atakujących). Przestępcy mieli w konsekwencji tego ataku pobrać ponad 2TB danych z chmury AWS GovCloud. W komunikacie grupy, ShinyHunters stwierdzają, że weszli w posiadanie danych personalnych oraz dodatkowych informacji związanych np. ze zdrowiem nie tylko wszystkich pracowników FBI, ale także osób aplikujących do służby w tej agencji. Na razie FBI potwierdza wystąpienie samego incydentu na portalu X, jednocześnie nie odniosła się do szczegółowego zakresu danych, które miały paść łupem przestępców.
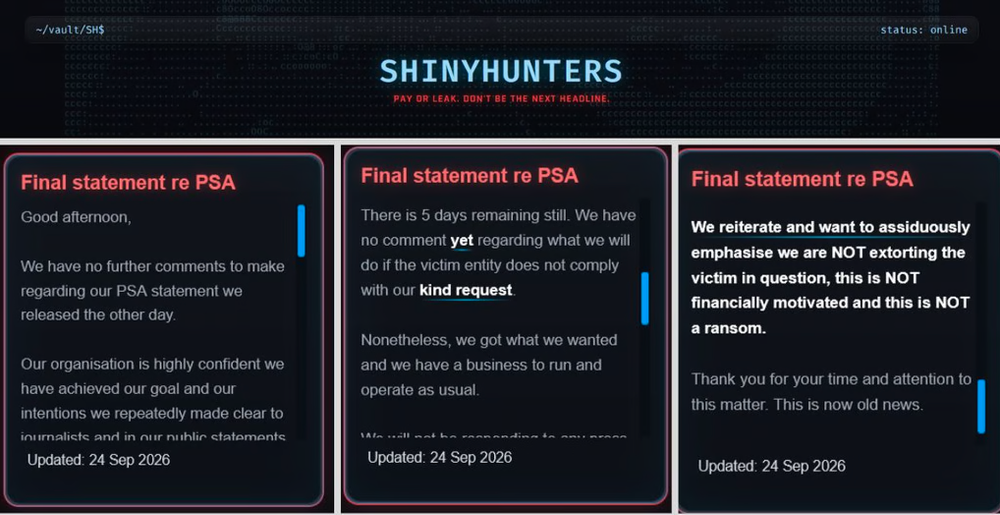
24 września, grupa ShinyHunters opublikowała swój “final statement”, w którym twierdzi, że nie prowadzi operacji mającej na celu wymuszenie okupu na ofierze (agencji FBI) oraz, że atak nie jest motywowany finansowo.
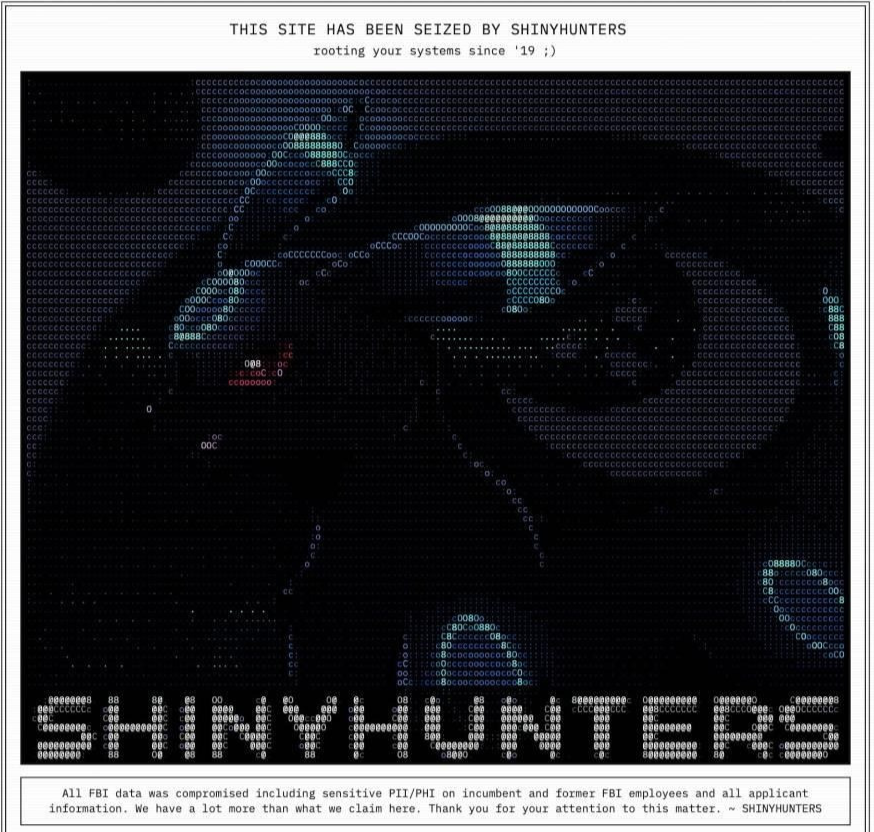
Na stronie defacementu podmieniającej aplikację apply.fbijobs.gov, która została opublikowana w artykule BleepingComputer, znaleźć można żart grupy w postaci komunikatu “THIS SITE HAS BEEN SEIZED BY SHINYHUNTERS”, co jest nawiązaniem do komunikatów umieszczanych na portalach zamykanych przez FBI. Uważny czytelnik zauważy również zakończenie wiadomości, które ma naśladować wypowiedzi obecnego prezydenta USA – Donalda Trumpa na Truth Social.
Grupa chętnie odpowiada dziennikarzom na przesłane zapytania, dlatego podzieliła się próbką danych z 404media, BleepingComputer oraz między innymi twórcą internetowym – Johnem Hammondem. W próbkach znalazły się dane między innymi agentów specjalnych, którzy zajmowali się sprawą BreachForums oraz obecnego dyrektora FBI Kasha Patela. Wedle twierdzeń grupy “to nie wszystkie” dane, które posiadają. Częściowo, dane przekazane dziennikarzom, zostały zweryfikowane pozytywnie. Wśród rekordów dotyczących pracowników mogęąsię też znaleźć szczegółowe dane dotyczące np. rodzin. Niestety proces rekrutacyjny do służb wymaga przedstawienia obszernych informacji, które stają się pożądanym materiałem dla obcych wywiadów oraz grup przestępczych. Nie pierwszy raz cyberzbóje będą mieli okazję wykorzystać wykradzione dane w celu nękania osób powiązanych z agencjami rządowymi.
Co ciekawe, cyberprzestępcy wskazali, że powodem ataku była między innymi notatka I-051526-PSA, która “obraziła” grupę ShinyHunters” – cóż, słabe nerwy jak na tak elitarną grupę, na jaką próbują się wykreować. Rzekomo celem grupy jest wymuszenie zmiany tego komunikatu.
Według członka grupy, do ataku wykorzystano 0-day w oprogramowaniu typu ERP – PeopleSoft od Oracle i nie była to pierwsza próba ataku na tę usługę, tylko wtedy host należący do Federalnego Biura Śledczego nie był podatny. Pierwotna wzmianka o podatności tego typu (czyli pre-auth RCE) datowana jest na początek czerwca 2026.hodzi o lukę sklasyfikowaną pod identyfikatorem CVE-2026-35273 (podatność ta wyceniona jest wysoko, bo CVSS 9.8). PeopleSoft wykorzystuje między innymi komponent Integration Broker, który wystawia publicznie dostępny endpoint. To dzięki niemu możliwa jest integracja z innymi systemami. Dane przychodzące z zewnątrz nie wymagają uwierzytelnienia. Drugim ważnym elementem tej układanki jest PSEMHUB – PeopleSoft Management Hub, czyli wewnętrzna usługa do zarządzania środowiskami. W założeniu nie jest dostępna z zewnątrz. Wnikliwy Czytelnik zapewne już wie, z czego będzie się składać łańcuch podatności.
W przypadku CVE-2026-35273 kluczową rolę odgrywa komponent Environment Management Hub, dostępny pod ścieżką /PSEMHUB/hub. Podatność pozwala nieuwierzytelnionemu atakującemu doprowadzić do deserializacji kontrolowanych danych, a w konsekwencji do zdalnego wykonania kodu w kontekście konta, na którym działa PeopleSoft.
W analizach exploitacji pojawia się również publicznie dostępny endpoint Integration Broker /PSIGW/HttpListeningConnector, który może zostać wykorzystany jako prymityw SSRF do wykonywania żądań do usług dostępnych wyłącznie lokalnie lub w sieci wewnętrznej, w tym PSEMHUB. W praktyce obserwowane oraz opublikowane techniki wykorzystania CVE-2026-35273 nie ograniczają się jednak do jednego, jednoznacznie ustalonego łańcucha SSRF → zapis XML → XMLDecoder.
CVE-2026-35273 zostało ocenione przez Oracle na 9,8 w skali CVSS i umożliwia nieuwierzytelnione RCE. ShinyHunters wykorzystywało tę podatność jako 0-day już między 27 maja a 9 czerwca 2026 r., czyli przed publikacją poprawki Oracle.
Obecnie nie ma podstaw, aby utożsamiać CVE-2026-35273 z podatnością wykorzystaną w ataku na FBI. ShinyHunters twierdzi, że 21 września wykorzystało nowy 0-day. Jednocześnie opublikowane przez grupę materiały wskazują na obecność komponentu PSEMHUB, dlatego możliwe jest, że nowa podatność dotyczy podobnego obszaru platformy lub wykorzystuje część tego samego łańcucha ataku. Bez szczegółów technicznych exploita pozostaje to jednak jedynie hipotezą.
Grupa “dała” agencji siedem dni na zmianę oświadczenia i stanowczo zaprzeczyła, że brała udział np. w SWATTINGu. W innym przypadku zamierzają opublikować wykradzione dane. Stanowiska FBI raczej możemy się domyślać. Ciekawe czy i tym razem USA będą nie tylko w słowach ale i czynach odmawiać negocjacji z terrorystami. Może doczekamy się kinetycznej odpowiedzi na tego typu ataki? ShinyHunters i innym grupom tego typu, a także przyszłym naśladowcom, taki sposób rozwiązania problemu mógłby dać do myślenia.
Na ten moment śledztwo FBI trwa, a ich działania potwierdzają nawet atakujący, którzy rzekomo zauważyli likwidację części infrastruktury sieciowej. W międzyczasie duńska policja poinformowała o zatrzymaniu 24-letniego członka grupy. Oprócz problemów prawnych związanych z charakterem działalności ShinyHunters, władze poinformowały o próbach zlecenia podwójnego morderstwa. Zdecydowanie mało to haxiorskie. Pozostaje jedynie czekać na rozwój wydarzeń.
~Black Hat Logan