NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Esencja z ostrzeżenia FBI wygląda następująco: As of November 2021, FBI forensic analysis indicated exploitation of a 0-day vulnerability in the FatPipe MPVPN® device software going back to at least May 2021. The vulnerability allowed APT actors to gain access to an unrestricted file upload function to drop a webshell…
Czytaj dalej »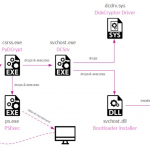
Podsumowanie od Check Pointa tutaj (sporo smaczków technicznych!), a chodzi o operację czy grupę hackerską o kryptonimie MosesStaff. Napastnicy mają przede wszystkim motywację polityczną i chcą po prostu wyrządzić jak najwięcej szkód: MosesStaff behaves differently. The group openly states that their motivation in attacking Israeli companies is to cause damage…
Czytaj dalej »
Chyba nie ma już branży niedotkniętej ransomware (bo taki właśnie typ ataku jest podejrzewany w tym przypadku). Tym razem ofiarą “złożonego cyberataku” padł hiszpański browar Damm (drugi największy browar w tym kraju): The attack hit the brewery on Tuesday night and for a few hours the plant in El Prat…
Czytaj dalej »Tym razem mamy dla Was coś nietypowego – wywiad z Jakubem Nadolnym, CEO Fast White Cat – software house’u Magento. Dla uważnych czytelników mamy kilka sekurakowych nagród. A jednocześnie zachęcamy do zerknięcia na ciekawe oferty pracy w Fast White Cat (możliwość pracy z całej Polski) 1) Sekurak: opowiedz trochę o Waszej…
Czytaj dalej »
Dla pewności – chodzi o rozwiązania VPN dające zdalny dostęp pracownikom do firm (a nie rozwiązania zapewniające “prywatność”). Pełen dokument możecie pobrać z tego miejsca. Dla niektórych może być zaskakująca jedna z pierwszych rekomendacji, zostawiających jako jedyną alternatywę IPsec-a…: Avoid selecting non-standard VPN solutions, including a class of products referred…
Czytaj dalej »
Podatność otrzymała od producenta w zasadzie najwyższą “wycenę” krytyczności (9.8/10 w skali CVSSv3). Jej wykorzystanie jest banalnie proste – wystarczy zuploadować (nie ma konieczności logowania) złośliwy plik (tj. webshell) i już możemy wykonywać polecenia w OS, na którym działa vCenter Server. Niektórzy donoszą, że podatność już wykorzystują operatorzy ransomware (w…
Czytaj dalej »
TrickBot został zauważony po raz pierwszy w październiku 2016 roku i miał on postać trojana bankowego. Z czasem złośliwe oprogramowanie wzbogacono o nowe moduły, takie jak np. „dropper”, którego główną rolą jest zapewnienie „tylnej furtki” dla innego złośliwego oprogramowania. Z funkcji tej korzystało między innymi Ryuk Ransomware, znane z ataków…
Czytaj dalej »
Obawiacie się, że Wasi pracownicy mogą paść ofiarą socjotechniki/phishingu? Może przeleją firmowe pieniądze na konto przestępców? Nieświadomie wpuszczą ransomware do Waszej sieci? Albo udostępnią poufne informacje firmowe nieznajomym? Co z bezpieczeństwem smartfonów? Jeśli intrygują Was tego typu pytania, zobaczcie na nasze szkolenie cyberawareness przeznaczone dla osób nietechnicznych: bezpieczny.sekurak.pl Szkolenie sami…
Czytaj dalej »
27 lipca odbyła się konferencja prasowa na temat cyberbezpieczeństwa, w której udział wzięli: premier Mateusz Morawiecki, minister spraw wewnętrznych i administracji Mariusz Kamiński oraz pełnomocnik rządu ds. cyberbezpieczeństwa Janusz Cieszyński. Zapis całej konferencji jest już dostępny na YouTubie: Morawiecki, powołując się na coraz bardziej agresywne działania grup cyberprzestępczych, takich jak…
Czytaj dalej »
Na początku lipca informowaliśmy Was o ataku na firmę Kaseya, która dostarcza oprogramowanie do zarządzania IT: Przestępcy za odszyfrowanie danych zażądali horrendalnej kwoty 70 milionów dolarów: Sytuacja stała się jeszcze bardziej napięta po tajemniczym „zniknięciu” grupy: Według przedstawiciela innej grupy ransomware’owej operatorzy REvil otrzymali swoiste ultimatum od lokalnych władz, zmuszające…
Czytaj dalej »
Jakiś czas temu pisaliśmy o podatności w Windows Print Spooler (CVE-2021-1675), która okazała się krytyczną luką, pozwalającą zarówno na zdalne wykonanie kodu, jak i na eskalację uprawnień na systemach Windows: Nie pomogła również wpadka badaczy bezpieczeństwa, którzy przez przypadek opublikowali POC oraz szczegółowe objaśnienie podatności: Choć repozytorium zostało dość szybko…
Czytaj dalej »
Jakiś czas temu pisaliśmy o ataku ransomware’a Conti na szereg szpitali i klinik na terenie Irlandii: W ramach modelu podwójnego wymuszenia (double extortion) przestępcy wykradli również 700 GB danych, zawierających między innymi informacje o pacjentach i pracownikach, umowach czy sprawozdaniach finansowych. Nie jest tajemnicą fakt, że operatorzy ransomware zazwyczaj oferują…
Czytaj dalej »
Jeszcze wiele o incydencie nie można napisać, ale zobaczcie ten wątek na Reddicie. Prawdopodobnie w pewien sposób udało się operatorom ransomware (Revil) zainfekować aktualizację oprogramowania Kaseya: Kaseya wydała na gorąco takie oświadczenie: We are in the process of investigating the root cause of the incident with an abundance of caution…
Czytaj dalej »
Kilka miesięcy temu opublikowaliśmy streszczenie wywiadu z operatorem ransomware’a REvil, dzięki któremu mogliśmy dowiedzieć się wielu naprawdę ciekawych rzeczy. Najistotniejszy dla tego artykułu jest jednak następujący fragment rozmowy: UNK na pytanie, czy da się wykorzystać ransomware jako „cyberbroń”, stwierdził, że wie o przynajmniej kilku „partnerach” swojego ransomware’a, którzy mają dostęp…
Czytaj dalej »
Jakiś czas temu informowaliśmy o ataku na brazylijskie przedsiębiorstwo JBS, będące największym dostawcą mięsa na świecie. Poniżej zamieszczamy komunikat firmy w tej sprawie: FBI doprecyzowało informację JBS, obarczając winą REvil ransomware: Jak możemy dowiedzieć się z najnowszego oświadczenia JBS, firma zapłaciła okup w wysokości 11 milionów dolarów: ~ Jakub Bielaszewski
Czytaj dalej »