Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
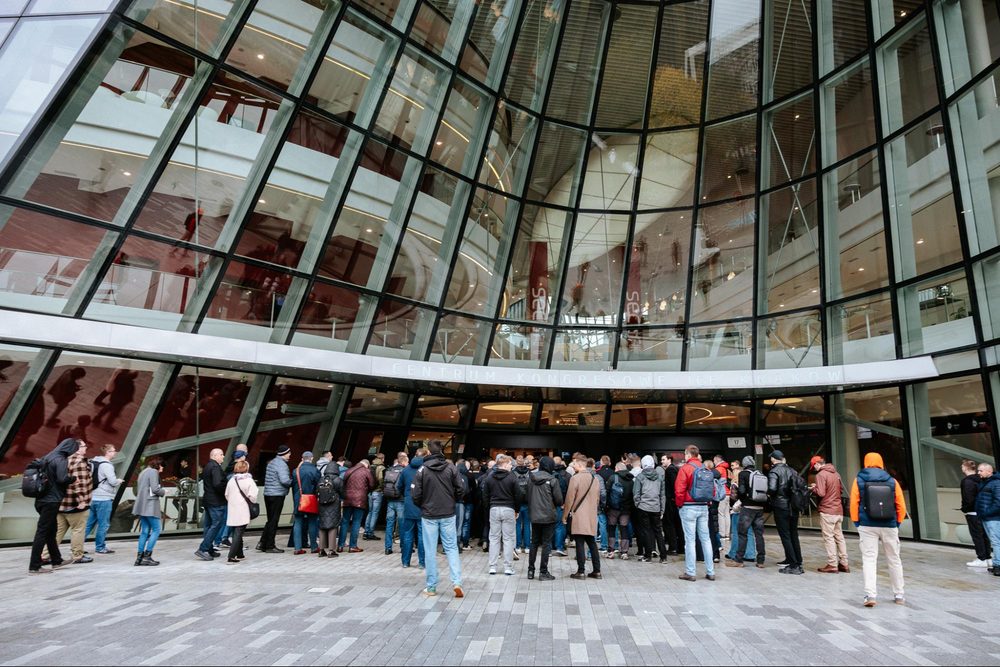
Mega Sekurak Hacking Party po raz pierwszy w historii trwało aż dwa dni – i ani przez chwilę nie zwolniliśmy tempa! 26 i 27 października 2026 roku Centrum Kongresowe ICE w Krakowie znów stało się stolicą polskiego ITsec. W tym roku po raz kolejny pobiliśmy rekord frekwencji! Niemal 1700 uczestników, ponad 60 zróżnicowanych wystąpień, debata oksfordzka i pokazy hackingu na żywo! Jak zawsze – z największą dawką merytoryki i atmosferą rodzinnej imprezy dla etycznych hackerów, „bezpieczników” i wszystkich miłośników ITsec. Przeczytajcie naszą relację, przeżyjcie te dwa dni po raz kolejny… Już teraz zdecydujcie o przyjeździe na kolejną edycję MSHP w 2027 r.!
Jeszcze nie opadł kurz po tegorocznej edycji, a my już planujemy kolejną – znów szykujemy dla Was AŻ dwa dni najbardziej merytorycznej imprezy dotyczącej ITsec w Polsce. 26–27 października 2027 roku widzimy się ponownie w Centrum Kongresowym ICE w Krakowie 🙂
[PRZEDSPRZEDAŻ!] Tylko do końca grudnia br. możecie zamówić dowolne bilety (w tym EXEC i VIP!) z 30-procentową zniżką. Rezerwujcie sobie miejsca w kalendarzu i bilety.
Zobacz jak było w tym roku
Start rejestracji to dla nas jeden z najważniejszych momentów całej konferencji. Wtedy wiemy, że nie ma już odwrotu – i trzymamy kciuki, żeby wszystko działało dokładnie tak, jak zaplanowaliśmy! Zatem zaczęło się!
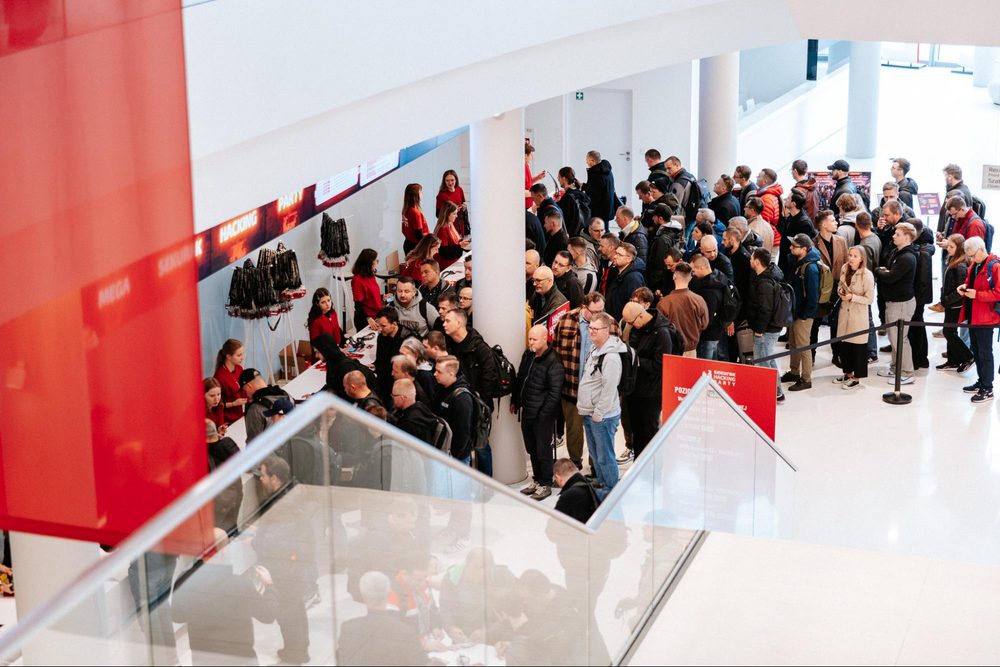
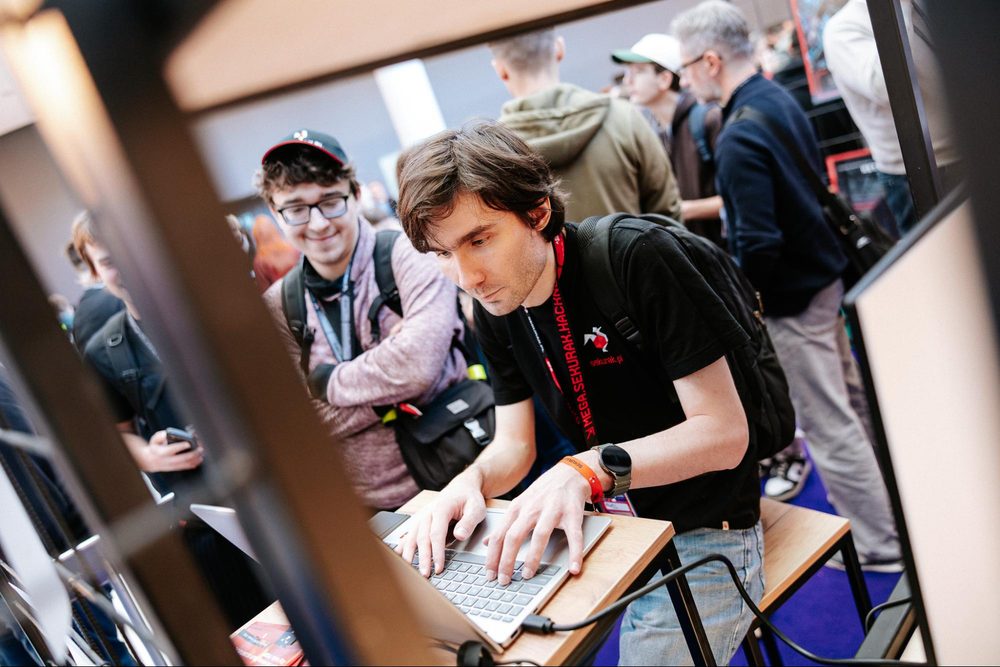
Po odebraniu identyfikatorów i opasek uczestnicy mogli ruszyć na obchód stoisk – zarówno naszych Partnerów, jak i tych tematycznych, z przygotowanymi przez nas atrakcjami. Do zgarnięcia była cała masa książek i gadżetów. Po raz pierwszy odpaliliśmy też stacjonarny sklep sekuraka – który okazał się takim strzałem w 10, że drugiego dnia zabrakło naszych nowych plecaków 🙂
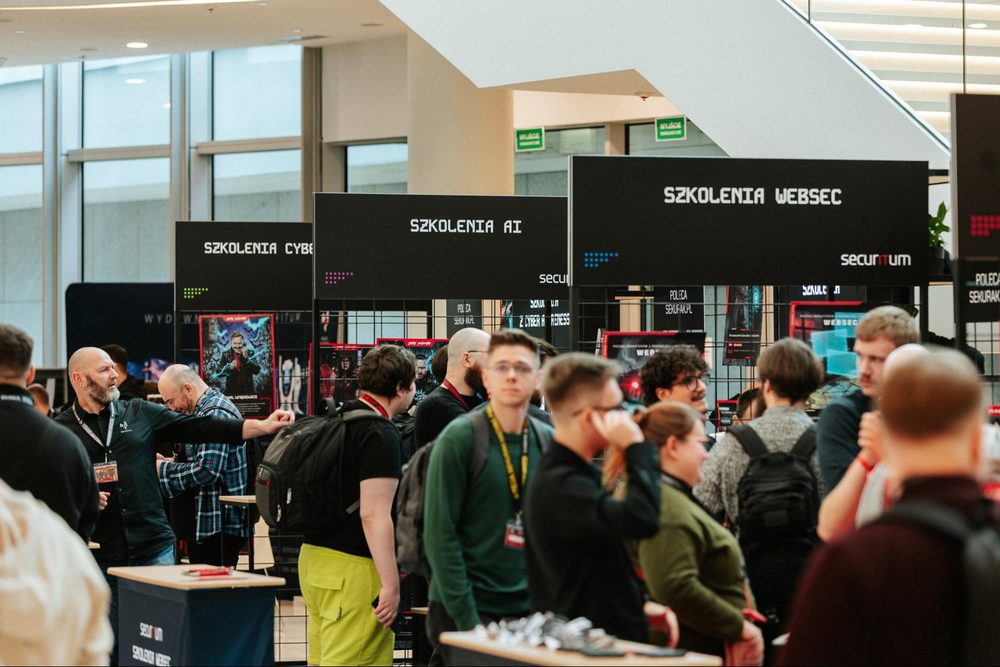
Po raz pierwszy podzieliliśmy stoisko Securitum Szkolenia na wioski tematyczne: AI, NETSEC, WEBSEC oraz CYBER AWARNESS, gdzie, oprócz okazji do przybicia piątki oraz rozmów z naszymi ekspertami i stosami gadżetów do odebrania, czekały wyzwania i CTF-y oparte na autorskich aplikacjach sekuraka. Można było sprawdzić się w wykrywaniu vishingu, przełamywaniu zabezpieczeń sieci i hackowaniu modelu AI! Miło było patrzeć, jak wracacie, by walczyć i poprawiać swoje miejsca w rankingu! 🙂
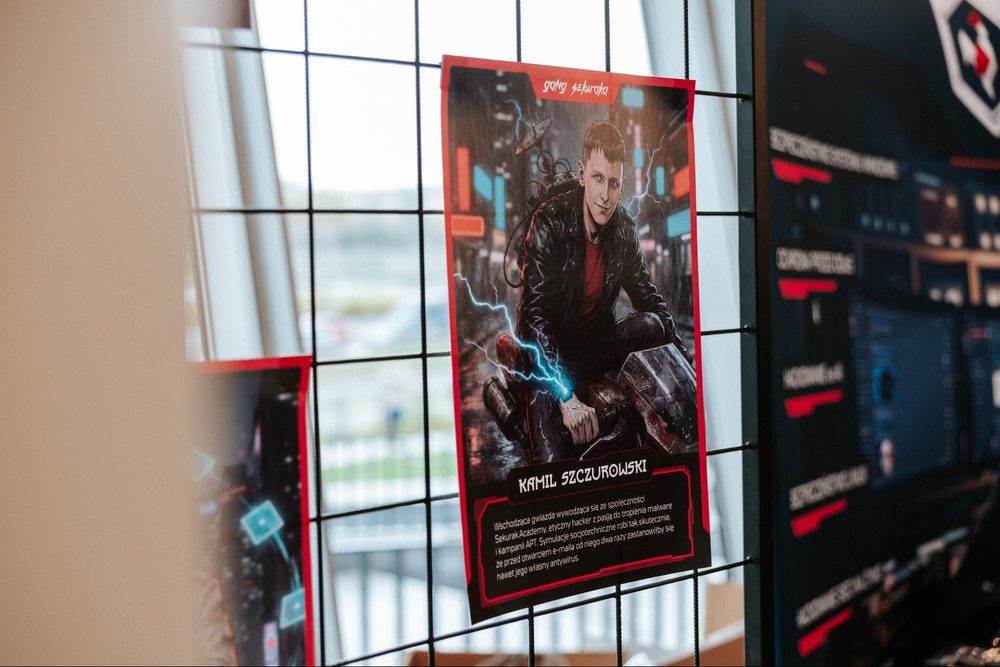
Przygotowaliśmy też coś wyjątkowego. Wiadomo przecież, że nasi trenerzy to prawdziwi herosi, którzy każdego dnia stoją na straży cyfrowego bezpieczeństwa. Idąc za tą myślą, stworzyliśmy kolekcję plakatów Gang Sekuraka, na których najbardziej znane postaci sekurakowego uniwersum pokazują swoje prawdziwe oblicze 😉 Opisy pod plakatami warto było czytać uważnie, gdyż skrywały odpowiedzi na pytania specjalnego konferencyjnego quizu – a jego rozwiązanie gwarantowało jedną z pięciuset limitowanych koszulek z logo imprezy!
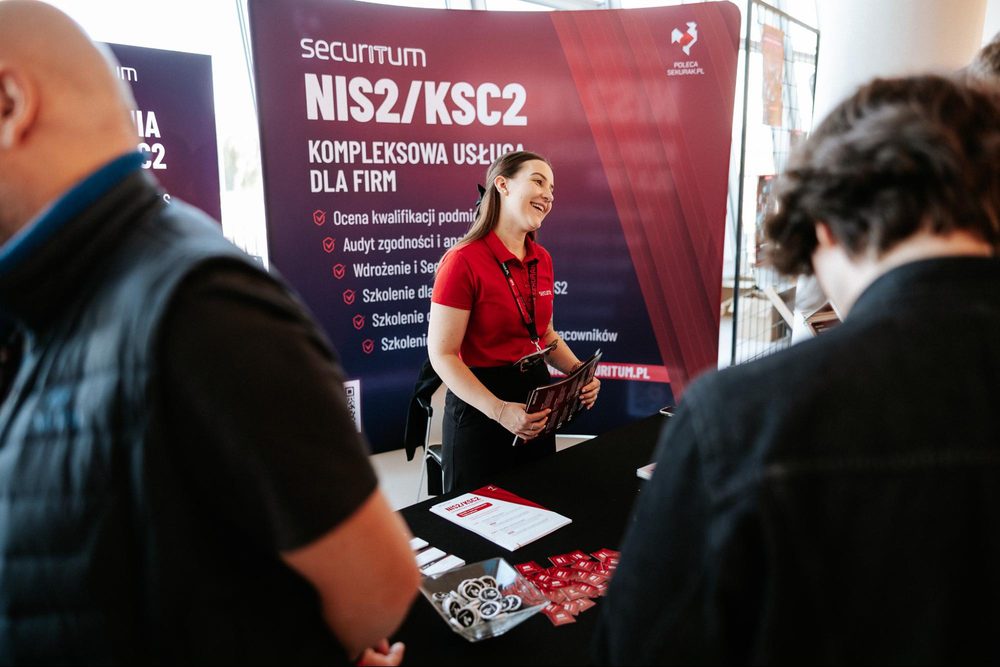
Z myślą o wszystkich, których interesują zmiany w prawie, przygotowaliśmy też osobne stoisko poświęcone NIS2/KSC2. Grupa Securitum pokazała na nim, jak w kompleksowy sposób może wesprzeć każdego, kto podlega regulacjom, a nasi zaprzyjaźnieni prawnicy odpowiadali dzielnie na Wasze pytania w ramach konsultacji, które się tu odbywały 🙂
Nie zabrakło też niesamowitych społeczności! Własną ścieżkę miała np. Sekurak.Academy, a jej stoisko szybko zamieniło się w miejsce spotkań ludzi z całej Polski. Osoby, które na co dzień znają się tylko ze szkoleń i naszego serwera Discord, mogły wreszcie zobaczyć się na żywo, pogadać i spędzić razem dwa świetne dni. Społeczność Sekurak.Academy widać było na każdym kroku – korytarze roiły się od uczestników ubranych w koszulki z charakterystycznym sekurakiem w birecie! Ta energia okazała się tak zaraźliwa, że „populacja Akademików” urosła o kilkadziesiąt osób, które wykupiły dostęp do programu prosto na stoisku.
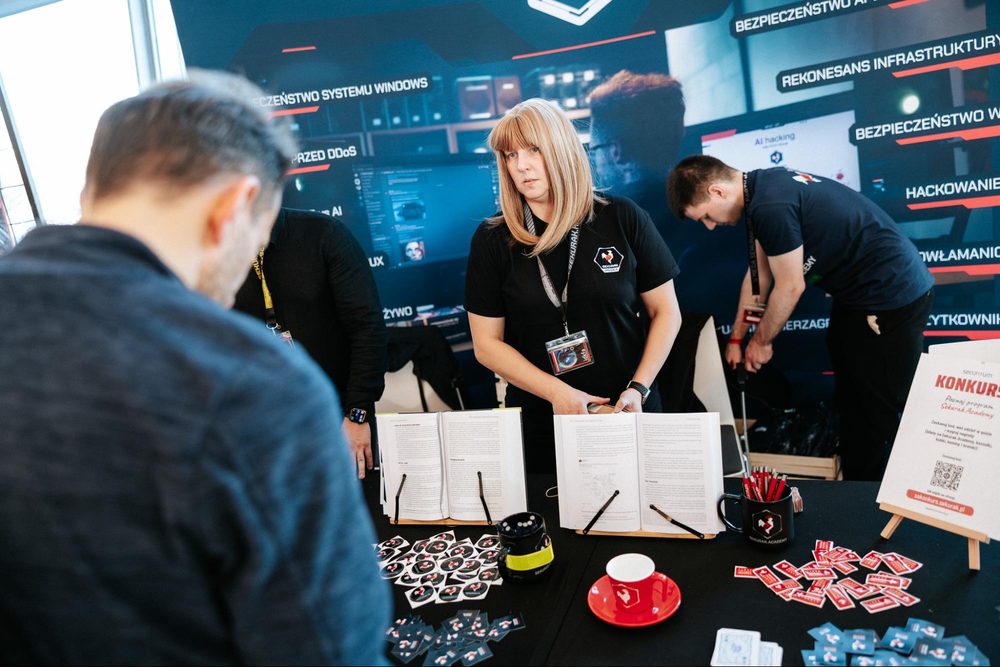
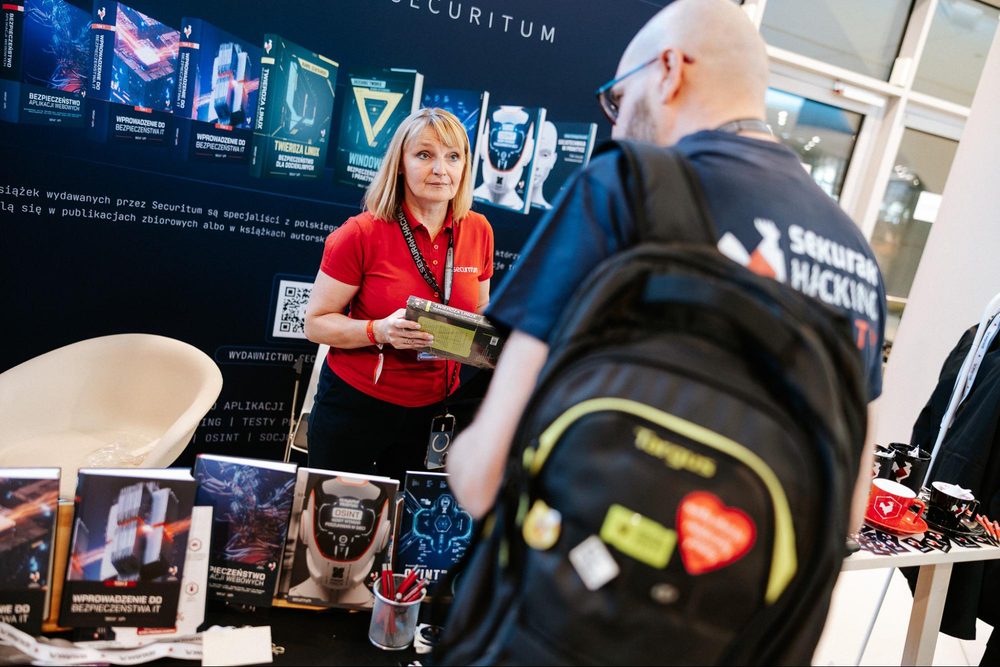
Dla fanów zapachu papieru i farby drukarskiej (a kto go nie lubi? 😉) Wydawnictwo Securitum przygotowało stoisko pełne książek, a wśród nich nowość: OSINT, metadane i inne kwestie Krzysztofa Wosińskiego, czyli kontynuację jego wcześniejszej publikacji OSINT: Nowy wymiar poszukiwań w sieci.
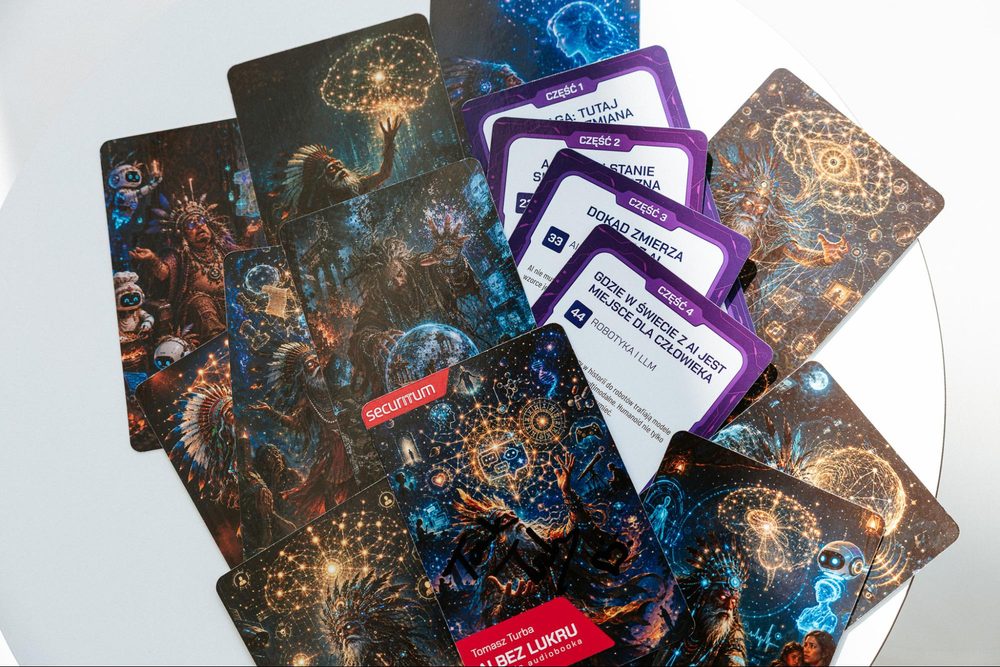
To jednak nie wszystko! Prawdziwą niespodzianką okazały się karty do audiobooka AI bez lukru Tomka Turby. To multimodalne wydawnictwo łączy teksty, nagrania audio i niesamowite grafiki, które Tomek stworzył za pomocą AI. Jego pierwsza nietechniczna publikacja okazała się strzałem w dziesiątkę, a pierwszy nakład kart rozszedł się w mgnieniu oka wśród uczestników konferencji. Jeśli ktoś z Was się nie załapał, to wciąż może zapisać się na specjalną listę oczekujących, którzy jako pierwsi dostaną informację, gdy ponownie trafi do sprzedaży! W tym celu zaglądajcie na lukier.sekurak.pl.
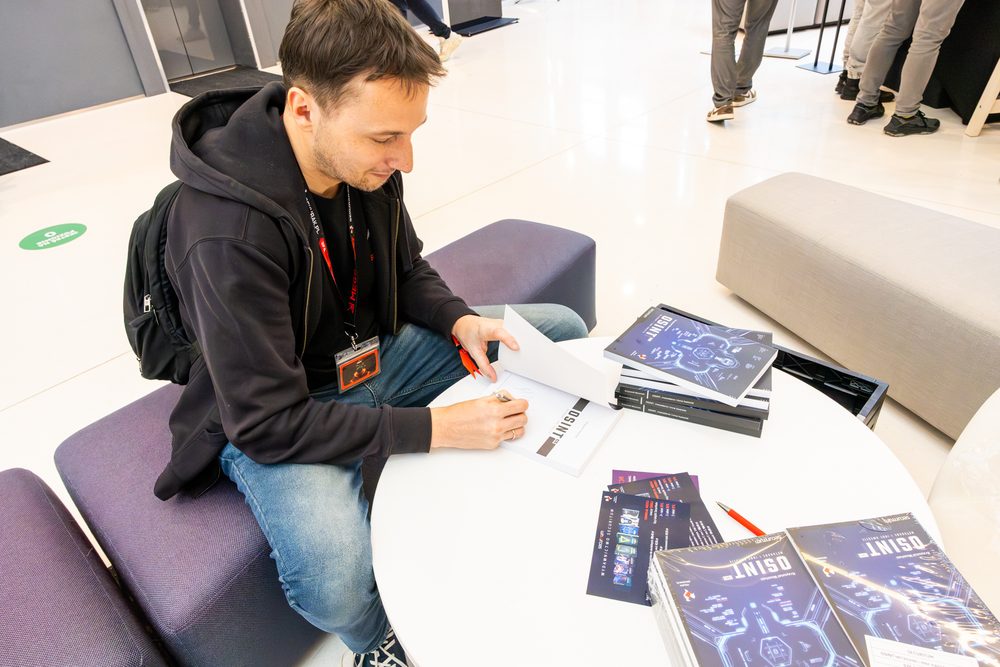
Przez całą konferencję na stoisku można było również spotkać autorów bestsellerów Securitum. Oprócz Krzyśka Wosińskiego pojawił się tam Karol Szafrański, autor Twierdzy Linux – książki, o której bardzo głośno było podczas poprzedniej edycji Mega Sekurak Hacking Party i która dla wielu rzuciła nowe światło na kwestie związane z bezpieczeństwem dystrybucji linuksowych. Także mistrz socjotechniki, Robert „Proxy” Kruczek, który w zeszłorocznej publikacji odsłonił część swojego warsztatu w książce Socjotechnika w praktyce, triki i kruczki hackowania ludzi, zagościł w Strefie Autora.
Na stoisku Women Go Cyber członkinie stowarzyszenia opowiadały, dlaczego obecność kobiet w branży cyber jest tak ważna. Przekonaliśmy się o tym zresztą na własnej skórze – to właśnie WGC przygotowało całą tegoroczną ścieżkę CyberArena!
Na stoisku naszego głównego partnera, Banku Pekao S.A., uczestnicy mogli bliżej poznać program cyberPEKAO, porozmawiać z ekspertami z Centrum Bezpieczeństwa Banku oraz wymienić się doświadczeniami z obszaru cyberbezpieczeństwa.
Na uczestników czekała także specjalna atrakcja (cyber)escape room, w którym mogli sprawdzić swoją wiedzę i zmierzyć się z zadaniami inspirowanymi zagrożeniami ze świata cyberbezpieczeństwa. Była też okazja, aby dowiedzieć się więcej o możliwościach rozwoju i pracy w strukturach Banku.
Eksperci Alior Banku opowiadali, jak chronią swoje rozbudowane środowisko techniczne, a tym samym bezpieczeństwo klientów. Z kolei mBank zapraszał na rozmowy o bezpieczeństwie finansów.
O cyberbezpieczeństwie w dużych organizacjach można było podyskutować również na stoiskach HSBC i Allegro, a przedstawiciele In Cloud We Trust/ Aikido i Tenable/Arrow opowiadali o swoich najnowszych rozwiązaniach dla branży.
A co wydarzyło się na scenach?
Po rejestracji, pierwszej kawie i rundzie po stoiskach, o 9:45 na scenę wkroczył Michał Sajdak. Przywitał wszystkich na pierwszej w historii dwudniowej edycji i opowiedział o planie działania. A plan był ambitny: pierwszego dnia pięć równoległych ścieżek – MAIN, EXEC, LINUX Sec, CyberArena i NetSec. Na scenie pojawił się także Tomek Turba oraz przedstawicielka Głównego Partnera tegorocznej edycji – Banku Pekao S.A. – Paulina Rosłoń.
Ścieżka MAIN
Na start sequel, na który czekało wiele osób. Robert „ProXy” Kruczek i Kamil Szczurowski z Securitum wrócili z kontynuacją ubiegłorocznego hitu: Jak zhackować kolejne pół Polski w drugi wieczór. Tym razem pokazali, co znaleźli w polskim Internecie już po MSHP 2025. Było tego sporo, jednak uwagę najbardziej przyciągał fakt, że usuwanie prostych do załatania podatności potrafi zająć miesiące (o ile w ogóle do tego dochodzi).
O 11:00 Dawid Golak zabrał salę za kulisy operacji red teamowych w prezentacji Red Team OPS – The Art of Weaponization. Nie było instrukcji, jak łatwo dostać się do każdego systemu, za to solidna lekcja analizy: dlaczego w danej sytuacji wybiera się tę technikę, ten payload i ten sposób wykonania. Dawid przeszedł ze słuchaczami pełną ścieżkę ataku, od rekonesansu, przez phishing z różnymi formatami plików, po mniej oczywiste mechanizmy, które nie zapalają żadnych alertów.
Po przerwie kawowej Adam Haertle (ZaufanaTrzeciaStrona.pl) przygotował coś dla każdego, kto choć raz gościł audytora: Jak przeżyć audyt IT i nie zwariować. NIS2, RODO, DORA, KRI, ISO 27001 – lista powodów do odwiedzin działu IT jest długa. Adam, który był po obu stronach stołu, podpowiadał, co sprawdzić przed wizytą, jak rozmawiać o niespełnionych wymogach i jak wyjść z audytu w jednym kawałku.
Po lunchu na scenie pojawił się gość specjalny – dr Tomasz Rożek z wystąpieniem Umysł w erze przebodźcowania. Jak odzyskać koncentrację i skutecznie się uczyć. Uwaga jako najcenniejsza waluta, obalony mit wielozadaniowości, dopamina kontra serotonina oraz praktyczne techniki koncentracji. Wystąpienie dostępne było wyłącznie na miejscu – kto był, ten wie 😉
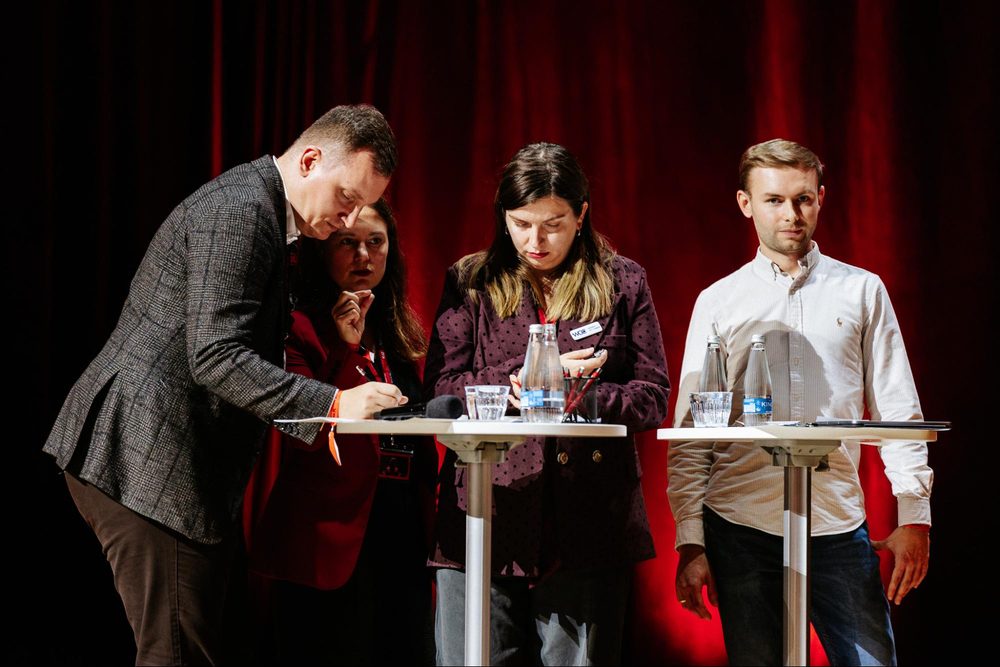
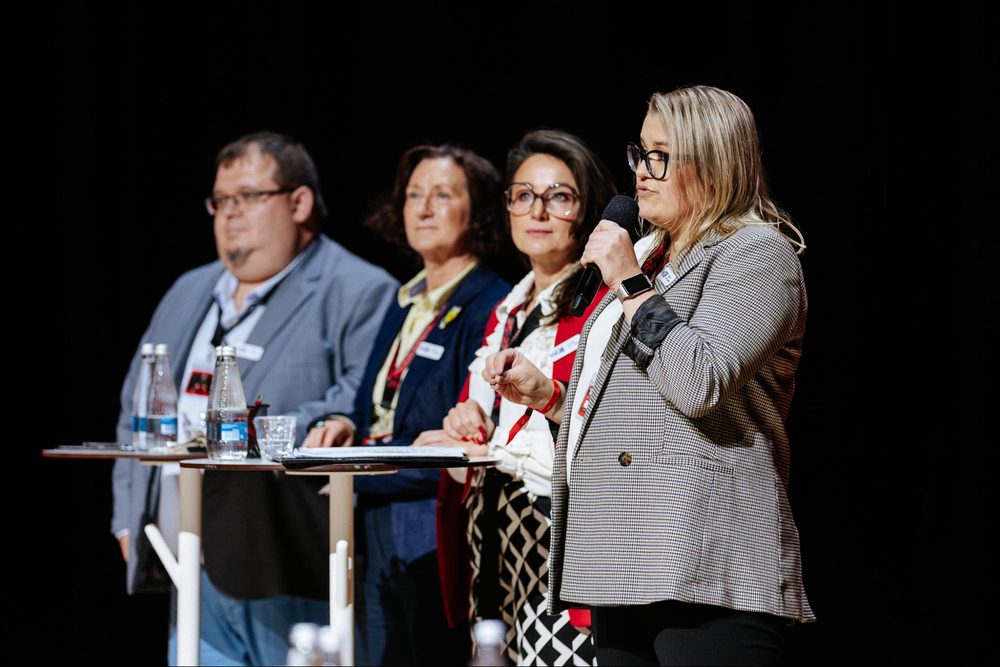
Dzień na Scenie Głównej zamknęła debata oksfordzka Women Go Cyber, którą poprowadziła Joanna Jakubowska, prezeska stowarzyszenia. Teza brzmiała: Nowelizacja KSC skupia się na strukturach i procedurach, zamiast na praktycznych narzędziach ochrony przed cyberzagrożeniami. Na scenie stanęły dwie drużyny. Tezy broniła drużyna PRO: Agnieszka Bucikiewicz, Mariola Więckowska, Anita Wiesiołek-Nemeth i Marcin Serafin. Kwestionowała ją drużyna CONTRA: Agnieszka Wachowska, Patrycja Chudzińska, Marcin Wysocki oraz przedstawiciel CERT Polska – Marcin Dudek. Zamiast klasycznego panelu było prawdziwe starcie na argumenty: naprzemienne wystąpienia, kontrargumenty i pytania z sali. Werdykt należał do publiczności, która wskazała jako zwycięzcę drużynę CONTRA. Nie było to jednak miażdżące zwycięstwo. Wynik 51% do 48% pokazał, że widzowie też są w sprawie nowelizacji KSC mocno podzieleni.
Ścieżka dla CISO i kadry zarządzającej – jak zawsze, bez streamingu i nagrań, za to z historiami niekomunikowanymi powszechnie i mogącymi być świetną inspiracją dla innych.
Otworzyła ją Joanna Wziątek z Tenable pytaniem znanym każdemu „bezpiecznikowi”: Patchować, wyłączyć czy zaryzykować? Kto podpisze się pod decyzją? Na przykładzie aktualnych podatności PHP pokazała, jak techniczny problem zamienia się w biznesowy dylemat i gdzie przebiegają granice odpowiedzialności między security, IT i biznesem.
Przemysław Kulesza, CISO Alior Bank, i Paweł Ogonowski udowodnili, że nie każdy DDoS wygląda jak DDoS. Ataki L7 udają ruch prawdziwych użytkowników, więc prelegenci pokazali, jak uzupełnić defense-in-depth własnym, lekkim i adaptacyjnym mechanizmem korelującym sygnały z wielu źródeł.
Marcin Dudek z CERT Polska wrócił na MSHP z przeglądem nowości w usługach CERT Polska i wskazał te, z których warto skorzystać od zaraz.
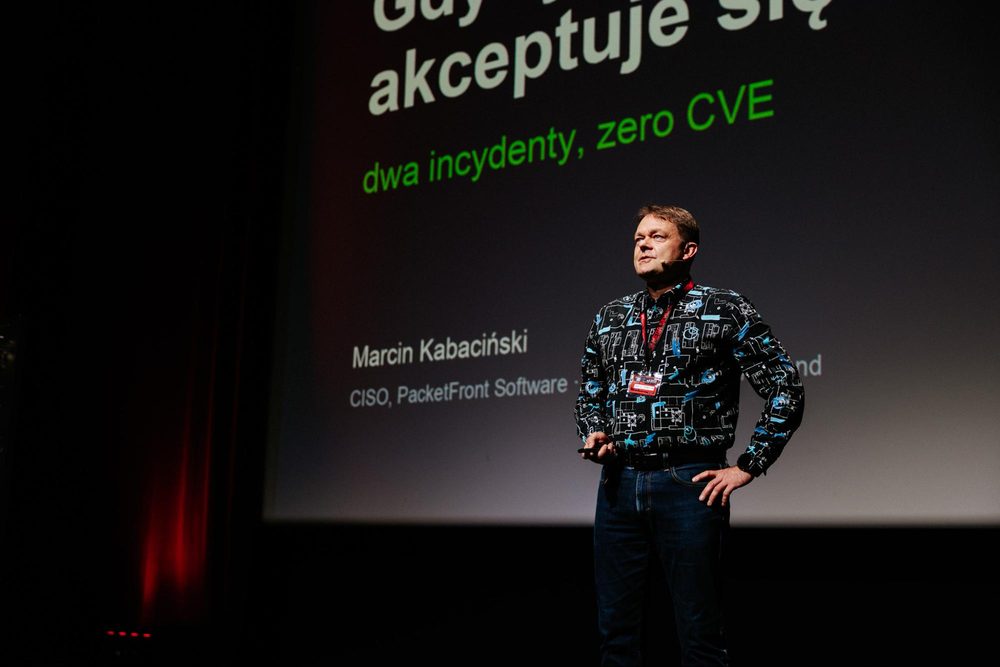
Marcin Kabaciński, CISO PacketFront Software, opowiedział o dwóch incydentach bez ani jednego CVE w prezentacji Gdy ryzyko akceptuje się samo. Poprawka „średniego” błędu czekała pół roku na okno wdrożeniowe, a błąd w procesie biznesowym przeszedł przez skanery i pentest, bo system działał dokładnie tak, jak go zaprojektowano. Słuchacze wyszli z czterema zasadami, dzięki którym każde „poczekamy” ma właściciela i datę ważności.
Po przerwie Jarosław Górski, CISO mBank, wziął na warsztat Agentic AI – wyzwania w bankowości, a konkretnie – miejsce agentów AI w bezpiecznym cyklu wytwarzania oprogramowania.
Następnie Sebastian Miernik z Nationale-Nederlanden zdradził, czego nikt nie mówi o projektach IAM: że najtrudniejsze rzadko jest narzędzie, a niemal zawsze odpowiedzialność, role i dane.
Po lunchu Krzysztof Cabaj, CIO w Pracownie Optyczne, zaczął od scenariusza: piątek, 18:44, alert z SOC trafia do pustego biura, a zarząd dowiaduje się o incydencie w poniedziałek. W prelekcji Ćwiczenia decyzyjne podczas cyberataku czy Tabletop Exercise (TTX) – co wybrać? pokazał, jak przećwiczyć taki „piątek” przy stole, a nie na produkcji, i rozegrał z salą klasyczny dylemat: negocjować z szantażystą czy nie?
Dr Mike Jankowski-Lorek, CISO Umovity, skupił się na wyzwaniach stojących przed współczesnym CISO, który musi dbać o bezpieczeństwo całej organizacji, nie mając przy tym bezpośredniej władzy nad wszystkimi zespołami odpowiedzialnymi za wdrażanie zmian.
Kamil Drzymała z Banku Polskiej Spółdzielczości przekonywał, że nie każde ryzyko trzeba naprawić i pokazał, jak racjonalnie decydować o akceptacji, ograniczeniu lub transferze ryzyka przy skończonym budżecie.
Ścieżkę EXEC zamknął Radosław Janusz z PKO BP tematem prosto z niedalekiej przyszłości: Kiedy Klient przyśle do banku robota… Know Your Agent. Co z rozliczalnością, gdy po drugiej stronie API nie stoi człowiek, a klient czasem nawet nie wie, że agenta wysłał?
Pierwszy dzień na ścieżce poświęconej bezpieczeństwu systemów Linux otworzył Karol Szafrański, autor Twierdzy Linux, prelekcją Rok malware na linuksowym desktopie i serwerze. Stwierdził on, że zjawisko popularności Linuksa, wynikające między innymi z dążenia do cyfrowej suwerenności państw, idzie w parze z nowymi ryzykami.
Leszek Miś przeniósł ciężar na serwery i zaczął od liczb: dziś między ujawnieniem błędu a gotowym eksploitem mijają godziny, nie tygodnie, więc klasyczne 30- czy 90-dniowe cykle łatania przestały nadążać. Jego odpowiedź to „prewencja z prędkością maszyny” – wirtualne łatanie i twarde reguły, które w locie blokują podejrzane zachowania, zanim atak dojdzie do skutku.
Po przerwie Lech Lachowicz – obrońca linuksowych maszyn w polskiej drużynie Locked Shields – zadał niewygodne pytanie A co, jeśli kernel kłamie? i pokazał, jak rootkit potrafi okłamać system co do własnego istnienia. Na żywo wpuścił na maszynę klasycznego rootkita, który ukrył swoje pliki i procesy, a następnie namierzył go autorskim narzędziem porównującym „wzorcowy” obraz jądra z tym, co faktycznie siedzi w pamięci.
W drugiej odsłonie Lech poprowadził warsztat Świeży Linux, brudny Internet – hardening od zera, który zamienił się we wspólne polowanie z całą salą. Scenariusz znany każdemu adminowi: dostajesz serwer po kimś, kto odszedł, a na nim „najważniejsza aplikacja w firmie” – naszpikowana backdoorami. Publiczność podpowiadała kolejne ruchy, a maszyna odsłaniała kolejne niespodzianki pochowane w zakamarkach systemu.
Ścieżkę zamknął członek naszej załogi – Maciej Szymczak – trener sekuraka i CISO Securitum Szkolenia. Tu akurat temat zmienił się w ostatniej chwili: w agendzie było RCE z faktury, ale kilka dni przed konferencją świat obiegła świeża, krytyczna podatność w PHP – i Maciek uznał, że takiej okazji nie można przepuścić (prowadzący ścieżkę Kamil Jarosiński dowiedział się o zmianie tuż przed jego wejściem na scenę 😉). Pytanie zostało jednak to samo: co robić, gdy podatność już jest, a łatki jeszcze nie ma albo nie zdążymy wdrożyć jej wszędzie?
Ścieżka CyberArena
Kolejna sala pierwszego dnia należała do Stowarzyszenia Women Go Cyber, które przygotowało CyberArenę. Każde wystąpienie prowadziły dwie prelegentki z różnych światów (prawo i praktyka, compliance i operacje, red team i ryzyko), które zamiast przytakiwać sobie, spierały się na scenie.
Na otwarcie Katarzyna Pieniak i Beata Ogrodnik-Kołodziejczyk zderzyły paragraf z praktyką w Firmowe sekrety w (nie)bezpieczeństwie. Beata tłumaczyła, kiedy informacja jest naprawdę tajemnicą przedsiębiorstwa – i że najczęściej zawodzi warunek realnej ochrony. Kasia odpowiedziała ćwiczeniem „30 dni bez hackowania”: pokazała, że z samego LinkedIn, ogłoszeń o pracę i zdjęć z biura da się odtworzyć mapę organizacji, zanim padnie pierwszy phishingowy mail.
Agnieszka Konieczny i Alicja Marzec w wystąpieniu Wszystko było w planie rozegrały z salą trzy prawdziwe incydenty, zatrzymane w momencie kluczowej decyzji. Przewinęły się klasyki branży – Equifax, MGM Resorts i Maersk z NotPetyą – a za każdym razem sala wybierała, co zrobić dalej.
Po przerwie Magdalena Rząca i Ewelina Żak rozłożyły na części Shadow AI – od promptu do incydentu. Bohaterką ich wystąpienia była Kasia – wzorowa pracownica, która nigdy nie kliknęła w wiadomość phishingową, aż pod presją czasu wrzuciła kilka firmowych plików do darmowego czatu. Potem było ciekawiej: Kasia zainstalowała agenta AI, który po jednym kliknięciu w zgodę dostał pocztę i CRM, a w nocy posłusznie wykonał polecenie ukryte szarym tekstem w mailu od „klientki”.
Po lunchu Ewa Piotrowicz i Emilia Franko pokazały cyberbezpieczeństwo oczami QA, zaczynając od historii o formularzu kontaktowym spiętym ze Slackiem, przez który klient-żartowniś wywołał powiadomienie dla całej firmy naraz. Emilia broniła „shift left” – testować już na etapie wymagań, bo późniejsze poprawki zawsze kosztują najwięcej – a Ewa, jedyna testerka w zwinnym zespole, odpowiadała „shift rightem”: monitoringiem i automatycznymi checkami po wdrożeniu.
Ścieżkę zamknęły Oliwia Jaskólska (red team w sektorze finansowym) i Karolina Ceran (ryzyko ICT) pytaniem DORA czy człowiek: kto decyduje o cyberodporności?. Punktem wyjścia była statystyka: średnio mija około 247 dni, zanim organizacja zorientuje się, że ktoś siedzi w jej infrastrukturze. Oliwia rysowała kolejne czarne scenariusze – ransomware w Wigilię, zmęczenie MFA o piątej rano, deepfake: CFO dzwoniący w nocy do analityka SOC – a Karolina za każdym razem pokazywała, co na to unijna regulacja DORA. Werdykt? Nie „DORA czy człowiek”, tylko gra zespołowa – regulacja porządkuje odpowiedzialność, proces pozwala działać pod presją, a człowiek wyłapuje nietypowy sygnał.
Ścieżka NetSec
Sieciowcy też mieli swoje święto na MSHP, a ścieżkę poprowadził nasz trener Marek Rzepecki. Otworzył ją Piotr Wojciechowski, architekt sieciowy/trener współpracujący z sekurakiem, prelekcją Ślepe punkty. Czego nie widzi sieciowiec, czego nie widzi bezpiecznik. To była opowieść o dwóch plemionach pracujących na tej samej infrastrukturze, ale mówiących zupełnie różnymi językami – i o tym, jak w szczelinach między nimi rodzą się realne luki.
W drugiej prelekcji, Gdy dron gubi GPS, a Ty tracisz Kerberosa, Piotr przeniósł wojnę elektroniczną znad Bałtyku do firmowej serwerowni. Jego teza: czas to cicha infrastruktura krytyczna – gdy serwer traci zaufane źródło czasu, przestają działać Kerberos, kody MFA, certyfikaty i korelacja logów w SIEM-ie. Pokazał, jak chronić synchronizację: rozproszyć źródła geograficznie, mieć ich kilka i – przede wszystkim – monitorować dryf, o którym prawie nikt nie pamięta.
Łukasz Bromirski, który sieciami zajmuje się od 1997 roku, w prezentacji Smoła, czarne dziury i śmieci zaczął od prostego apelu: filtrujcie ruch wychodzący. Posłużył się analogią „ciemnego lasu” z Problemu trzech ciał – wasza sieć wewnętrzna wcale nie jest tak bezpieczna, jak myślicie, a większość firewalli pilnuje tego, co wchodzi, i przepuszcza wszystko, co wychodzi. Największym problemem pozostaje jednak brak segmentacji – jak przyznał, nie ma jej jakieś 80% nawet dużych firm.
Po lunchu Michał Łopacki (CERT Orange Polska) zszedł poniżej radaru SOC z techniką domain fronting – czyli ukrywaniem prawdziwego celu połączenia za niewinnie wyglądającą domeną. Przeprowadził salę przez historię protokołów i pokazał na żywo, jak na zewnątrz widać jedną domenę, a pod spodem kryje się zupełnie inny, złośliwy ruch. Technikę uznawano za martwą, bo wielcy dostawcy pozamykali ją kilka lat temu – ale okazało się, że u jednego z gigantów wciąż działa.
Wiktor Sędkowski w Dead Air: Anatomia podatności zrobił przekrojowy przegląd bezpieczeństwa sieci komórkowych – od archaicznego, nieszyfrowanego NMT, przez GSM i jego fałszywe stacje bazowe, po mechanizmy 5G chroniące tożsamość abonenta. Przypomniał, że żadna kryptografia nie powstrzyma zagłuszania, a ataki „downgrade” wciąż potrafią zepchnąć telefon do słabszej, dziurawej generacji.
Ścieżkę zamknął Robert Strzoda z PKP Informatyka prelekcją Purple Teaming w infrastrukturze krytycznej na przykładzie kolei. Zaczął od uświadomienia, że kolejowe „IT” to nie tory i lokomotywy, a ogromna infrastruktura OT i IT objęta wymogami KSC i regularnymi testami. Wyjaśnił, czym purple teaming różni się od wargamingu, w którym atak przychodzi bez zapowiedzi i angażuje też adminów oraz zarząd.
Dzień II: druga runda!
Po wieczorze integracji, wspólnych spotkań, podsumowań i nocy na podładowanie baterii – szczególnie dla naszej Ekipy 😉 – wróciliśmy do ICE, by rozpocząć kolejny dzień pełen ogromnej dawki merytoryki!
O 9:00 sale znów się zapełniły, a na uczestników czekały kolejne ścieżki: MAIN, EXEC, Luzik, Windows Sec, WebSec, Narzędziownik Hackera oraz Sekurak.Academy.
Drugi dzień na Scenie Głównej rozpoczął Kacper Szurek prezentacją zAInfekowani – jak oszuści wykorzystują AI. „Chałkonie”, zdjęcia smutnych dzieci, wymyślone przepisy – to dopiero przystawka. Kacper pokazał, jak stare schematy oszustw dostały nowe szaty dzięki AI i jak jedno zdanie może wystarczyć do przejęcia kontroli nad systemem.
O 10:00 Marcin Piosek z Securitum Audyty przedstawił edycję 2026 swoich Wniosków po realizacji tysięcy testów penetracyjnych – a że Securitum Audyty robi ich ponad tysiąc rocznie, materiału do statystyk nie brakuje, zaś Marcin, jako osoba, która odpowiada za jakość raportów, ma ich zdecydowanie dużo.
Po przerwie Damian Fajfer wziął na warsztat Open Source pod kontrolą: SCA, SBOM, SLSA, podpisywanie artefaktów i praktyki OpenSSF. Najcenniejsze było rozróżnienie, co każdy z tych mechanizmów naprawdę potwierdza, a czego nie gwarantuje – i jak złożyć je w warstwowy model obrony.
Tomasz Zieliński, czyli Informatyk Zakładowy (który – jak zdradził – dwa tygodnie wcześniej dołączył do ekipy Securitum), rozbawił i zmusił do myślenia jednocześnie. W prelekcji „Teraz każdy może programować!” – krzyknięto w roku 1959 opowiedział historię wiecznie powracającego marzenia, by programować mogli też zwykli ludzie – od ENIAC-a i COBOL-a, przez arkusze kalkulacyjne, aż po dzisiejsze no-code i low-code. Każda z tych rewolucji częściowo się udała, ale żadna nie zrobiła ze zwykłych ludzi programistów – a teraz przyszło AI coding, pierwsze narzędzie, które działa niedeterministycznie, i nikt na sali nie wiedział, dokąd to zmierza.
Po lunchu Krzysztof Wosiński – którego nowa książka na temat białego wywiadu miała premierę właśnie podczas tej edycji MSHP – zabrał salę na OSINT-owe potyczki z mapami. Zaczął od głośnego narzędzia GodsEye – które zlepia otwarte źródła w sterowaną głosem mapę. Pokazał też, jak mapy kłamią: celowo przesuwane drogi w Chinach czy „las” doklejany na bazy wojskowe (społeczność OSINT wyłapała, że kafelki tajgi są po prostu skopiowane). Na koniec padł apel, by patrzeć narzędziom AI na ręce, bo potrafią „nie widzieć” tego, co widać gołym okiem.
Konferencję zamknął Tomasz Turba pokazem Multiwersum wojny AI: kontratakowanie agentów agentami. Zaczął od anatomii agenta AI i jednej myśli przewodniej: dla agenta cel uświęca środki – działa, dopóki nie spełni zadania, jak Terminator z jednym poleceniem. Przypomniał najśmieszniejsze (i najgroźniejsze) wpadki ostatniego roku, ze sztandarowym przykładem Amazona, gdzie agent na polecenie „zoptymalizujmy bazę” po prostu ją skasował i położył część chmury AWS na kilkanaście godzin. Następnie zaprezentował, jak dobry agent może odpierać ataki tego złego w sposób automatyczny.
Ścieżka EXEC
Drugi dzień EXEC był krótszy, ale bardzo intensywny. Maciej Pokorniecki na start zapytał: Co się NIE zadziało, że źle się stało? – poruszył kwestie bezpieczeństwa w SDLC i tego, że „miękkie” aspekty współpracy deweloperów z „bezpiecznikami” są równie ważne, jak procesy.
Joanna Jakubowska, Incident Manager i prezeska Women Go Cyber, przedstawiła Test odporności cyfrowej: czego nie pokazują audyty, a pokazuje atak grupy APT. Studium symulowanego ataku pokazało, że w realnym incydencie liczą się czas, decyzje i reakcje ludzi, a nie zapisy w dokumentacji.
Przemysław Dęba, CISO Orange Polska, tytułem Potrzymaj mi piwo, za 8 minut przejmę Twoją chmurę od razu ustawił oczekiwania – i podzielił się case studies z Orange. Następnie Kamil Kowalczuk z PZU pokazał AI z perspektywy CISO: The Good, the Bad and the Ugly: jak adopcję AI widzi biznes, IT i użytkownicy oraz jakie strategie może przyjąć CISO w zależności od dojrzałości organizacji.
Po przerwie Szymon Dankowski, CISO Banku Pocztowego, opowiedział historię incydentu pod przewrotnym tytułem Co robi użytkownik, kiedy bezpieczeństwo zadziała? Złośliwy plik zablokowany, sprawa zamknięta… a kilka godzin później ten sam plik pojawił się na stacjach roboczych. Atakujący nie złamał zabezpieczeń – wykorzystał potrzebę użytkownika, żeby po prostu zrobić swoją pracę, choćby z prywatnego urządzenia.
Michał Lewandowski z Medicover mówił o AI pod presją biznesu i governance, który musi nadążyć za wdrożeniami, bo Shadow AI to nowe Shadow IT.
Radosław Stachowiak, CEO Securitum Audyty, w prezentacji AI zamiast frontendu, co z bezpieczeństwem? pokazał na działających narzędziach, jak agenci AI zastępują interfejsy użytkownika i co to oznacza dla autoryzacji oraz układu sił między klientami a bankami czy sklepami.
Ścieżkę EXEC zamknęła wyczekiwana przez wszystkich prezentacja Michała Sajdaka – Jak hakerzy obecnie przenikają do organizacji?, w której podsumował techniki stojące za ostatnimi, głośnymi atakami. Wśród nich znalazł się między innymi łańcuch podatności urządzeń MikroTik (pozwalający przejąć kontrolę nad routerem przez protokół SSH) oraz wzbudzający wiele emocji nie tylko w branży cyberbezpieczeństwa atak na lodówki we francuskich hipermarketach. Całość – jak zawsze w przypadku wystąpień Michała – uzupełniły świetne dema i bogata sesja Q&A.
Nazwa „Luzik” nie zwiodła nikogo – tematy były jak najbardziej poważne, tyle że podane w lekkiej formule. Ścieżkę otworzył Maciej Czubak dwiema prelekcjami. W pierwszej, Dlaczego oszustwa działają, skoro wszyscy o nich wiedzą, porównał działania cyberprzestępców do klasycznego marketingu i rozebrał kilka realnych kampanii – od fałszywego konkursu „Lotto”, w którym czwarty link zawsze prowadził do profilu samej ofiary, po podstawiane reklamy w wyszukiwarce. W drugim wystąpieniu, Pieniądze skradzione, co z nimi dalej?, przeszedł do prania pieniędzy – od karuzel VAT i głośnej grupy wyłudzającej na BLIK-a po świat krypto i grupy z Korei Północnej finansujące państwo okupami – z puentą, że blockchain jest jawny, ale prześledzenie całej ścieżki bywa koszmarnie trudne.
Po przerwie Kamil Mędzikowski udowodnił, że wystarczy jedno zdjęcie, by dowiedzieć się o tobie wszystkiego. Zaczął od głośnej sprawy japońskiej idolki namierzonej przez prześladowcę z odbicia w jej oku na selfie, a potem postawił na techniki ręczne – ustalanie czasu i miejsca zdjęcia z ułożenia cienia, wyszukiwarki twarzy i zwykłą obserwację tła. Obalił też popularny mit, że o lokalizacji decydują metadane EXIF – social media i tak je wycinają.
Następnie Rafał Meisel zrobił przegląd najciekawszych incydentów AI w 2026 roku. Przewinęły się między innymi źle skonfigurowana baza wystawiająca setki milionów wiadomości, atak na agenta obsługującego dużą firmę doradczą oraz przejęcie dziesiątek tysięcy kont na Instagramie przez agenta-„konsultanta”, który sam resetował hasła i ignorował MFA. Jaki z tego morał? Agent nie odróżnia uczciwej pracy od oszustwa – widzi tylko cel.
Ścieżkę zamknęła Agata Ślusarek prelekcją Promptuj, oszukuj, zarabiaj. Cybercrime w czasach AI – spojrzeniem na „kuchnię” przestępczych korporacji żerujących na fałszywych inwestycjach. Obaliła mit, że w przestępczych call center siedzą już same boty, ale pokazała, jak sprawnie te grupy używają AI – od dobierania ofiar i generowania reklam po fałszywe platformy inwestycyjne z własnym czatem, którego zapis trafia prosto do przestępczego CRM-u.
Ścieżki Windows Sec i WebSsec
Poranek należał do low-levelu. Grzegorz Tworek w In process… pokazał, że procesy w Windowsie same opowiadają o sobie – swoją nazwę, ścieżkę i linię poleceń trzymają we własnej pamięci, a to znaczy, że mogą te dane dowolnie podmienić. Efekt: nawet świetne narzędzia śledcze dają się nabrać, a złośliwy program potrafi podszyć się pod Notatnik i przejść weryfikację na VirusTotal.
Potem Wiktor Szymanik w Fantastycznych backdoorach… zrobił – na żywo i z perspektywy pentestera – przegląd technik utrzymywania dostępu w systemie, od COM hijackingu w górę. Najciekawsze, że część z nich nie wymaga nawet uprawnień administratora – a sam mechanizm, jak żartował, „ma tyle lat, co prelegent”.
Trener z ekipy Securitum, Marek Rzepecki, w prelekcji Kontroler domeny to tylko nazwa wyjaśnił, dlaczego Active Directory wciąż tak łatwo przejąć. Protokoły uwierzytelniania (NTLM, Kerberos) i usługa certyfikatów działają niemal niezmiennie od około 2000 roku, więc te same klasy błędów – relay, coercion, podszywanie się pod innego użytkownika – wracają rok w rok, nawet w tych w pełni załatanych i dobrze pilnowanych sieciach; u klientów Securitum blisko 60% testów kończy się przejęciem domeny.
Następnie Michał Bentkowski z Google opowiedział o PageBreak, czyli jak znaleźliśmy 500+ XSS-ów w aplikacjach Google, wykorzystując AI. Punkt wyjścia: modele świetnie znajdują podatności, ale potrafią też halucynować, a przy skali Google nikt nie przeczyta sam tysięcy zgłoszeń. Rozwiązaniem jest deterministyczna walidacja – zamiast wierzyć w to, co napisze model, narzędzie realnie odpala przeglądarkę i sprawdza, czy atak faktycznie zadziałał. Liczy się tylko potwierdzony wynik. Tak znaleźli ponad 500 XSS-ów, w tym w najważniejszych domenach.
Po lunchu Kamil Jarosiński – etyczny hacker z Securitum – w Sejfie z papieru pokazał na przykładach z testów, dlaczego dobra kryptografia jest tak trudna i jak jeden drobny błąd rujnuje całe bezpieczeństwo. Rafał Błaszczyk zamknął ścieżkę tematem Typosquatting – czyli kiedy literówki przestają być przypadkiem. Omowił techniki budowania fałszywych domen, ulubione cele i zasady cyberhigieny URL.
Krystian Działowy otworzył ścieżkę Narzędziownik Hackera prelekcją Payload w firmware, czyli jak schować malware w routerze. Pokazał, dlaczego urządzenia brzegowe – routery, firewalle, bramki – to wymarzona kryjówka dla atakujących: pracują bez przerwy, rzadko ktokolwiek do nich zagląda, a mało kto patrzy, co naprawdę na nich siedzi.
Piotr Rzeszut podczas wystąpienia Kieszeń fizycznego pentestera pokazał, co zabiera na akcję ktoś, czyim zadaniem jest wejść tam, gdzie nie powinien – od wytrychów po radiowe gadżety – i na żywo otwierał zamki na scenie. Myśl przewodnia: najlepszy firewall nie oprze się fizycznemu dostępowi do sprzętu. Pokazał też, jak jeden niepozorny kluczyk potrafi przełączyć budynkową windę w tryb serwisowy.
Jakub Żoczek w prelekcji Red Teaming – (prawie) wszystkie chwyty dozwolone opowiedział o najbardziej kreatywnych zagrywkach ze swoich kampanii, w których wygrywa nie technika, a psychologia i tupet. W jednej z akcji za kilkadziesiąt euro zarejestrował domenę łudząco podobną do wewnętrznej domeny klienta – i patrzył, jak z całego świata zaczynają spływać zapytania, które nigdy nie powinny opuścić firmowej sieci.
Paweł Maziarz w ramach wystąpienia Co hacker ma w plecaku zajrzał do plecaka red teamera – tego na akcję i tego na co dzień. Opowiedział też, jak najłatwiej „zebrać” dostępy w biurowcu: wystarczy ocierać się o pracowników z odpowiednim gadżetem w teczce, bo nikt nie podejrzewa kogoś, kto wygląda na znudzonego pracownika, serwisanta czy sprzątaczkę.
Po lunchu scenę przejęły krótsze, 30-minutowe wystąpienia. Jan Kaczmarczyk z Sekurak.Academy w AI spotyka Breaking Bad zastanawiał się, czy sztuczna inteligencja pomogłaby instytucjom finansowym w walce z praniem pieniędzy – czy raczej odziedziczy po ludziach ich słabości. Jedna z jego historii opisywała przelew, w którego tytule ktoś wprost prosił „tylko nie wspominajcie o tym w Nowym Jorku” – prompt injection na żywym człowieku, kilkanaście lat przed modnymi dziś atakami na modele językowe.
Anna Zwiefka w OSINT: narracja, zaufanie i współczesne nadużycia pokazała, jak buduje się fałszywą tożsamość i jak ją rozbroić zwykłym researchem z otwartych źródeł – na przykładach Anny Sorokin (fałszywej „dziedziczki”) i „Tinder Swindlera”. Oszusta z Tindera zdradził zresztą jego własny wizerunek bywalca – gdy nagle „zniknął” z sieci, było jasne, że akurat leci samolotem.
Bartosz Osuch w prelekcji Od magnesu do lasera… przeszedł przez świat hardware hackingu – od podsłuchania tego, co urządzenie „mówi” do siebie w środku, po subtelne sztuczki wyciągające sekrety z tego, ile prądu albo czasu zajmuje układowi dana operacja. Okazuje się, że hasło potrafi zdradzić się samym tym, jak długo chip porównuje kolejne znaki – im dłużej „myśli”, tym bliżej prawdy.
Na zakończenie Maciej „Bonus” Szymański odważnie opowiedział, jak stracił 0.1 ETH, dając się wciągnąć w kryptowalutowy scam – i to mimo że sam zajmuje się bezpieczeństwem. Rozłożył własną wpadkę na części: szum wokół „pewnego tokena”, podrobiony profil znanej postaci z sieci z ledwie przestawioną literką, presja czasu i to, że mózg chciał uwierzyć w historię, którą już sobie ułożył. Wyskakujące na stronie komunikaty „ktoś właśnie kupił”, które budowały poczucie uciekającej okazji, generował zwykły losowy skrypt – realnych kupujących nigdy nie było. Mocny morał na koniec: najlepszy scam celuje w umysł, nie w system, a w firmie dużo lepiej działa kultura zgłaszania błędów niż szukania winnych.
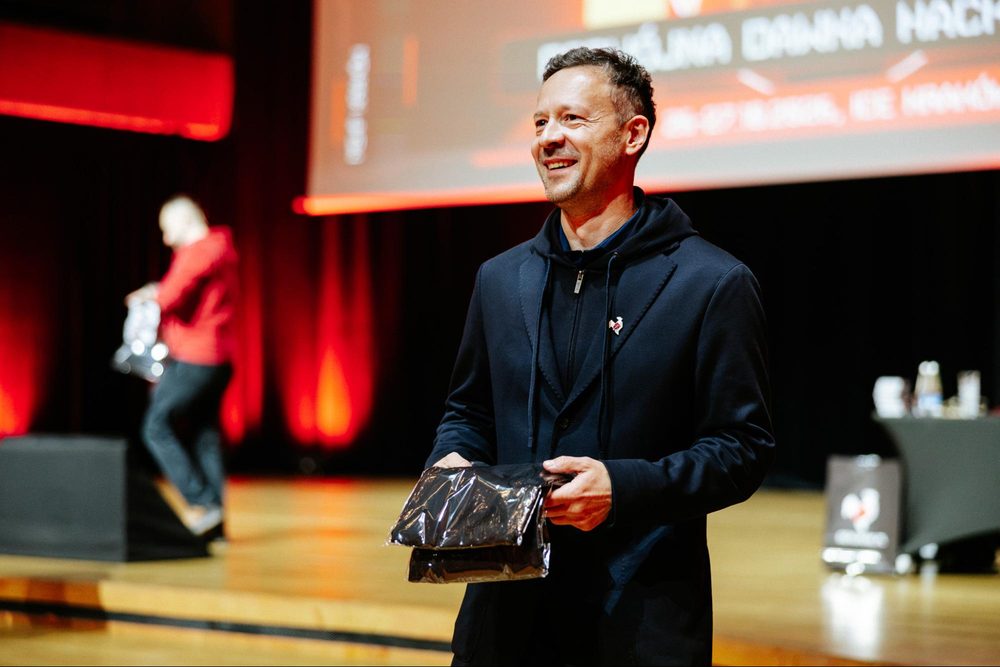
Po dwóch dniach, ponad 60 wystąpieniach i niezliczonych kawach, Michał Sajdak i Tomek Turba oraz Maciej Szymczak pożegnali uczestników na scenie głównej. Do publiki, jak co roku, poszybowały sekurakowe koszulki! Nie zabrakło wspólnych zdjęć, planów na kolejną edycję i poczucia, że wspólnymi siłami po raz kolejny udało nam się stworzyć coś niebywałego!
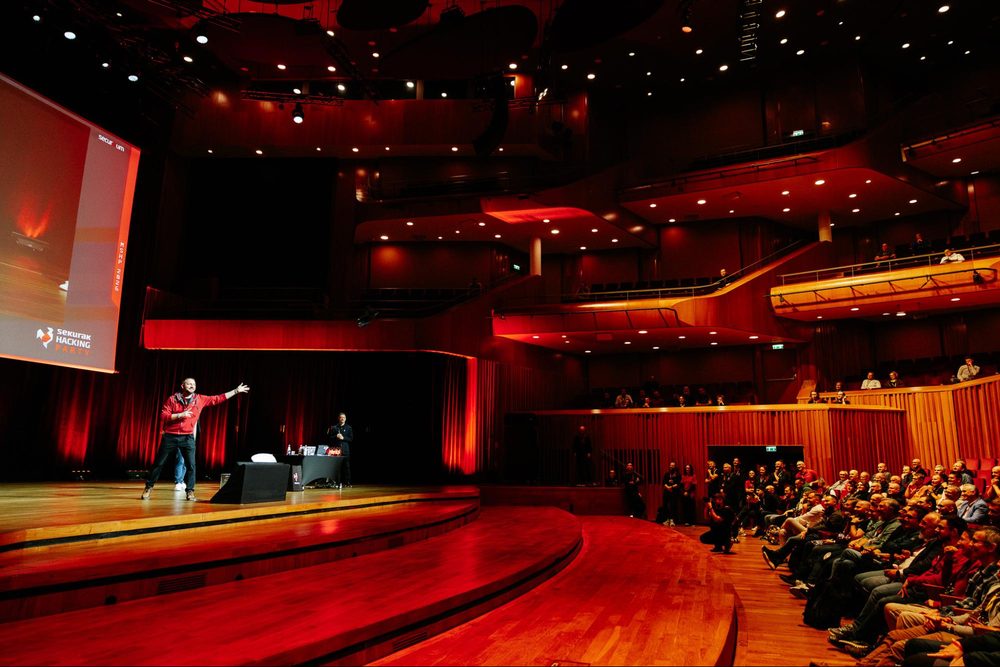
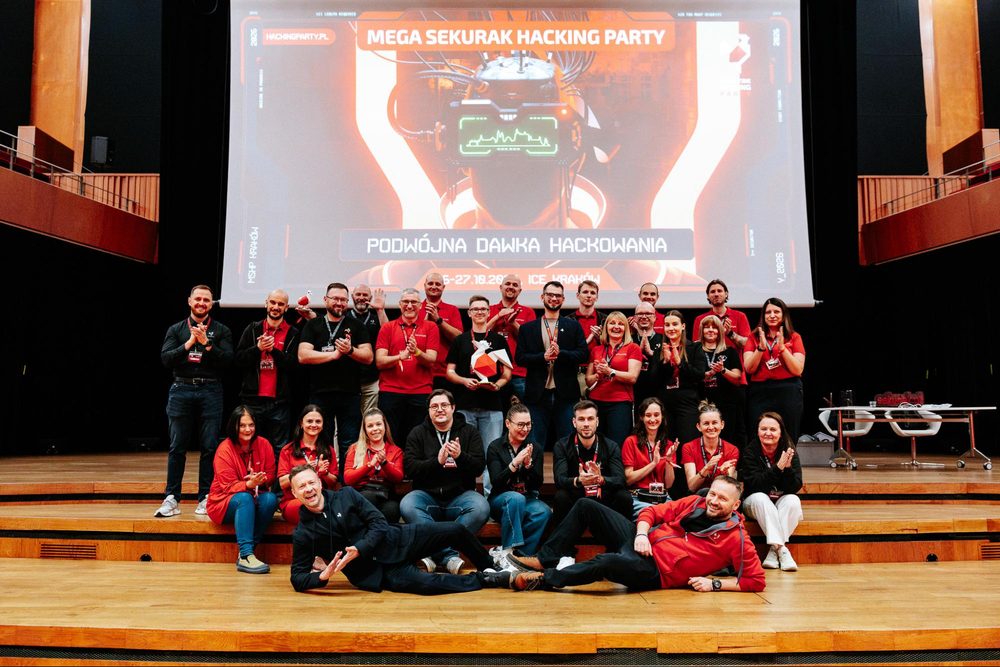
Na koniec brawa należą się naszej ekipie, która to wszystko poskładała. Podwoiliśmy liczbę dni, ścieżek i prelekcji – i po raz kolejny udowodniliśmy sobie, że nie ma rzeczy niemożliwych, a całość potrafi działać jak najlepszy zegarek 🙂Oceny w ankietach potwierdzają, że uczestnicy mieli takie samo zdanie: 9,31 na 10 za merytorykę, 9,27 na 10 za organizację 🙂
Do zobaczenia w przyszłym roku! Już pracujemy nad tym, aby było jeszcze lepiej 🙂
Ekipa sekurak.pl
Dotarłeś aż tutaj? MSHP musiało wciągnąć Cię na całego! 🙂
Dla najbardziej wytrwałych mamy specjalny prezent! Nowy e-book Rafała Błaszczyka – Dysk sieciowy NAS dla początkujących – który także miał swoją premierę na tegorocznym MSHP. Dowiecie się z niego, jak w bezpieczny sposób skonfigurować swój domowy serwer plików!
POBIERZ
Ekipa sekurak.pl
