NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
W skrócie: można bez uwierzytelnienia czytać pliki z serwera (z webroot). W pewnych konfiguracjach może to doprowadzić do nieautoryzowanego dostępu na admina.
W pewnym uproszczeniu można odczytywać pliki odwołując się z przeglądarki do ścieżki ..::..::..::/plik_do_pobrania.txt (dwie kropki + dwa dwukropki wychodzą w tym przypadku do katalogu wyżej (!))
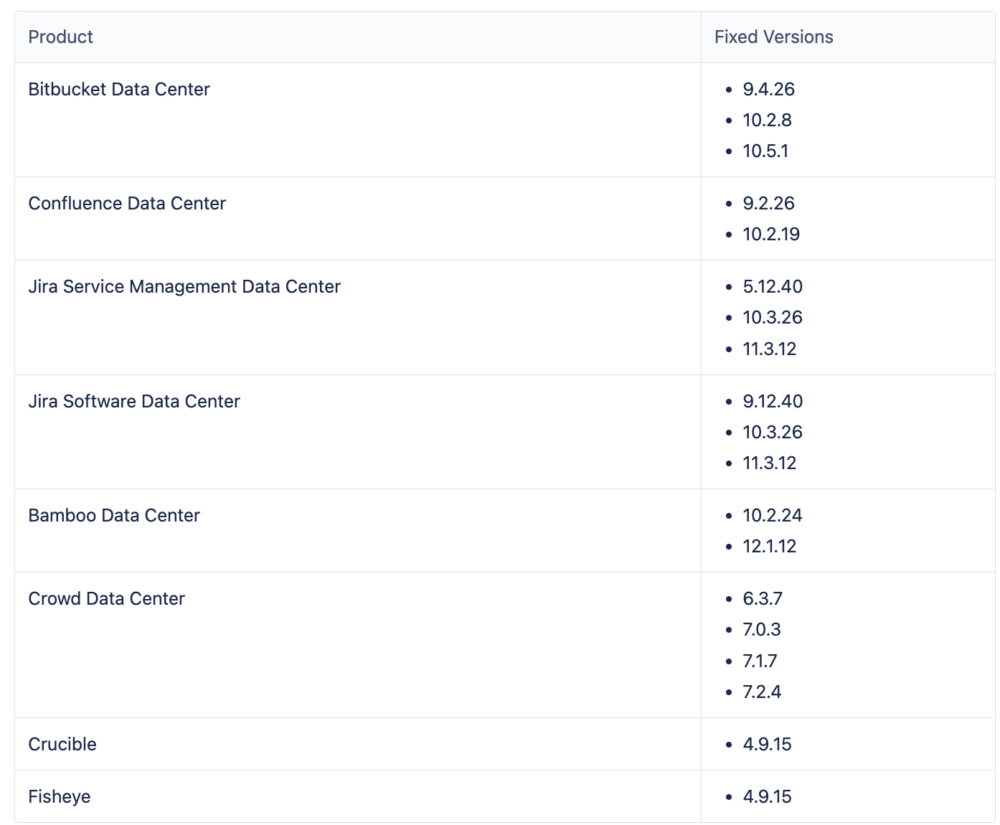
Poniżej wersje produktów, które zostały załatane:
Podatność CVE-2026-21589 otrzymała 9.3 / 10 w skali CVSS 4.
~ms
