Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Zaktualizowana wersja to: 112.0.5615.137/138, która łata 8 podatności w tym taką: High CVE-2023-2136: Integer overflow in Skia. Reported by Clément Lecigne of Google’s Threat Analysis Group on 2023-04-12 Google is aware that an exploit for CVE-2023-2136 exists in the wild. Nota bene: raptem kilka dni temu informowaliśmy o innej aktywnie…
Czytaj dalej »
W puli nagród mamy ~100 gadgetów sekuraka plus nieograniczoną liczbę PDFów ;-) Jak zdobyć nagrodę? Szczegóły tutaj: https://docs.google.com/forms/d/e/1FAIpQLSeSP4SLudXZb3bETY3CbxOjnYNsHjkaU2xNiEG9UMprWa3jxg/viewform Jeśli chodzi o książkę, złożony już rozdział traktuje o testach penetracyjnych i ma około 35 stron. Linka do tego bezpłatnego rozdziału otrzymacie mailem, wypełniając ankietę jak wyżej. ~ms
Czytaj dalej »
Tytuł może nieco klikbaitowy, ale dla postronnego obserwatora dokładnie tak to może wyglądać: Zagłębiając się lekturę oryginalnego postu, doczytamy szybko, że z w obudowie Nokii (lub głośnika Bluetooth) znajduje się odpowiednie urządzenie, które przestępcy wpinają do szyny komunikacyjnej CAN. Dlaczego całość jest dystrybuowana właśnie jako “stara Nokia” lub “głośnik bluetooth”?…
Czytaj dalej »Załatana już podatność jest dziwna / nietypowa z dwóch powodów, po pierwsze wykorzystanie jej było banalne – wystarczyło znać publiczny ID postu, który chcemy skasować innej osobie: Po drugie, podatność została wprawdzie upubliczniona parę dni temu, ale była zgłoszona do LinkedIN aż 5 lat temu. Dlaczego firma zdecydowała się na…
Czytaj dalej »
Wersja z łatką to: 112.0.5615.121, a załatano w niej 2 podatności, z czego jedna (poziom ryzyka: High) opisywana jest w ten sposób: CVE-2023-2033: Type Confusion in V8, Google is aware that an exploit for CVE-2023-2033 exists in the wild. Niedawno Google załatał całą serię innych podatności w Chrome, więc jeśli…
Czytaj dalej »
Pamiętacie historię z oszukaniem biometrii głosowej przez głos wygenerowany za pomocą AI? Tymczasem serwis Motherboard informuje o nowym, niepokojącym trendzie – dostępna jest płatna usługa umożliwiająca wysłanie policji pod pozorem ataku terrorystycznego (np. podłożenie ładunku wybuchowego). Przestępcy dzwonią na policję i automatycznie generowany głos wygłasza stosowne ostrzeżenie… Serwis dopowiada: It…
Czytaj dalej »
Dookoła miejsca zamieszkania 21-latka zgromadziły się jednostki z ciężką bronią: A w okolicach latały helikoptery transmitujące całą operację na żywo: Wszystko to za sprawą 21-letniego żołnierza, który udostępnił amerykańskie dokumenty wywiadowcze na swoim serwerze Discord: Airman First Class Jack Douglas Teixeira was taken into custody to face charges of leaking classified documents…
Czytaj dalej »
Raport omawiający całą kampanię możecie zobaczyć tutaj (nie zapomnijcie też o technicznych załącznikach na samym końcu). Akcja zaczyna się od… (niespodzianka) phishingu kierowanego na konkretne organizacje (tzw. spear phishing) – np.: Akurat ten mail prowadzi do złośliwego załącznika, który osadzony jest na zewnętrznym serwisie. Sam serwis należy do firmy X…
Czytaj dalej »
W zeszłym tygodniu (najprawdopodobniej jako pierwsi) informowaliśmy o temacie na naszych serwisach społecznościowych. Wcześniej – z kilku niezależnych źródeł – otrzymaliśmy informacje, że doszło do ataku ransomware na bydgoską PESA SA. Sama firma wydała tutaj oświadczenie, gdzie czytamy między innymi: informujemy, że dnia 2.04.2023 r. doszło do naruszenia bezpieczeństwa systemów…
Czytaj dalej »
Dokładny opis luk możecie znaleźć tutaj. iOS 16.4.1 łata podatność, która z poziomu przeglądarki (zapewne wejście na odpowiednio spreparowaną stronę) umożliwia dostanie się na system operacyjny: Impact: Processing maliciously crafted web content may lead to arbitrary code execution. Apple is aware of a report that this issue may have been…
Czytaj dalej »
Jeśli chciałbyś od razu przejść do sedna – zapisz się tutaj (zapis bezpłatny lub płać ile chcesz :-). Do końca piątku otrzymasz link do nagrania / dodatkowe materiały. Wracając do samego wydarzenia, 3.04.2023 wystartowaliśmy o 19:30 i na żywo oglądało nas “w maksie” blisko 2000 osób! W akcji byli: Marek…
Czytaj dalej »
Doniesienie o hacku pokazało się 3 kwietnia: (…) hackerzy uzyskali dostęp do szeregu systemów Spółki. Po wykryciu incydentu Spółka wdrożyła działania reagowania na incydenty i wszczęła dochodzenie z pomocą wiodących zewnętrznych ekspertów ds. analizy incydentów. Dochodzenie jest na wczesnym etapie, a firma Western Digital współpracuje z organami ścigania. an unauthorized…
Czytaj dalej »
Oświadczenie o całym incydencie możecie znaleźć tutaj (TLDR: zainfekowano appkę 3CX w wersji na Windowsa oraz Maca): Early this morning we informed our partners and customers that our electron windows app shipped in Update 7, version numbers 18.12.407 & 18.12.416, included a severe security issue. We since learned that Electron…
Czytaj dalej »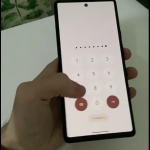
Ma to nazywać się ‘enhanced PIN privacy’, a chodzi o dość proste działanie – czyli niewyświetlanie animacji cyfr w trakcie naciskania kolejnych cyfr PINu: Jeśli ktoś – w trakcie wpisywania przez nas PINu – zerka na nasz telefon “zza ramienia”, to rzeczywiście może być trochę trudniej odgadnąć prawidłową wartość. Swoją…
Czytaj dalej »
Jak na szybko odpalić swój startup / projekt AI? Przygotować odpowiedni tematyczny frontend, a w tle użyć API Chat GPT. No więc jeden z badaczy wziął na warsztat projekt https://www.boxcars.ai/ Jak czytamy: BoxCars is an open-source Ruby gem that makes it easy for Rails developers to add AI-powered features to…
Czytaj dalej »