Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Yahoo! podniosło poprzeczkę i przyznało, że kompromitacji uległo przeszło 1 000 000 000 (miliard) kont użytkowników: (…) unauthorized third party, in August 2013, stole data associated with more than one billion user accounts Wyciekły takie dane jak: imiona / nazwiska emaile hashe MD5 haseł telefony daty urodzin dodatkowe pytania bezpieczeństwa…
Czytaj dalej »Niedawno Chrome, teraz czas na Edge. Microsoft w nadchodzącej wersji przeglądarki zamierza domyślnie blokować flasha – z możliwością świadomego włączenia go przez użytkownika. Zapewne przełoży się to na zdecydowanie mniejszą skuteczność kampanii malware bazujących choćby na zainfekowanych reklamach. –ms
Czytaj dalej »Opis analizy pluginów do WordPressa z wykorzystaniem zaledwie zautomatyzowanej, statycznej analizy kodu źródłowego. W badaniu przeanalizowano 47,959 pluginów a w prawie 3000 znaleziono podatności o wysokiej krytyczności. Same pluginy to zresztą istna wylęgarnia luk: Niektórych może też zastanawiać (niektórych nie) – wysoki odsetek podatności SQL injection (~20%). –ms
Czytaj dalej »Jeśli ktoś chce mieć w jednym produkcie urozmaiconą paczkę podatności – powinien zdobyć antywirusa McAfee pod Linuksa. Finalnie można wykonać polecenia z uprawnieniami roota na docelowej maszynie (łącząc kilka podatności poniżej). Dla chętnych jest też dostępny skrypt ‘demo’ ilustrujący ten scenariusz. Zacytuję tylko spis treści: CVE-2016-8016: Remote Unauthenticated File Existence…
Czytaj dalej »
Startujemy z sekurak hacking party 20 grudnia w Poznaniu. Można się już finalnie zapisać. Wstęp wolny.
Czytaj dalej »W najnowszym numerze „Programisty” zachęcamy do zerknięcia na tekst o OAuth 2.0 – oczywiście w kontekście (nie)bezpieczeństwa. Swoją drogą, autor tekstu – Marcin Piosek – zagości też na stałe u nas: zarówno na sekuraku jak i w sekurak/zinie. Od wydawców: W aktualnym numerze „Programisty” proponujemy zapoznanie się z nowościami, które…
Czytaj dalej »Tym razem w banalny sposób można uzyskać dostęp na routery Netgeara: R7000 oraz R6400 (niektórzy raportują też R8000). Jest dostępny eksploit, w którym… więcej zajmują komentarze niż sam kod. Masakra: –ms
Czytaj dalej »Tym razem w akcji persistent XSS. Można było przygotować odpowiednio maila, który po przeczytaniu w webmailu Yahoo powodował automatyczne wykonanie JavaScriptu w przeglądarce ofiary. Odkrywca błędu w ramach PoC przygotował stosowną wiadomość: As a proof of concept I supplied Yahoo Security with an email that, when viewed, would use AJAX to…
Czytaj dalej »Całość w dwóch krokach. Najpierw w dość specyficzny sposób można odpalić telnet (używając loginu / zahardcodowanego hasła do basic auth: primana). Drugi krok jest opisany nieco mgliście – potencjalnie można się zalogować na roota – tylko wcześniej należy złamać hasha zahardocowanego w firmware (jak komuś się uda – będzie miał…
Czytaj dalej »Ostatnio na naszym profilu FB przebąkiwaliśmy coś o tego typu akcji. Dzisiaj 6 grudnia… wystarczy więc puścić nam maila na sekurak@sekurak.pl – koniecznie z firmowego maila z info: tytuł: koszulka dwa-trzy zdania o sobie ilość koszulek (można max 2 per osoba – ale nie dwie dla siebie :P) + rozmiary adres…
Czytaj dalej »Ciekawy projekt mający na celu namierzać wystąpienia podatności SQL injection w wątkach dotyczących PHP na Stack Overflow. Według autorów projektu, miesięcznie pytań tego typu (zawierających SQLi) jest spokojnie ponad 1000: Z kolei wśród pytań dotyczących PHP/MySQL – procentowa zawartość SQLi oscyluje w okolicach 50%: Jest też trochę swojskich wątków (wystarczy…
Czytaj dalej »Dostępowi nie podlegają – ogólnie rzecz ujmując – dane wrażliwe (np. dane osobowe) – ponoć ;) Ale nowe API serwisu haveibeenpwned umożliwia robić choćby takie wizualizacje: Czy tego typu mapy powiązań po użytkownikach: –ms
Czytaj dalej »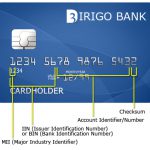
Badanie prowadzone na żywych systemach – 400 największych sklepów on-line (ranking Alexa). Okazuje się, że system wykrywania fraudów nie działa dla wielu prób autoryzacji, realizowanych z różnych sklepów on-line. Po drugie – różne sklepy wymagają różnych pól karty płatniczej do realizacji transakcji. Efekt – skuteczny brute-force numerów CVV2 i dat ważności.
Czytaj dalej »Mamy jeszcze 2 darmowe wejścia (na rok 2017 ;) na jedną z największych technicznych konferencji ITsec w Polsce. Jest jednak mały podstęp ;) –ms
Czytaj dalej »Activation lock to funkcja w urządzeniach Apple, uniemożliwiająca aktywację na innym koncie niż oryginalne. Jeśli więc zgubię iPhone czy iPada – nikt nie jest w stanie go zresetować i ustawić swojego, nowego konta. Przynajmniej w teorii… W praktyce, pokazano właśnie metodę na odblokowanie iPada korzystającego z najnowszego systemu iOS (10.1.1)….
Czytaj dalej »