Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Firma Cisco opublikowała ostrzeżenie o wykryciu krytycznej podatności w Secure Email Gateway (SEG). Luka oznaczona jako CVE-2026-76519 (9.8 w skali CVSS v3.1) występuje w module Advanced Malware Protection (AMP). Pozwala zdalnemu, nieuwierzytelnionemu atakującemu na zapisanie dowolnego pliku w systemie operacyjnym, co może skutkować wykonaniem polecenia z uprawnieniami roota.
TLDR:
Luka została wykryta przez zespół badaczy z Cisco w ramach wewnętrznych testów bezpieczeństwa. Producent potwierdził również, że jest aktywnie wykorzystywana w atakach, nie ujawniając przy tym większych szczegółów.
Podatność występuje w funkcji odpowiedzialnej za przetwarzanie załączników przesyłanych w wiadomościach e-mail. Atakujący, przygotowując odpowiednio spreparowany plik, może doprowadzić do jego zapisania w dowolnym miejscu w systemie operacyjnym. Mamy tu przykład luki typu Relative Path Traversal, której pomyślne użycie może skutkować wykonaniem poleceń z uprawnieniami roota.
Aby jednak atak był możliwy do wykonania, muszą zostać spełnione następujące warunki:
Problem występuje zarówno w wirtualnych jak i fizycznych bramkach pocztowych pracujących na podatnych wersjach systemu AsyncOS. Urządzenia Secure Email, Web Manager oraz Secure Web Appliance nie są podatne.
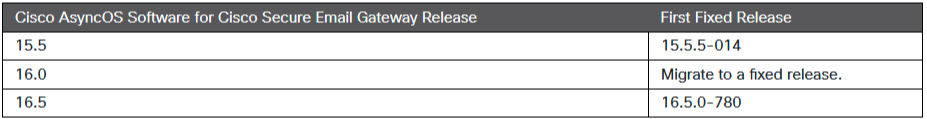
Cisco zaleca, aby każde urządzenie z wersją starszą niż 16.5 zaktualizować do wydania 16.5.0-780. W przypadku linii 15.5 producent udostępnił poprawkę 15.5.5-014. Natomiast dla wariantu 16.0 jedynym rozwiązaniem jest migracja do nowszych buildów.
W przypadku Content Scanner Tools aktualizacje powinny zostać zainstalowane automatycznie, o ile taka opcja nie została ręcznie wyłączona. Niemniej jednak zalecamy weryfikację wersji pakietu za pomocą polecenia contentscannerstatus. Alternatywnie można użyć polecenia contentscannerupdate, aby zainstalować najnowszą wersję pakietu.
Z uwagi na fakt, że nie każdy posiada specjalistyczną wiedzę techniczną, Cisco udostępnia gotową procedurę pozwalającą na sprawdzenie, czy system został przejęty. Cały test sprowadza się do wykonania polecenia: grep “System Security” system_logs na każdym z węzłów. Możliwe wyniki wraz z rekomendacjami zostały umieszczone poniżej:
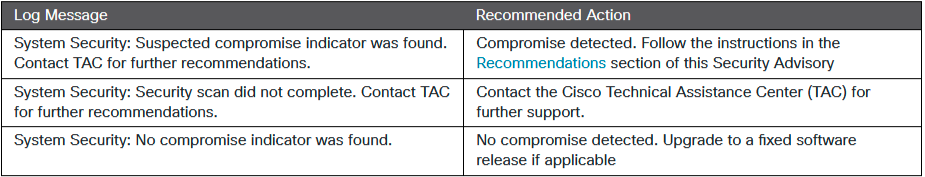
Oczywiście należy mieć na uwadze, że potencjalny atakujący z uprawnieniami roota mógł wyczyścić logi, dlatego czysty wynik polecenia nie daje gwarancji bezpieczeństwa.
W przypadku maszyny wirtualnej wskazującej ślady infekcji zaleceniem Cisco jest postawienie jej całkowicie od nowa przy użyciu nowych poświadczeń oraz załatanych wersji oprogramowania. Producent ostrzega przy tym, że próba zwykłej aktualizacji zainfekowanej instancji może doprowadzić do usunięcia logów, uniemożliwiając przeprowadzenie późniejszej analizy powłamaniowej.
Cisco skontaktowało się bezpośrednio z klientami usługi Secure Email Cloud, na których urządzeniach wykryto potencjalne ślady ataku. Administratorzy bramek w wariancie chmurowym z reguły nie posiadają dostępu do wiersza poleceń wymaganego do przeprowadzenia testu logów. W tej sytuacji producent automatycznie wdroży poprawiony skaner. W efekcie użytkownicy tej usługi nie muszą podejmować żadnych dodatkowych kroków, aby uzyskać najnowszą wersję pakietu Content Scanner Tools.
Zalecamy weryfikację posiadanych wersji oprogramowania oraz wdrożenie poprawek.
Źródło: sec.cloudapps.cisco.com
~_secmike
