Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Narzędzia typu Claude Code zrewolucjonizowały sposób, w jaki wytwarzamy oprogramowanie, analizujemy tysiące linii logów z kluczowych systemów czy rozwiązujemy codzienne problemy w terminalu. Delegowanie zadań autonomicznym agentom pozwala działać znacznie efektywniej, często otrzymane wyniki spełniają oczekiwania (a nawet je przewyższają).
TLDR:
Czy jednak przekazanie pełnej autonomii agentom AI zawsze jest dobrym pomysłem? Na to pytanie nie ma jednoznacznej odpowiedzi. Jedni uważają, że otrzymane wyniki rekompensują potencjalne naruszenie prywatności, inni (zwłaszcza bezpiecznicy) są zdania, że agenty powinny działać wyłącznie w wydzielonym środowisku sandboxowym, a przesyłane do sieci treści powinny być ściśle monitorowane.
Zapewne każdy kto przez chwilę korzystał z tego typu rozwiązań, zderzył się z kwestią uprawnień, które należy nadać agentowi, aby był w stanie rozwiązać dane zadanie. Często są to monity dotyczące realizacji operacji na dysku, pobranie dodatkowych paczek, czy też korzystania z aplikacji zainstalowanych w systemie.
Jeden z użytkowników GitHuba o nicku taylor-edwards utworzył otwarte zgłoszenie, w którym obwinia firmę Anthropic o ujawnienie jego prywatnego adresu email zewnętrznym witrynom internetowym. Adres miał rzekomo trafić do nagłówków HTTP User-Agent. Na skutek powyższego błędu, użytkownik twierdzi, że otrzymuje dziesiątki wiadomości scamowych.
Zgłoszenie nie zawierało surowego żądania HTTP, przykładowego nagłówka ani kroków pozwalających na odtworzenie tej anomalii. Niemniej jednak inni użytkownicy zaobserwowali analogiczne zachowanie, co widać w opublikowanych komentarzach.
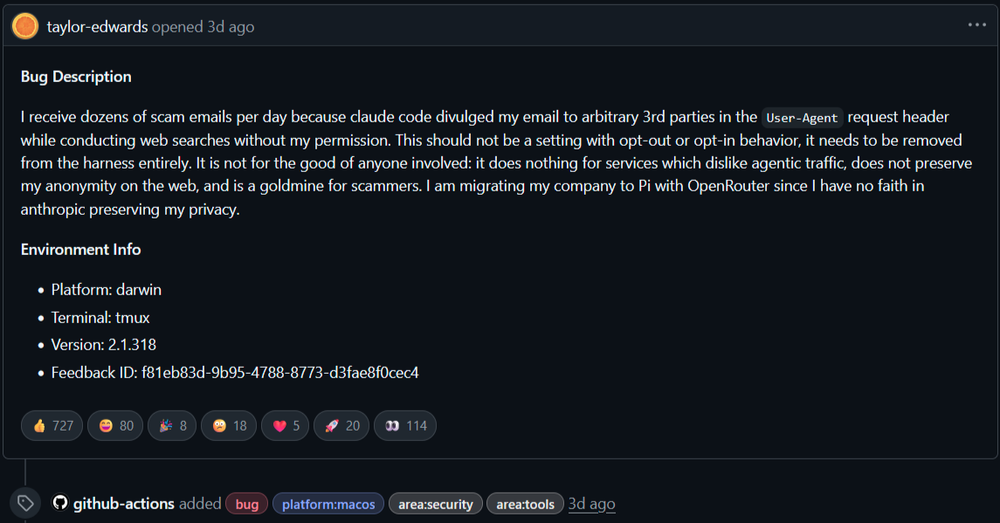
Śledząc przesłane informacje można dojść do wniosku, że Claude użył adresu email dostępnego w swoim kontekście jako adresu kontaktowego podczas tworzenia żądania curl. Nie nastąpił więc bezpośredni wyciek z systemów Claude, a jedynie niepożądane zachowanie po stronie agenta bezpośrednio w środowisku użytkownika.
Od wersji 2.1.317 w Claude Code wdrożono moduł cc-plugin-privacy (domyślnie włączony), który miał przeciwdziałać tego typu sytuacjom. Niestety, zdaniem wielu użytkowników zabezpieczenie to nie spełniło oczekiwań. Autor zgłoszenia (taylor-edwards) korzystał już z wersji, w której poprawki zostały wdrożone (2.1.318), a mimo to jego adres email został ujawniony.
W odpowiedzi pracownik Anthropic potwierdził, że mogą występować problemy z prawidłowym działaniem pluginu oraz dodał, że firma planuje całkowicie usunąć adresy email kont z kontekstu modelu.
Źródło: github.com/anthropics
~_secmike
