Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!

Zobacz nasz aktualny kalendarz szkoleń!

 

Hashcat 8.0 jest już dostępny. Wsparcie dla FPGA, nowe metody ataku i własne receptury hashy – to tylko niektóre ze zmian wdrożonych w narzędziu

16 listopada 2026, 01:01 | W biegu | 0 komentarzy

Oprogramowania hashcat jest na tyle popularne, że nie trzeba go za bardzo przedstawiać. Już nieraz na łamach sekuraka o nim pisaliśmy. Każdy kto próbował odzyskać hasło zabezpieczające archiwum z danymi, czy też przeprowadzał testy bezpieczeństwa mógł się z nim zderzyć. I choć istnieje masa narzędzi pozwalających na odtworzenie haseł, to zdecydowanie na pierwszym miejscu znajduje się hashcat. 

TLDR:

  • Hashcat jest już dostępny w wersji 8.0.
  • Zdaniem twórców to największa aktualizacja w całej historii projektu.
  • Deweloperzy nie ukrywają, że duża część kodu powstała ze wsparciem AI.
  • Najważniejsze zmiany dotyczą:
    • nowego trybu ataku – dynamiczna generacja haseł na podstawie zestawu słownik+reguły+statystyka (-a 4), 
    • możliwości łamania niestandardowych hashy (np. md5(md5(md5(salt.password.salt).salt))) dzięki parametrowi hash-recipe,
    • wsparcia dla układów FPGA (na chwilę obecną tylko format bcrypt),
    • dodania możliwości łamania ponad 100 nowych hashy,
    • szeregu optymalizacji (w niektórych przypadkach prędkość łamania wzrosła dziesięciokrotnie – archiwa ZIP).
  • Zachęcamy do korzystania etycznie i zgodnie z prawem.

Kilka dni temu, po dłuższym czasie oczekiwania (trochę ponad rok) pojawiła się kolejna odsłona narzędzia – wersja 8.0. Warto o niej trochę opowiedzieć, ponieważ zdaniem twórców jest to największa aktualizacja w całej historii projektu. 

Co nowego?

  1. Pierwszą dużą zmianą jest dodanie nowego trybu ataku –a 4 (opartego na gramatyce Probabilistic Context-Free Grammar – PCFG  attack). Zamiast tradycyjnego przeszukiwania słownika wzbogaconego o reguły, hashcat analizuje strukturę najczęściej używanych haseł, a następnie na podstawie reguł gramatycznych oraz statystycznym prawdopodobieństwie buduje nowe zestawy danych. 

W pierwszej kolejności sprawdzane są słowa najbardziej prawdopodobne. Dzięki temu hashe mogą zostać złamane w zaledwie kilka/kilkanaście minut, mimo iż sprawdzenie pełnego zbioru wygenerowanych kandydatów wymagałby lat obliczeń. Użytkownik ma możliwość wygenerowania danych na podstawie własnego zestawu słów oraz reguł. Szczegóły dostępne tutaj.
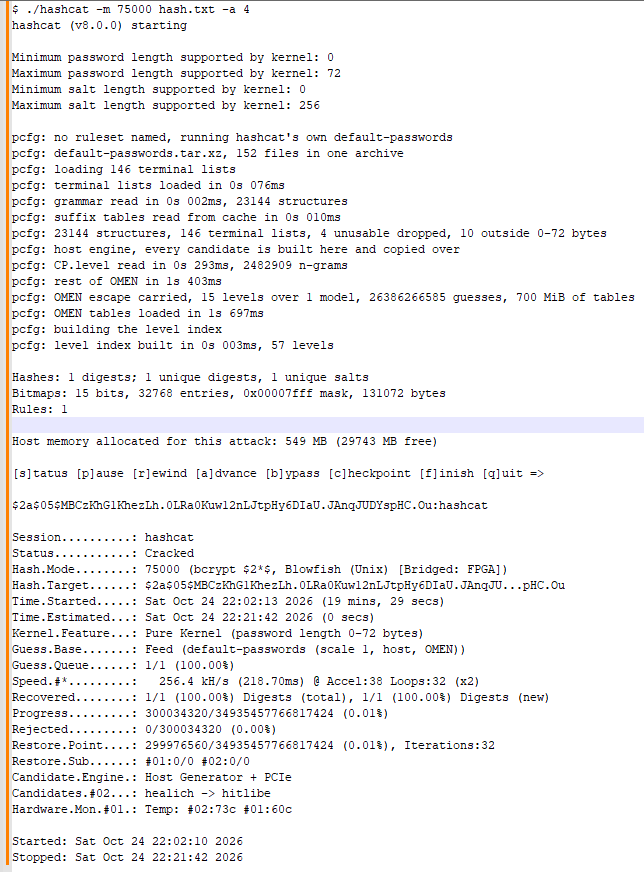
Opracowanie własne. Źródło.
  1. Kolejną nowością jest wsparcie dla niestandardowych hashy, które dotychczas nie były uwzględnione w modułach zdefiniowanych parametrem m. Definiuje się je za pomocą parametru hash-recipe (tzw. przepis), w którym należy podać dokładny schemat generacji skrótu. Przykładowa składnia polecenia może wyglądać następująco:

hashcat -m 4000 –hash-recipe ‘md5(md5(salt).pass)’ hashes.txt wordlist.txt

Hashe są liczone na akceleratorach GPU, a liczba wspieranych kombinacji jest praktycznie nieograniczona. Dzięki temu użytkownik nie musi samodzielnie pisać nowych modułów, wystarczy jedynie zdefiniować schemat.

  1. Jedną z najbardziej wyczekiwanych nowości jest wsparcie dla układów FPGA. Co prawda, na chwilę obecną dostępny jest jedynie algorytm bcrypt, jednak niewykluczone, że w przyszłości lista ta powiększy się o kolejne schematy. 

Wykorzystanie układów scalonych do obliczeń, staje się ciekawą alternatywą dla GPU, zwłaszcza w kontekście najbardziej wymagających hashy (format crypt). Badacze oceniają, że dla większości pozostałych algorytmów (mniej pamięciochłonnych) najbardziej efektywne ataki nadal będą używać GPU.

  1. Ponownie wrócił tryb (-a 5) łamania haseł z wykorzystaniem tablic, czyli par hasło – skrót (nie należy ich mylić z tablicami tęczowymi). Co prawda w przypadku aktualnych polityk tworzenia bezpiecznych haseł, tego typu podejście wymaga znacznych zasobów pamięciowych, twórcy zdecydowali się na przywrócenie tego mechanizmu. Ich zdaniem może on znaleźć zastosowanie przy specyficznych warunkach oraz w połączeniu z układami FPGA.
  2. Na szczególną uwagę zasługują kwestie optymalizacyjne. Badacze zaimplementowali szereg usprawnień przyspieszających proces przetwarzania danych. Dla przykładu proces łamania archiwum ZIP wykonuje się nawet dziesięciokrotnie szybciej niż miało to miejsce dotychczas.

Wiele zmian zostało wprowadzonych z wykorzystaniem sztucznej inteligencji. Twórcy podkreślają, że agenty AI wspierały deweloperów w optymalizacji kodu oraz wdrażaniu nowych mechanizmów. 

Hashcat w wersji 8.0 jest obecnie najlepszym narzędziem do łamania haseł. Używajcie go etycznie i zgodnie z prawem. 

A dla przypomnienia podrzucamy link do naszego szkolenia z obsługi hashcata.

Źródło: hashcat.net 

~_secmike

Spodobał Ci się wpis? Podziel się nim ze znajomymi:


Komentarze

Odpowiedz