NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Miesiąc cyberbezpieczeństwa oficjalnie wystartował, a z nim – ogrom eventów poświęconych tematyce cybersec. Nasza reprezentacja, jak zawsze, jest w centrum wydarzeń, więc 30 września wybraliśmy się do Warszawy na VIII Forum Cyberbezpieczeństwa organizowane przez Ministerstwo Cyfryzacji.
Organizatorzy zadbali, by na Forum pojawiły się nie tylko ważne postaci ze świata polityki, ale też czołowe nazwiska z branży cyber. Na scenie, obok Ministra Cyfryzacji i Prezydenta Warszawy, nie mogło więc zabraknąć Michała Sajdaka. Twórca Securitum i sekurak.pl poprowadził dwie prelekcje, występując na scenie głównej oraz na scenie eksperckiej. Jak zawsze podczas wystąpień Michała, obie sale pękały w szwach, a zainteresowanie pokazami było tak duże, że część uczestników musiała zadowolić się miejscami stojącymi.
Wiadomo, że praktyka to podstawa, więc jednym z kluczowych elementów wystąpień Michała były pokazy na żywo. Po przekonaniu organizatorów, że wymaga to użycia jego własnego, wyposażonego w odpowiednie oprogramowanie komputera, udało mu się zaprezentować ponad 15 (!!) demek.
Wśród nich znalazły się między innymi: Łamanie haseł na żywo, przejęcie kontroli nad kamerami oraz mega realistyczny deepfake wideo. W ostatnim przypadku pokaz został odpalony z przygotowanego wcześniej filmu. Generowanie wideo w czasie rzeczywistym wymaga bowiem potężniejszej mocy obliczeniowej niż dostępna pod ręką karta RTX 5070.
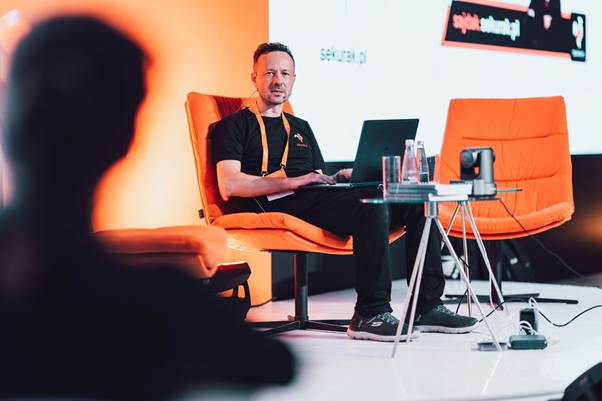
Pierwsze wystąpienie Michała na głównej scenie skupiało się na problematyce wycieków danych. Przeanalizował w niej mechanizmy, które najczęściej prowadzą do kompromitacji baz, omówił przykłady incydentów z ostatnich lat oraz przedstawił praktyczne rekomendacje, jak skutecznie zabezpieczyć dane, by nie czytać o sobie w nagłówkach portali informacyjnych.
Druga prezentacja, Jak hackerzy przenikają do firm?, utrzymana w bardziej luźnej konwencji, została poświęcona wektorom ataku wykorzystywanym przez hackerów do przełamywania zabezpieczeń organizacji. Około połowy czasu tego wystąpienia stanowiły pokazy na żywo. Uczestnicy mogli zobaczyć między innymi rekonesans sieciowy oraz 1-click eksploit systemu iOS, umożliwiający uzyskanie nieautoryzowanego dostępu do danych zapisanych na telefonie.
Ogromna frekwencja oraz przysłowiowa „cisza, jak makiem zasiał” w trakcie pokazów dobitnie potwierdzają to, o czym uczestnicy pisali później w mediach społecznościowych: w branży cyber zawsze wygrywa stara zasada: „Lepszy przykład niż wykład”.
Choć po zejściu ze sceny Michał spędził mnóstwo czasu na rozmowach z uczestnikami, nie udało mu się porozmawiać ze wszystkimi chętnymi. Pozostaje więc łapać wiedzę z kolejnych publikacji na sekuraku i czekać na jego nadchodzące konferencyjne wystąpienia!
Michała złapiecie już w październiku podczas Mega Sekurak Hacking Party! Wpadajcie do Krakowa 26 i 27 października na najbardziej merytoryczną konferencję ITsec w Polsce! Dwa dni prelekcji i pokazów na żywo w najlepszej atmosferze! Łapcie swoje bilety i do zobaczenia w Krakowie!
~Bartosz Sikora