NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akcja była wycelowana w dostawy od autoryzowanego sprzedawcy Ledgera – tj. od firmy CryptoBilis. Sama firma została kupiona w tym roku przez Chińczyków. Budzi to pewne obawy, chociaż na obecną chwilę nie ma twardych dowodów, że było to celowe działanie nowych właścicieli.
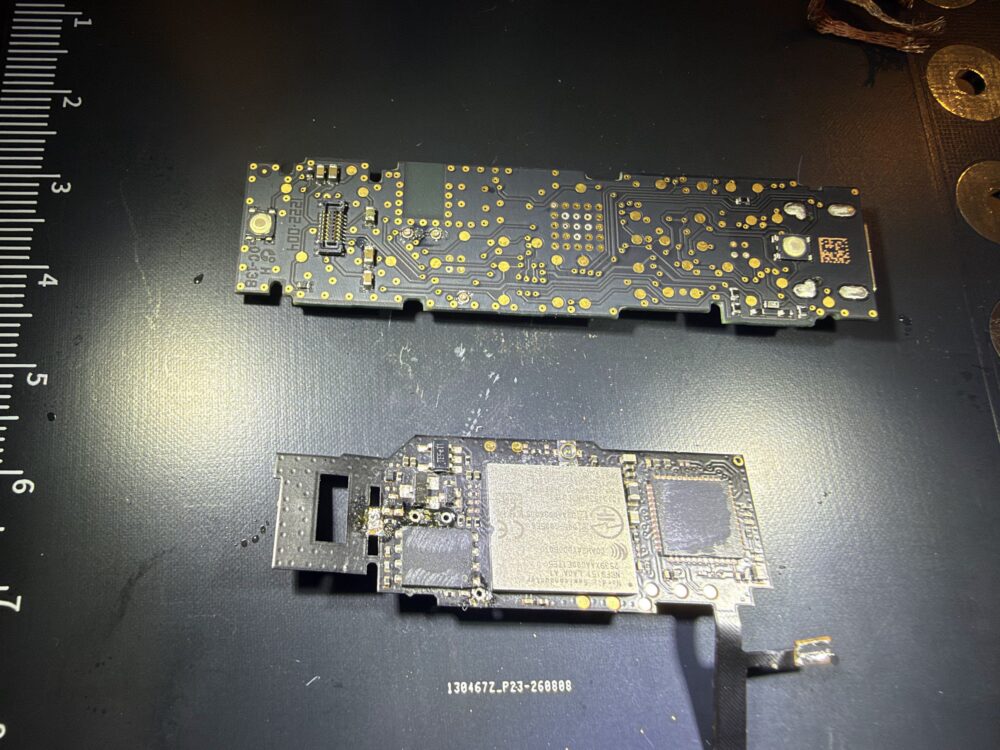
W każdym razie urządzenia z fabryki przychodziły oryginalne, prawdopodobnie były modyfikowane w magazynie dystrybutora i wysyłane do klientów. Dokładany backdoor sprzętowy był w stanie przechwytywać komunikację pomiędzy ekranem LCD a resztą elektroniki – dzięki temu atakujący wiedzieli, co jest wyświetlane użytkownikowi. Implant widoczny jest poniżej na zdjęciu.
Przy pierwszym uruchomieniu wyświetlany był tzw. seed (24 słowa), który kradli atakujący. A posiadanie seedu = dostęp do kryptowalut ofiary. Seeda wysyłali do siebie za pomocą sieci komórkowej (backdoor miał wbudowaną kartę eSIM). Prawdopodobnie udało się w ten sposób ukraść równowartość około 300 mln PLN.
Akcja z Cryptobilis, to rynek azjatycki, chociaż pojawiły się również informacje o implantach w Europie.
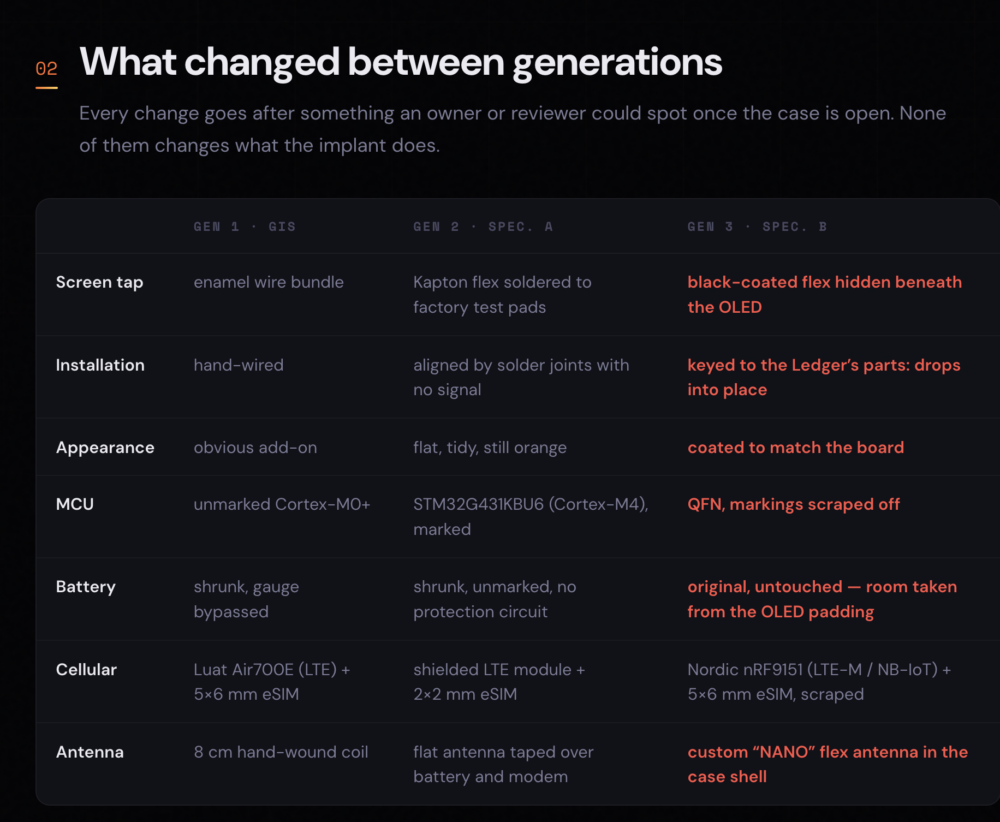
Co ciekawe, same implanty przechodzą też z czasem lifting – najnowsza generacja (wg tego wpisu) przykładowo nie potrzebuje zamieniać oryginalnej baterii na nieco mniejszą.
Co robić?
Najlepiej kupować tego typu urządzenia bezpośrednio od producentów. Niektórzy sugerują rozważenie ważenia zakupionych urządzeń i porównanie wagi z liczbą referencyjną.
~Michał Sajdak
