NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Ostatnie dni nie były łaskawe dla producentów urządzeń sieciowych. Nie tak dawno słyszeliśmy o serii podatności występujących w routerach Mikrotik oraz TP-Link, których eksploitacja mogła skutkować uzyskaniem nieuprawnionego dostępu (nawet z uprawnieniami roota). Tym razem przyszedł moment na routery firmy ASUS.
TLDR:
W najnowszym biuletynie bezpieczeństwa od ASUS–a opublikowane zostały podatności, które mogą prowadzić do przejęcia kontroli nad urządzeniem, w tym wykonania kodu z uprawnieniami roota.
Pierwsza podatność, oznaczona identyfikatorem CVE-2026-14157 (9.4/10.0 w skali CVSS v4.0) występuje w oprogramowaniu układowym z serii 3.0.0.6_102 (sieciowy interfejs zarządzania routerem).
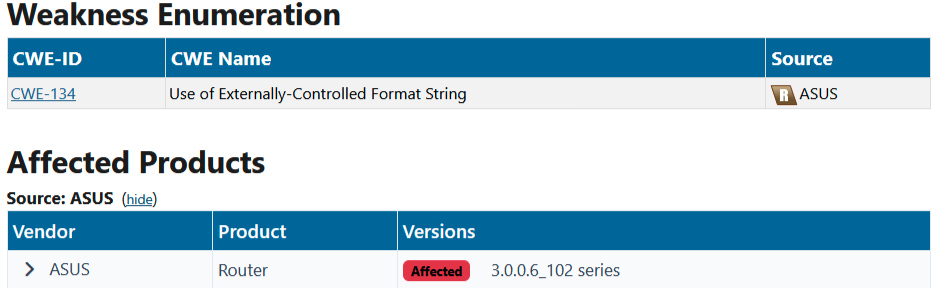
Uwierzytelniony użytkownik (atakujący, który przejął sesję zalogowanego usera) może przesłać specjalnie spreparowany plik konfiguracyjny klienta VPN (.ovpn), który w wyniku błędnego mechanizmu walidacyjnego, może spowodować wykonanie dowolnego polecenia z uprawnieniami roota.
Drugi luka, oznaczona identyfikatorem CVE-2026-13313 (8.9/10.0 w systemie CVSS v4.0) dotyka wersji oprogramowania routerów z serii 3.0.0.4_386, 3.0.0.4_388 oraz 3.0.0.6_102.
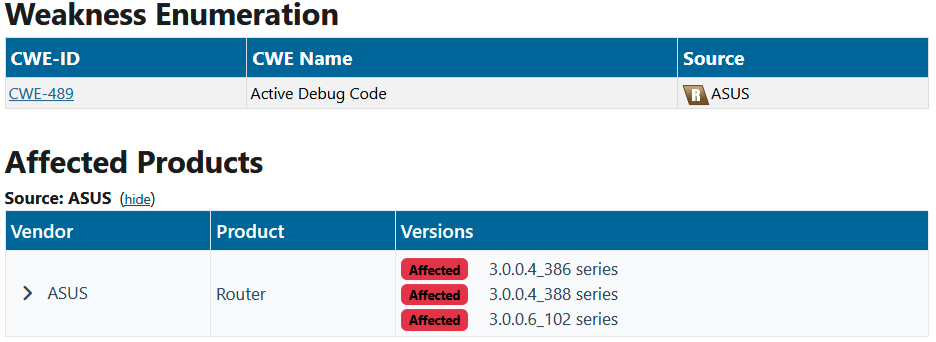
Uwierzytelniony atakujący może wysłać odpowiednio spreparowane żądanie HTTP do panelu zarządzania routerem, co może doprowadzić do obejściem mechanizmów bezpieczeństwa i włączenia usługi Telnet. Dzięki niej cyberprzestępca otrzyma możliwość wykonania dowolnych poleceń w systemie operacyjnym routera z uprawnieniami roota.
Jakie mogą być skutki, łatwo się domyślić. Podmiana serwera DNS, włączenie routera do sieci botnet (rozsyłanie spamu lub wykorzystanie go jako serwer proxy), czy podsłuchiwanie nieszyfrowanej komunikacji. To tylko niektóre z możliwości atakującego.
Należy pamiętać, że jeżeli router ma status EOL (end-of-life) producent nie udostępni poprawek bezpieczeństwa. W takim przypadku pozostanie nam wdrożenie tzw. rozwiązań tymczasowych lub wymiana urządzenia na nowszy model wspierany przez producenta.
Warto wspomnieć, że aby atak miał szansę powodzenia cyberprzestępca musiał wcześniej uzyskać dostęp do konta użytkownika i być zalogowanym w systemie zarządzania routerem. W związku z tym kluczowe jest stosowanie silnych haseł oraz nie klikać w podejrzane linki które mogłyby posłużyć do przejęcia sesji administratora.
Źródło: asus.com
~_secmike