Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

W atakach na użytkowników często stosuje się złośliwe makra pakietu Microsoft Office. Tym razem jednak CERT Orange ostrzega o kampanii wykorzystującej uzbrojony załącznik xlsx, który żadnego makra nie zawiera. Zawiera za to exploita na dość starą, ale groźną podatność CVE-2017-11882.
Plik dostarczany jest w dość niechlujnie wyglądającym spamie:
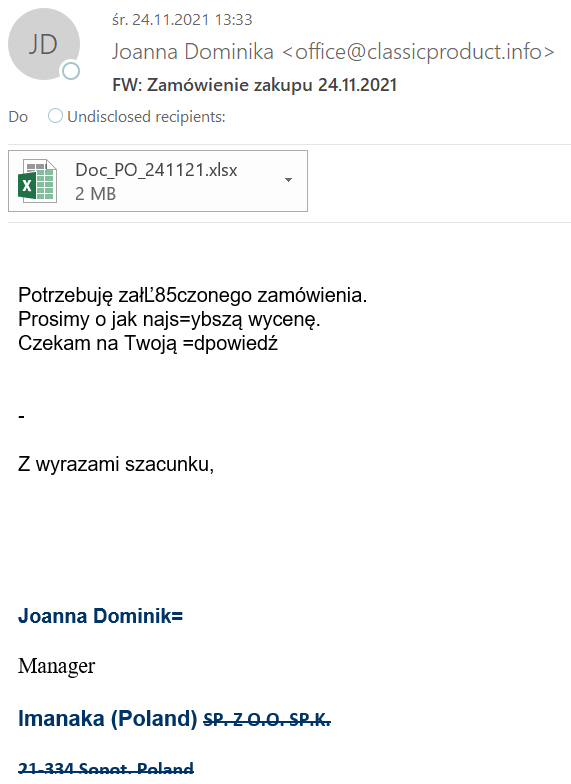
Sama podatność to tzw. RCE (remote code execution) – czyli po samym otwarciu załącznika, na komputerze ofiary wykonuje się złośliwy kod. W tym przypadku wykrada on dane “dotyczące bankowości”.
Oczywiście dobra wiadomość jest taka: jeśli aktualizujecie na bieżąco Wasz pakiet Office – otwarcie takiego pliku nic Wam nie zrobi (chociaż nie polecamy próbować). Warto też pamiętać, że po sieci krążą exploity na o wiele świeższą podatność w Microsoft Office (sprzed paru miesięcy). Ponownie – łatajcie się na bieżąco.
~Michał Sajdak
