NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
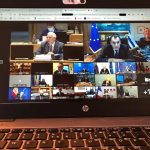
Holenderska minister obrony, dość niefrasobiliwie wrzuciła na Twittera zdjęcie ekranu swojego laptopa. Na zdjęciu widać jak uczestniczy w zamkniętym spotkaniu ministrów obrony krajów EU; widoczny jest również pasek adresu przeglądarki, gdzie z kolei widać było pięć cyfr z sześciocyfrowego PIN-u, umożliwiającego dołączenie do spotkania: Może pani przydałaby się zasłonka na…
Czytaj dalej »
Od jednego z czytelników otrzymaliśmy e-mail rozesłany przez wydział Matematyki, Informatyki i Mechaniki Uniwersytetu Warszawskiego: Od: Powiadomienie UODO powiadomienie-uodo@mimuw.edu.plData: 18 listopada 2020 Temat: ***Spam*** Incydent naruszenia danych osobowych w portalu MIMUW (…) Na początek, jak widać po tytule, trochę odbiorców maila może w ogóle nie otrzymać, bo wpadnie on do…
Czytaj dalej »
Niedawno informowaliśmy o wycieku z forum serwisu wakacje.pl. Dobra informacja jest taka, że hasła użytkowników przechowywane były w tym przypadku z wykorzystaniem bezpiecznego algorytmu bcrypt. Można zatem złamać co najwyżej pojedyncze hashe? Otóż niekoniecznie, jeden z serwisów udostępnia aktualne statystyki łamania: 29832 to całkowita liczba zaimportowanych hashy, z czego aż…
Czytaj dalej »
Kilka osób przesłało nam treść informacji rozsyłanej przez serwis upacjenta[.].pl: (…) jesteśmy zobowiązani, by poinformować Państwa o incydencie, który miał miejsce 3 listopada 2020 r. Tego dnia doszło do nieuprawnionego i nielegalnego dostępu do systemu naszego dostawcy usług teleinformatycznych – firmy RIOT Agency. W konsekwencji dostęp do Państwa danych mogła…
Czytaj dalej »
Niedawno podczas pomocy paru innym osobom w temacie wycieków, natknąłem się na anons sprzedaży bazy danych pochodzącej z forum serwisu wakacje[.]pl Sprawa wydaje się być jasna, o podatności w vBulletin (wersje 5.x, aż do 5.5.4) ostrzegaliśmy parę miesięcy temu. Był to wtedy 0day, który umożliwiał RCE (wykonywanie poleceń w systemie…
Czytaj dalej »
Chodzi o serwis Cit0day[.]in, który jeszcze niedawno wyglądał tak: ZDNet donosi, że prawdopodobnie nie chodzi o żadne przejęcie serwisu przez amerykańskie służby (prawdopodobnie grafika została skopiowana z innego serwisu i umieszczona tam przez właściciela (?)), ale o porachunki różnych ekip, które udostępniają tego typu serwisy. W każdym razie link do całego…
Czytaj dalej »
Do tej pory zawiadomienie o przestępstwie zgłosiło “tysiące osób”. Chodzi o jedno z centrów psychoterapii w Finlandii. Napastnicy postanowili tym razem obrać inną strategię – tj. również zażądać okupu od samych pacjentów, których poufne dane udało się wykraść. Szczegóły dotyczące sesji u psychologa czy psychiatry – to oczywiście dość wrażliwe…
Czytaj dalej »
Techcrunch donosi o dość nietypowym wycieku. Transkrypcje rozmów + dodatkowe logi z systemu HomeWAV, używanego w amerykańskich więzieniach, a umożliwiającego rozmowy więźniów z rodziną czy prawnikami – były dostępne przez kilka miesięcy publicznie w Internecie. Powód: Firma HomeWAV tłumaczy się: jeden z naszych poddostawców przypadkowo usunął zabezpieczenie systemu hasłem, co pozwoliło…
Czytaj dalej »
Zaczęło się niewinnie od zgłoszeń naszych czytelników, którzy dostali mniej takiego maila: Niewielka apteka, cóż – zdarza się. Ale niedługo później otrzymaliśmy cynk na Twitterze od Andrzeja o kolejnej aptece (patrz niżej). Na początek myśleliśmy, że chodzi o ten sam podmiot. Treść maila jest bowiem niemal identyczna (gimnastyka umysłowa: znajdźcie…
Czytaj dalej »
Dane w bazie były aktualizowane na bieżąco, a zbierane były z mobilnej wersji wyszukiwarki (appka na Androida oraz iOS): Hakcil and his team discovered a 6.5TB server and saw it was growing by as much as 200GB per day. Based on the sheer amount of data, it is safe to…
Czytaj dalej »
Nexta to jednoosobowa agencja informacyjna czy inaczej – bardzo aktywny blogger. Na swoim Telegramie zamieścił taki mniej więcej wpis (tłumaczenie – Google Translator): Before you are the first 1000 employees of the Ministry of Internal Affairs from the base, which we have thanks to cyber partisans. As the arrests continue, we…
Czytaj dalej »
Po raz kolejny winowajcą jest niezabezpieczony Elasticsearch (o innych przypadkach dużych problemów wynikających właśnie z nieumiejętnej konfiguracji Elasticsearcha pisaliśmy tutaj, tutaj, tutaj, tutaj czy tutaj). Tego typu tematykę omawiamy również na naszym szkoleniu z rekonesansu infrastruktury IT. Badacz namierzył niezabezpieczoną bazę w sierpniu, a jej zdjęcie przez producenta trwało… nie…
Czytaj dalej »
SANS to prawdopodobnie znana większości osób zajmujących się bezpieczeństwem organizacja. Tymczasem parę dni temu opublikowała informację o pewnym incydencie bezpieczeństwa: On August 6th, as part of a systematic review of email configuration and rules we identified a suspicious forwarding rule and initiated our incident response process. This rule was found…
Czytaj dalej »
Chodzi o podatne rozwiązania VPN – Pulse Secure. Ktoś kojarzony z Rosją udostępnił 1800 adresów IP, gdzie można znaleźć te podatne rozwiązania. Jako bonus dorzucone zostały dodatkowe dane (typu loginy i hasła w plaintext – więcej o tym za chwilę): https://twitter.com/Bank_Security/status/1290742997529829383 O samej podatności (czy raczej podatnościach) pisaliśmy już jakiś czas…
Czytaj dalej »
Ekipa SafetyDetectives donosi: Our security team, led by Anurag Sen, discovered Avon.com’s US server without encountering any security measures or protection. The vulnerability effectively means that anyone possessing the server’s IP-address could access the company’s open database. Co wyciekło? Generalnie chodzi o “logi API” z serwisu webowego i mobilnego (prawdopodobnie…
Czytaj dalej »