Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Wykrycie zagrożenia to dopiero początek. Nawet najlepszy alert nie zatrzyma atakującego, jeżeli za jego wygenerowaniem nie pójdzie szybka i adekwatna reakcja. Wazuh może nie tylko zbierać logi i wykrywać podejrzane zdarzenia. Dzięki mechanizmom Active Response, własnym skryptom oraz integracjom z zewnętrznymi systemami może również automatycznie blokować atakujących, izolować zagrożone urządzenia,…
Czytaj dalej »
Wszyscy już wiemy, że w kwietniu weszła jedna z najważniejszych zmian regulacyjnych ostatnich lat w obszarze cyberbezpieczeństwa w Polsce – nowelizacja ustawy KSC2, implementująca unijną dyrektywę NIS2. Kilkadziesiąt tysięcy podmiotów w Polsce stanęło przed następującymi pytaniami: Jeśli zadajesz sobie te pytania – zapewniamy Cię, że nie jesteś sam. Odpowiedzi na…
Czytaj dalej »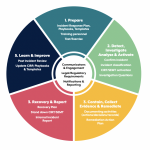
Jeśli nie jest ci potrzebny dalszy komentarz – oto link do dokumentu: Cyber incident response plan. Autorzy zaznaczają, że dokumentacja bardziej powinna stanowić inspirację do przygotowania własnego materiału (dostosowanego do realiów danej firmy) – niż być materiałem do bezmyślnego copy&paste. Co znajdziemy w dokumencie? Kilka przykładów poniżej. Na początek wysokopoziomowe…
Czytaj dalej »
W pierwszej części artykułu mieliśmy okazję zapoznać się z powszechnym dzisiaj zagrożeniem – infekcją złośliwym oprogramowaniem. W wyniku szybkiej analizy udało nam się ustalić kilka podstawowych informacji, które teraz wykorzystamy operacyjnie.
Czytaj dalej »
W ramach noworocznej niespodzianki, na stronach Securitum udostępniamy kilka przykładowych wzorów dokumentów: Przykładowa polityka bezpieczeństwa, Przykładowa instrukcja reagowania na incydenty bezpieczeństwa IT, Przykładowa procedura umieszczania nowych systemów w strefie DMZ.
Czytaj dalej »