Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Ostatnie dni nie były łaskawe dla producentów urządzeń sieciowych. Nie tak dawno słyszeliśmy o serii podatności występujących w routerach Mikrotik oraz TP-Link, których eksploitacja mogła skutkować uzyskaniem nieuprawnionego dostępu (nawet z uprawnieniami roota). Tym razem przyszedł moment na routery firmy ASUS.
TLDR:
W najnowszym biuletynie bezpieczeństwa od ASUS–a opublikowane zostały podatności, które mogą prowadzić do przejęcia kontroli nad urządzeniem, w tym wykonania kodu z uprawnieniami roota.
Pierwsza podatność, oznaczona identyfikatorem CVE-2026-14157 (9.4/10.0 w skali CVSS v4.0) występuje w oprogramowaniu układowym z serii 3.0.0.6_102 (sieciowy interfejs zarządzania routerem).
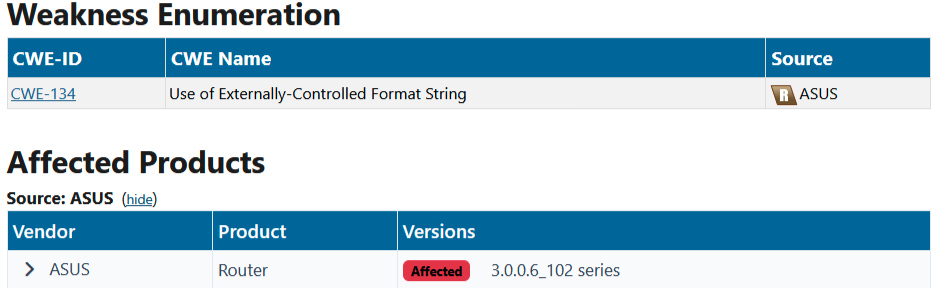
Uwierzytelniony użytkownik (atakujący, który przejął sesję zalogowanego usera) może przesłać specjalnie spreparowany plik konfiguracyjny klienta VPN (.ovpn), który w wyniku błędnego mechanizmu walidacyjnego, może spowodować wykonanie dowolnego polecenia z uprawnieniami roota.
Drugi luka, oznaczona identyfikatorem CVE-2026-13313 (8.9/10.0 w systemie CVSS v4.0) dotyka wersji oprogramowania routerów z serii 3.0.0.4_386, 3.0.0.4_388 oraz 3.0.0.6_102.
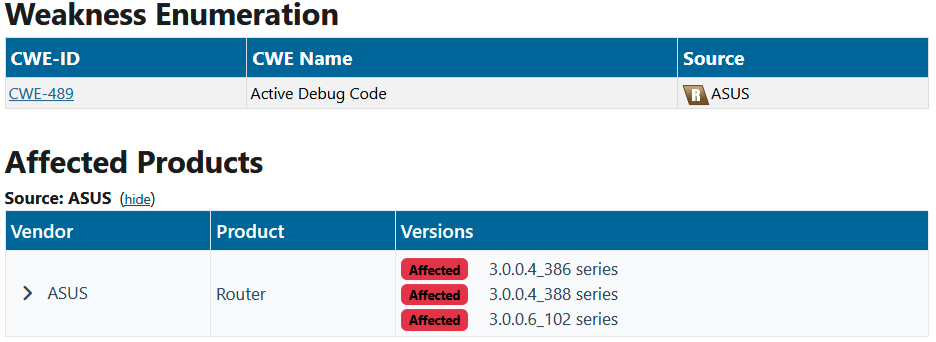
Uwierzytelniony atakujący może wysłać odpowiednio spreparowane żądanie HTTP do panelu zarządzania routerem, co może doprowadzić do obejściem mechanizmów bezpieczeństwa i włączenia usługi Telnet. Dzięki niej cyberprzestępca otrzyma możliwość wykonania dowolnych poleceń w systemie operacyjnym routera z uprawnieniami roota.
Jakie mogą być skutki, łatwo się domyślić. Podmiana serwera DNS, włączenie routera do sieci botnet (rozsyłanie spamu lub wykorzystanie go jako serwer proxy), czy podsłuchiwanie nieszyfrowanej komunikacji. To tylko niektóre z możliwości atakującego.
Należy pamiętać, że jeżeli router ma status EOL (end-of-life) producent nie udostępni poprawek bezpieczeństwa. W takim przypadku pozostanie nam wdrożenie tzw. rozwiązań tymczasowych lub wymiana urządzenia na nowszy model wspierany przez producenta.
Warto wspomnieć, że aby atak miał szansę powodzenia cyberprzestępca musiał wcześniej uzyskać dostęp do konta użytkownika i być zalogowanym w systemie zarządzania routerem. W związku z tym kluczowe jest stosowanie silnych haseł oraz nie klikać w podejrzane linki które mogłyby posłużyć do przejęcia sesji administratora.
Źródło: asus.com
~_secmike

Nigdy więcej już nie kupię Asusa. To firma, która umieszcza routery na liście EoL z parametrem “EU only”, więc w unii dostaje się krótsze wsparcie zabezpieczeń niż w globalu: https://www.asus.com/event/network/eol-product/
A co z routerami asuswrt merlin?
Tam masz pełną swobodę konfiguracji, czyli “sky is the limit…”. Jak dobrze skonfigurujesz, to masz spokój lub zawsze możesz coś tam sobie poprawić w konfiguracji, aby podwyższyć bezpieczeństwo lub pomogą Ci w tym dobrzy ludzie ze społeczności OpenWRT.
Jak żyć, co innego kupić?
“Nie tak dawno słyszeliśmy o serii podatności występujących w routerach Mikrotik…” – moglibyście może wrzucić więcej info na ten temat? Nie przypominam sobie u Was podobnego newsa w ostatnim czasie. Ale subskrybuję przez RSS, może cos się nie pobrało?
Faktycznie nie wydali aktualizacji, router z zeszłego roku i już się wypieli i tylko na eu masakra.
Jakieś pomysły w co iść w tych czasach aby było wspierane dłużej niż rok i nie kosztowało x tysięcy?
Może Cudy oni oferują dla swoich urządzeń instalacje openwrt