Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Do premiery GTA VI zostały niespełna 3 miesiące (19.11.2026 r.), a emocje związane z nową odsłoną popularnej serii rosną z dnia na dzień. W mediach co i rusz pojawiają się informacje o rzekomych wyciekach kodów źródłowych, materiałów z rozgrywki czy też nieoficjalnych wersjach demonstracyjnych.
TLDR:
Firma Rockstar Games kilka dni temu opublikowała materiał Grand Theft Auto VI: An Extended Look, zawierający rzeczywisty gameplay z nadchodzącej produkcji. Premiera odbyła się na platformie Netflix oraz na oficjalnym kanale studia w serwisie YouTube. Zainteresowanie było ogromne. Transmisja przyciągnęła milionową widownię, wywołując przy tym falę entuzjazmu oraz wzmożoną aktywność cyberprzestępców.
Atakujący wykorzystując zainteresowanie grą oraz rzekome pogłoski o wyciekach z systemów produkcyjnych, postanowili przeprowadzić kampanię phishingową. Jej głównym celem było infekowanie urządzeń złośliwym oprogramowaniem typu infostealer – Vidar. Cyberprzestępcy stworzyli sieć fałszywych witryn podszywających się pod stronę wydawcy. W celu uwiarygodnienia posłużyli się oficjalnymi materiałami pochodzącymi od twórców.
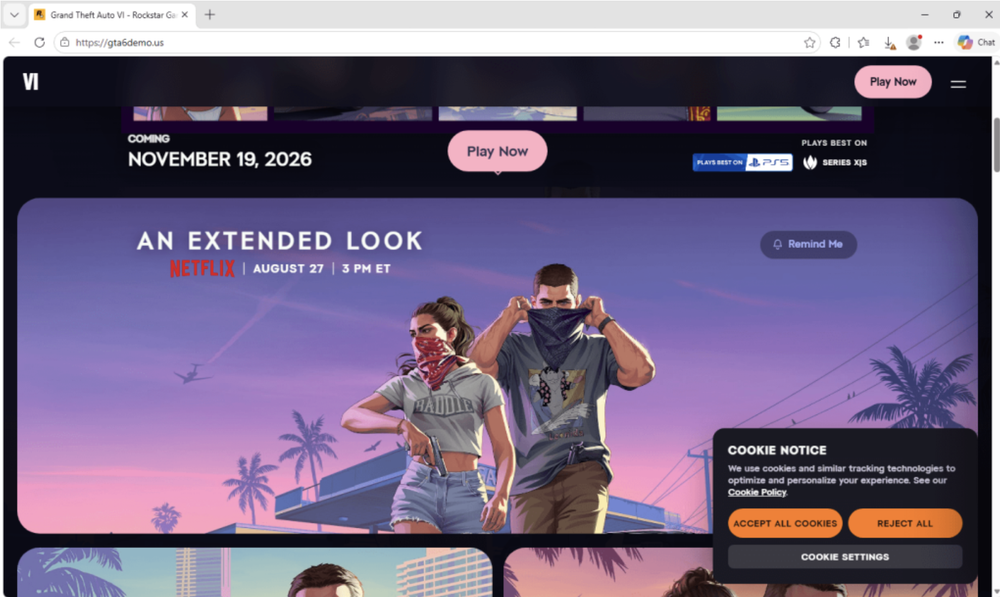
Jak informują badacze z malwarebytes tego typu strony rzekomo oferują w pełni grywalną wersję demonstracyjną GTA VI przeznaczoną na platformę PC. I tu powinna zaświecić się lampka ostrzegawcza, nadchodząca premiera dotyczy jedynie wersji na konsole PlayStation oraz Xbox. Wersja na PC zostanie wydana w późniejszym terminie.
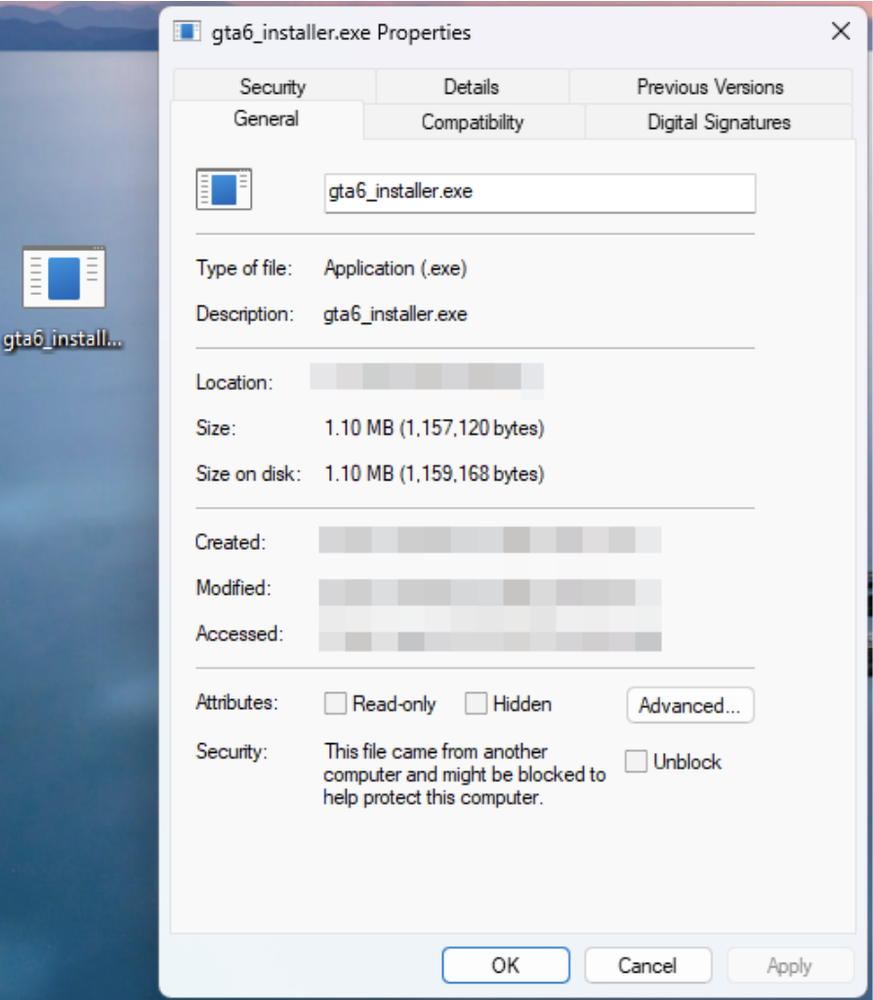
Po kliknięciu w przycisk Play Now / Official Download zostanie pobrany instalator gta6_installer.exe. Plik zajmuje zaledwie ok. 1,1 MB, co w przypadku gry klasy AAA jest wartością praktycznie niemożliwą do osiągnięcia.
Uruchomienie pliku nie spowoduje wyświetlenie żadnego okienka gry. Z punktu widzenia użytkownika wygląda to tak, jakby instalator “nie działał”. W rzeczywistości jednak następuje infekcja złośliwym oprogramowaniem Vidar. Jest on dystrybuowanu w modelu malware-as-a-service oraz wykorzystywany głównie przez cyberprzestępców motywowanych finansowo.
Badacze zaobserwowali, że po uruchomieniu złośliwego oprogramowania następuje:
Co istotne, analitycy nie zauważyli, aby złośliwe oprogramowanie zapewniało sobie trwałość w systemie (np. w postaci wpisów w rejestrze, zaplanowanych zadań czy też usług systemowych). Niemniej jednak jednorazowe uruchomienie infostealera w zupełności wystarczy, aby dane zostały przejęte.
Z raportu wynika, że do ukrywania rzeczywistych adresów serwerów C2 wykorzystano publiczne profile w serwisach Telegram, Steam Community oraz Pinterest. To właśnie z nich złośliwe oprogramowanie pobierało instrukcje dotyczące eksfiltracji danych. Analiza nie mówi nic kto może potencjalnie stać za atakiem.
Jeżeli daliśmy się złapać i uruchomiliśmy rzekomy instalator, należy bezzwłocznie zmienić hasła dostępowe, włączyć uwierzytelnianie wieloskładnikowe (2FA) oraz unieważnić wszystkie aktywne sesje (“Wyloguj ze wszystkich urządzeń”).
Źródło: malwarebytes.com
~_secmike

“Plik zajmuje zaledwie ok. 1,1 MB, co w przypadku gry klasy AAA jest wartością praktycznie niemożliwą do osiągnięcia.”
Zdarza się, że w przypadku dużych gier pobiera się tylko narzędzie do pobierania i instalacji, znacząco mniejsze – przy takim rozmiarze pliku może się zapalić lampka ostrzegawcza, jednak nie zawsze będzie to oznaczać złośliwą binarkę (jak w tym przypadku).
1.1MB? Swietnie zmiesci sie na dyskietce 1.44MB. Bedzie mozna szybko koledze dac i pograc razem ;-)