Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Podatność była kategorii 0-click, czyli ofiara nie musiała wykonać żadnej czynności, aby infekcja doszła do skutku. Sam atak polegał na wysłaniu do ofiary komunikatu z odpowiednio spreparowanym plikiem PDF. Podatność była też klasy 0-day – czyli istniała również w najnowszej wersji WhatsAppa, z wszystkimi aktualizacjami. Operacja infekcji telefonów była celowana…
Czytaj dalej »
Aktualizacja (6.02.2025): Badacze, którzy jako pierwsi znaleźli te problemy, opublikowali bardziej dokładny opis całości. W szczególności wg ich informacji, żeby urządzenie zaczęło łączyć się z zewnętrznym serwerem, należy nacisnąć fizyczny przycisk na obudowie urządzenia, co zmniejsza realne ryzyko ataku. Tak czy siak badacze polecają w szczególności zablokować komunikację ze swojej…
Czytaj dalej »
Jak podaje Bleepingcomputer, ~zhackowali zewnętrznego dostawcę tych hoteli – firmę Otelier, zapewniającego aplikację-usługę wspierającą zarządzanie hotelami. Na początek hackerzy uzyskali dostęp do loginu / hasła pracownika Otelier – to pozwoliło im uzyskać dostęp do firmowego serwera Atlassian (Jira / Confluence). Dane logowania zostały pozyskane z tzw. infostealera (czyli jeden z…
Czytaj dalej »Jedna z grup ransomware opublikowała informację o skutecznym zaatakowaniu polskiej firmy Eurocert, oferującej m.in. podpisy kwalifikowane. Atakujący w ramach “próbki” udostępnili część danych (w szczególności danych osobowych, fragmenty dokumentów). Sama spółka również potwierdziła atak: ~ms
Czytaj dalej »
Luka umożliwia pełne przejęcie urządzenia z poziomu Internetu. Tj. zdobycie uprawnień super-admina. Podatność jest wykorzystywana w realnych atakach, najprawdopodobniej od okolic grudnia 2024. Nie wiadomo dokładnie jaka grupa odpowiedzialna jest za ataki. W ramach ataków wykonywane są takie operacje jak: Podatne są FortiOS (7.0.0 do 7.0.16) oraz FortiProxy (linia 7.0.x…
Czytaj dalej »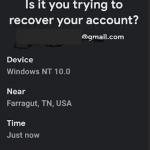
Zaczęło się od telefonu od Google. “Ktoś zalogował się na Twoje konto z terytorium Niemiec”. Szybkie sprawdzenie dzwoniącego numeru +1 (650) 203-0000 wskazało na prawdziwy numer Google (numer używany przez Google Assistant). Ofiara w tym samym czasie otrzymała maila z domeny google[.]com z informacją, że będzie się kontaktować konsultant. Na jednym…
Czytaj dalej »
Wg doniesień słowackiej prasy: Na stronie Urzędu czytamy: Nasze systemy stały się celem cyberataku. Wszystkie systemy są wyłączone. Pracujemy intensywnie nad uruchomieniem systemów przy wsparciu ekspertów ds. cyberbezpieczeństwa. Biura wydziałów katastralnych urzędów powiatowych zostaną tymczasowo zamknięte ze względów ostrożnościowych do czasu usunięcia skutków cyberataku. Garść rad dla IT: ~Michał Sajdak
Czytaj dalej »
Co ciekawe – nie pomoże nawet aktualizacja urządzenia – atakujący symulują że niby aktualizacja miała miejsce tymczasem…nic się nie dzieje (tj. atakujący dalej buszują po sieci). Luka CVE-2025-0282 daje możliwość zdalnego wykonania kodu (bez konieczności uwierzytelnienia). Podatność jest klasy buffer overflow. Luka CVE-2025-0283 to eskalacja uprawnień do uprawnień admina na…
Czytaj dalej »
Najpierw zhackowali jednego z dostawców – tj. firmę BeyondTrust (zapewniającą w szczególności usługi związane ze zdalnym dostępem). A dokładniej – zhackowali usługę zapewniającą zdalny dostęp… i taki dostęp uzyskali na komputerach m.in. jednego z klientów firmy – tj. Departamentu Skarbu USA. Następnie hackerzy wykradli stamtąd “pewne dane”. W trakcie dochodzenia…
Czytaj dalej »Ktoś znalazł niezabezpieczony serwer Elasticsearch. W środku była baza zawierająca zagregowane dane z kilkunastu wycieków (czyli ktoś zbudował sobie dużą bazę wyciekową, ale jej nie zabezpieczył) Wyciekło w sumie ~28 milionów unikalnych maili i powiązanych z nimi informacji: adresy IP, adresy fizyczne, nr telefonu, Imię / Nazwisko. Dane zaimportowano ostatnio…
Czytaj dalej »W telegraficznym skrócie:* Podatność CVE-2024-3393 nie wymaga posiadania żadnych danych logowania* Producent przydzielił wartość ryzyka na 8.7/10 w skali CVSS.* Do eksploitacji wymagana jest włączona opcja “DNS Security logging” na firewallu Luka niestety pokazuje, że bezpieczeństwo z upływem lat tak średnio zmienia się w dobrą stronę… ✅ Zaaplikuj łatki (patrz…
Czytaj dalej »
Jak czytamy w prezentacji niemieckich badaczy: 1. Udało się odnaleźć “ciekawą domenę” (adres internetowy), używaną przez jedną ze spółek grupy Volkswagen (narzędzie: subfinder) 2. Na tej domenie badacze wykonali atak ‘bruteforce’ na dostępne tam publicznie katalogi/pliki (narzędzie: feroxbuster lub gobuster) 3. Odnaleźli tam pozostawioną “konsolę debug” – czyli /actuator/heapdump❗ 4….
Czytaj dalej »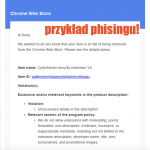
Ofiarą padła między innymi firma z obszaru cyberbezpieczeństwa – Cyberhaven (tutaj szczegóły całego incydentu). OK, ale jak się “infekuje rozszerzenie do Chrome”? No więc np. tak: 1. Phishing na pracownika: 2. Phishing był o tyle sprytny, że prowadził do prawdziwej strony logowania Google. Tylko że po zalogowaniu się pojawiało się…
Czytaj dalej »
Jak czytamy w komunikacie UODO: Sprawa miała miejsce w 2020 roku, obecnie pojawiło się obszerne uzasadnienie całej historii oraz informacja o karze. To kolejna sprawa powiązana z wyciekiem danych, mająca miejsce w trakcie migracji / przenoszenia systemu / aplikacji / bazy danych. Szczególnie uważajcie w takich sytuacjach… ~ms
Czytaj dalej »