Rusza Black Week z sekurakiem! Zniżki nawet do -80%!
Zobacz nasz aktualny kalendarz szkoleń!

Wczoraj (20.11.2026) przesłałem serię pytań do COI (Centralny Ośrodek Informatyki):
Tego samego dnia otrzymałem odpowiedzi:
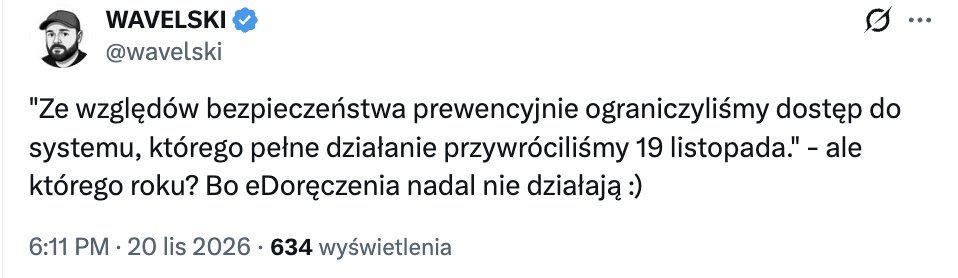
Atak na ePUAP został wykryty i zatrzymany. Ze względów bezpieczeństwa prewencyjnie ograniczyliśmy dostęp do systemu, którego pełne działanie przywróciliśmy 19 listopada.
Okoliczności incydentu bada Agencja Bezpieczeństwa Wewnętrznego, dlatego nie możemy ujawniać dodatkowych szczegółów dotyczących ataku.
[od 10 listopada]:
Wg oficjalnych informacji atak został “udaremniony“. Przypominam, że niecały rok temu również “udaremniliśmy cyberatak z grudnia” na polską elektrociepłownię. No OK, tylko pół roku później CERT Polska opublikował szczegółowy raport, wskazujący, że atakujący przeniknęli do infrastruktury elektrociepłowni i ją nawet na chwilę zatrzymali (!). Udaremnienie chyba polegało na tym, że elektrociepłownię dość szybko przywrócono do działania + odcięto dostępy atakującym.
W każdym razie mając w głowie opisy incydentów / odpowiedzi działów PR w temacie cyberataków, mam wrażenie że mogło tutaj być coś więcej niż luźny “script kiddie” lub “prosty DDoS”. Wtedy raczej komunikat byłby prosty – np. doszło do czasowego przeciążenia serwerów i tyle.
Niepokoić może też informacja o “znalezieniu nieznanego skryptu” na jednym z serwerów ePUAP. Informację tę podał Puls Biznesu – ale nie ma tutaj żadnego oficjalnego potwierdzenia.
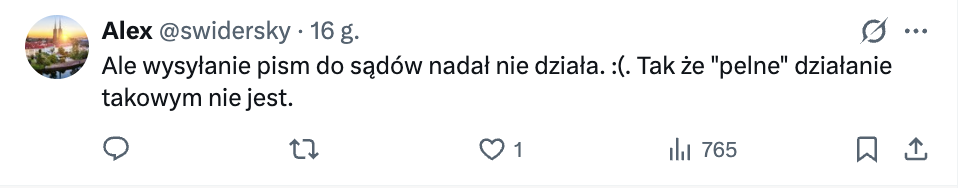
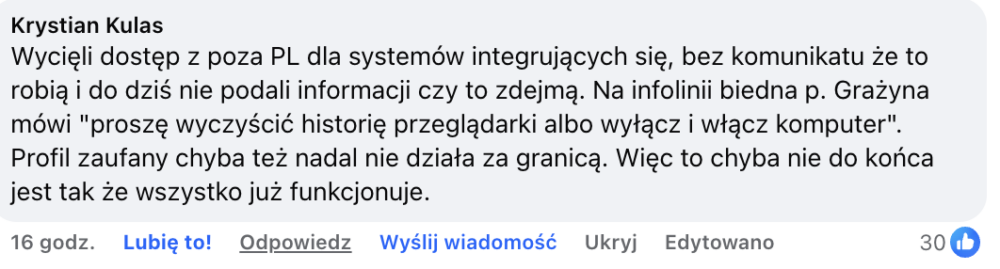
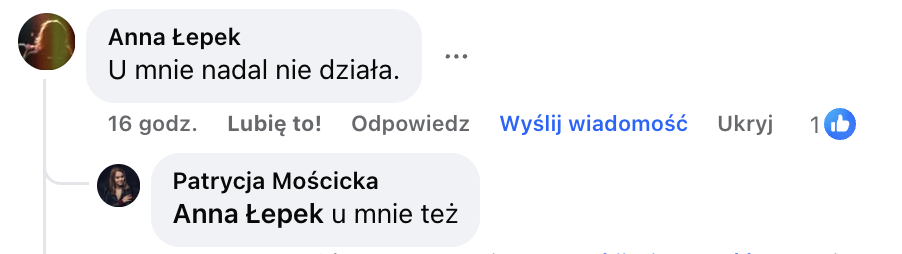
Na koniec jeszcze kilka uwag naszej społeczności (z 20.11.2026), wskazujących że system nie do końca jeszcze działa(ł) stabilnie:
~Michał Sajdak
