Rusza Black Week z sekurakiem! Zniżki nawet do -80%!
Zobacz nasz aktualny kalendarz szkoleń!

Zdany egzamin to dopiero początek przygody z certyfikacją. CISSP, Security+ czy CEH trzeba regularnie odnawiać, a walutą, którą się za to płaci, są punkty CPE. Sprawdziliśmy, ile punktów wymagają certyfikatorzy i gdzie kryją się pułapki. Mamy też sugestię, jak efektywnie pozyskiwać wiedzę i zdobywać punkty do utrzymania z trudem zdobytych certów (koniecznie doczytaj do samego końca).
CPE (Continuing Professional Education) to jednostki, w których mierzy się czas poświęcony na rozwój zawodowy po zdobyciu certyfikatu. Nazwa zależy od organizacji: ISC2 i ISACA mówią o CPE, CompTIA o CEU, EC-Council o ECE, ale zasada jest ta sama – zwykle jedna godzina nauki w ramach np. szkolenia, webinaru czy konferencji to jeden punkt. Punkty nie są jednak przyznawane automatycznie. Organizator szkolenia czy konferencji wystawia zaświadczenie z liczbą godzin, posiadacz certyfikatu sam zgłasza aktywność w portalu swojej organizacji certyfikującej, a ta ostatecznie decyduje, czy i ile punktów przyzna.
Większość popularnych certyfikatów bezpieczeństwa działa w trzyletnich cyklach (tabela 1). Kto w tym czasie nie uzbiera wymaganej liczby punktów, musi się liczyć z koniecznością powrotu na salę egzaminacyjną, a co za tym idzie – z wysokim kosztem ponownego podejścia do egzaminu. Skala wymagań bywa różna, jednak zasada przeliczania jest zwykle prosta: jedna godzina nauki to jeden punkt.
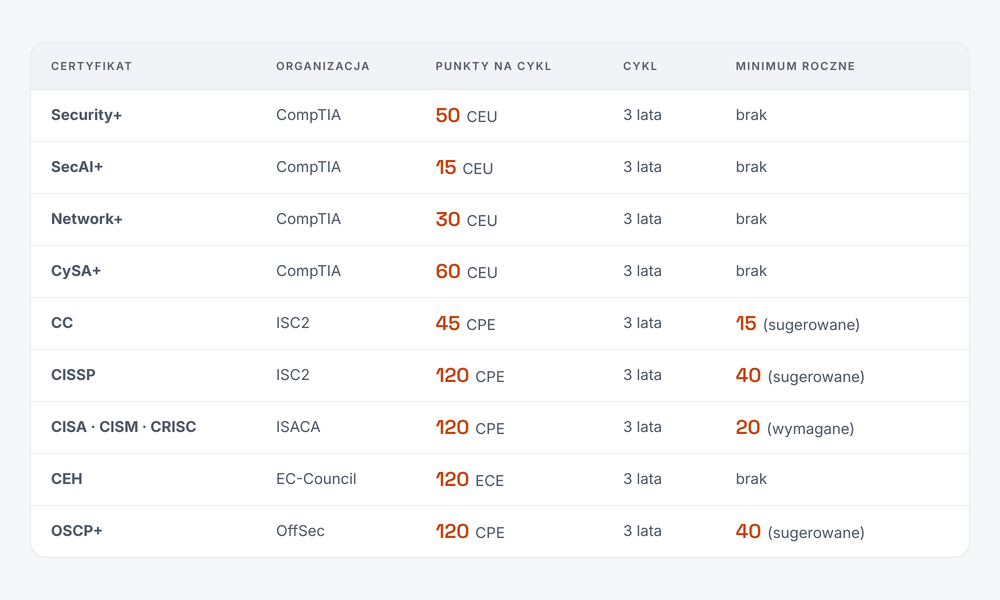
Idea jest sensowna. Branża cyberbezpieczeństwa zmienia się szybciej niż większość innych, a certyfikat zdobyty kilka lat temu niewiele mówi o tym, czy jego posiadacz nadąża za nowymi technikami ataków. Punkty CPE mają wymusić ciągłą naukę – szkolenia, konferencje, webinary, lektury czy dzielenie się wiedzą.
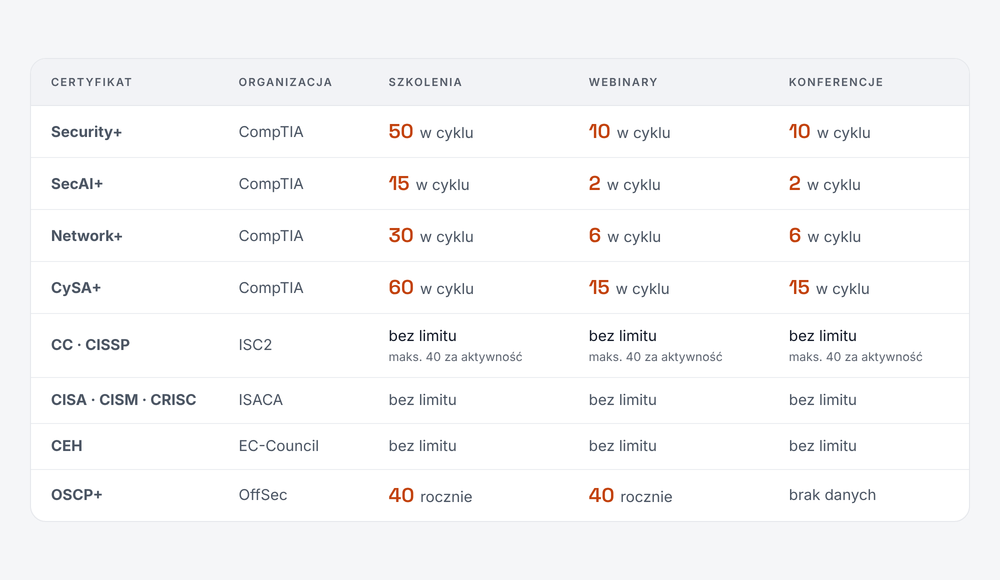
Zdobywanie punktów mogłoby wydawać się prostym procesem – częsta obecność na całodniowych konferencjach powinna szybko zamknąć temat – w końcu każda godzina to jeden punkt. Jednak tutaj pojawiają się pewne ograniczenia. Część organizacji wprowadza bowiem limity punktów, które można otrzymać w ramach jednej aktywności (tabela 2).
Wszystkie aktywności upoważniające do zdobycia punktów CPE muszą zostać odpowiednio udokumentowane. Jak zatem najlepiej potwierdzić ukończenie szkolenia lub uczestnictwo w konferencji? Każda organizacja ma do tego nieco inne podejście. Najlepszym rozwiązaniem są jednak certyfikaty ukończenia szkolenia, zawierające imię i nazwisko uczestnika, tytuł szkolenia, nazwę organizatora, datę i liczbę punktów, są również uzupełnione o agendę lub opis treści. Z myślą o spełnieniu tych wymogów sekurak zamieszcza wszystkie te informacje na dyplomach przekazywanych uczestnikom każdego zakupionego szkolenia. Pozwalają one nie tylko dokumentować kolejne etapy edukacji, ale także dobrze prezentują się na LinkedIn, gdy chcemy pokazać światu, że wciąż inwestujemy w swój rozwój! 🙂
Większość organizacji przeprowadza losowe audyty, by potwierdzić, że nasze deklaracje co do przysługujących punktów są zgodne z prawdą. Wybraniec ma wtedy obowiązek dostarczenia dowodu uczestnictwa w danym szkoleniu, webinarze, konferencji itd. Dokumenty warto zatem przechowywać co najmniej rok po zakończeniu cyklu i mieć je zawsze pod ręką. Rada od nas? Zapisujcie certyfikaty od razu po ich otrzymaniu, a nie w panice na ostatnią chwilę!
Jednym z najwygodniejszych sposobów na regularne zbieranie punktów jest Sekurak.Academy, czyli nasz roczny cykl ponad 30 spotkań online prowadzonych przez ekspertów Securitum oraz najlepszych specjalistów z Polski i świata. Już prawie cztery lata prowadzimy zajęcia, które obejmują między innymi takie zagadnienia, jak: bezpieczeństwo sieci, systemów Windows i Linux, aplikacji webowych czy reagowanie na incydenty. Zakres jest szeroki i jesteśmy pewni, że każdy adept cyberbezpieczeństwa – niezależnie od poziomu wiedzy – znajdzie coś dla siebie. Co więcej Sekurak.Academy to niesamowita, licząca ponad 15 tysięcy uczestników społeczność, która w ramach dedykowanego serwera Discord dzieli się wiedzą, doświadczeniami oraz wspiera się wzajemnie w rozwoju umiejętności.
Najważniejszy jednak, w kontekście punktacji CPE, jest fakt, że uczestnik otrzymuje certyfikat za każde wydarzenie z osobna, a na koniec semestru dodatkowo dyplom ukończenia Sekurak.Academy. Przy standardowym przeliczniku godzina = punkt to kilkadziesiąt CPE do zebrania w jednym cyklu!
Do 30.11.2026 r., w ramach akcji BLACK WEEK Z SEKURAKIEM, bilet na nadchodzące semestry zgarniesz z rabatem 55%!
Mega Sekurak Hacking Party to wydarzenie, które wielu uczestników określa mianem najbardziej merytorycznej konferencji ITsec w Polsce. Tegoroczna edycja po raz pierwszy trwała dwa dni, a uczestnicy mieli do wyboru kilka równoległych ścieżek oraz ponad 60 niesamowitych prelekcji! Na scenach pojawiły się autorytety branży cybersec, a wśród nich między innymi Michał Sajdak, Tomek Turba czy Grzegorz Tworek, a także kilkudziesięciu specjalistów, dyrektorów i przedstawicieli firm, które na co dzień tworzą standardy polskiego cyberbezpieczeństwa.
Co roku każdy uczestnik MSHP otrzymuje certyfikat potwierdzający zdobycie punktów CPE. W 2026 było to 12 CPE. Oznacza to, że osoby odnawiające Security+ już dzięki temu jednemu eventowi zapewniają sobie pełną pulę punktów możliwych do zdobycia w kategorii „konferencje”.
Bilety na nadchodzącą edycję MSHP złapiesz teraz z MEGA rabatem 40% TUTAJ!
Mogłoby się to wydawać sprawą błahą, jednak zbieranie punktów warto dobrze zaplanować. Inaczej na kilka tygodni przed wygaśnięciem certyfikatu może okazać się, że wszystkie nasze aktywności trafiły do jednej kategorii, na którą nałożone są ograniczenia, a nadrobienie brakujących punktów będzie kosztowało nas sporo wysiłku, czasu i pieniędzy. Jak podejść do tego najlepiej? Oto kilka rad:
26 naszych topowych pozycji – od flagowych szkoleń po bilety na konferencję MSHP kupisz teraz nawet 80% taniej!
Źródła:
