Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Jak czytamy w raporcie – ARTEX, CAIRN, CyberStrikeAI czy PentAGI, exploit_agent – to frameworki, wymagające niewielkiej wiedzy technicznej, a umożliwiające szybkie hackowanie niemal dowolnego celu. Rekonesans, znalezienie podatności, wykorzystanie podatności, dalsza eksploracja sieci.
Niektóre elementy potrafią być realizowane w ultrakrótkim czasie (w jednym z opisywanych przypadków od przejęcia jednego z hostów/serwerów – do przejęcia domeny Windows wystarczyło kilka minut)
Notabene – sporo wskazuje, że jeden z takich frameworków był w użyciu, jeśli chodzi o opisywany przeze mnie niedawno atak na polską firmę Autopay (dawne Blue Media) – mogły wyciec dane kart płatniczych
Wracając do frameworków. Google namierzył niezabezpieczony (przez atakujących) serwer, na którym operował framework exploit_agent.
W trybie ciągłym skanuje on łatki w popularnych aplikacjach webowych, znajduje miejsca które zostały poprawione (podatności), przygotowuje exploita na taką podatność, może również takiego exploita od razu uruchomić na wskazane cele. Z badań wynika, że narzędzie to potrafi również usuwać obce webshelle znalezione w atakowanej infrastrukturze. Był wykorzystany w cyberatakach na francuski sektor medialny / edukacyjny.
Czas potrzebny na przygotowanie exploita to czasem mniej niż jeden dzień – liczony od wypuszczenia łatki przez producenta oprogramowania. W takim czasie przygotowano np. exploity na CVE-2026-81578 / CVE-2026-82078 (RCE – zdalne wykonanie kodu bez uwierzytelnienia w oprogramowaniu PaperCut). Kilka dni później rozpoczęła się masowa exploitacja
Ale to wszystko kosztuje tokeny do AI! Prawda, ale również w tym obszarze widać pewne “postępy”
W raporcie Google opisuje też zupełnie inną kategorię problemu/zagrożenia – wspierane AI wrogie kampanie wpływu na socjalach / w Internecie.
W szczególności Google namierzył platformę wykorzystującą Gemini API, która była przygotowana pod koordynowanie działania około 100 000 fejkowych kont. Z ciekawostek – używali wirtualek smartfonów działających w chmurze – tak żeby maksymalnie upodobnić się do użytkowników rzeczywiście korzystających ze smartfona (odpowiedni czas spędzany na przeglądaniu postów, powolne scrollowanie, interakcje z innymi wpisami na socjalach – w szczególności niezwiązanymi z daną operacją)
Z innych tego typu operacji wspieranych LLMami mamy wyliczone:
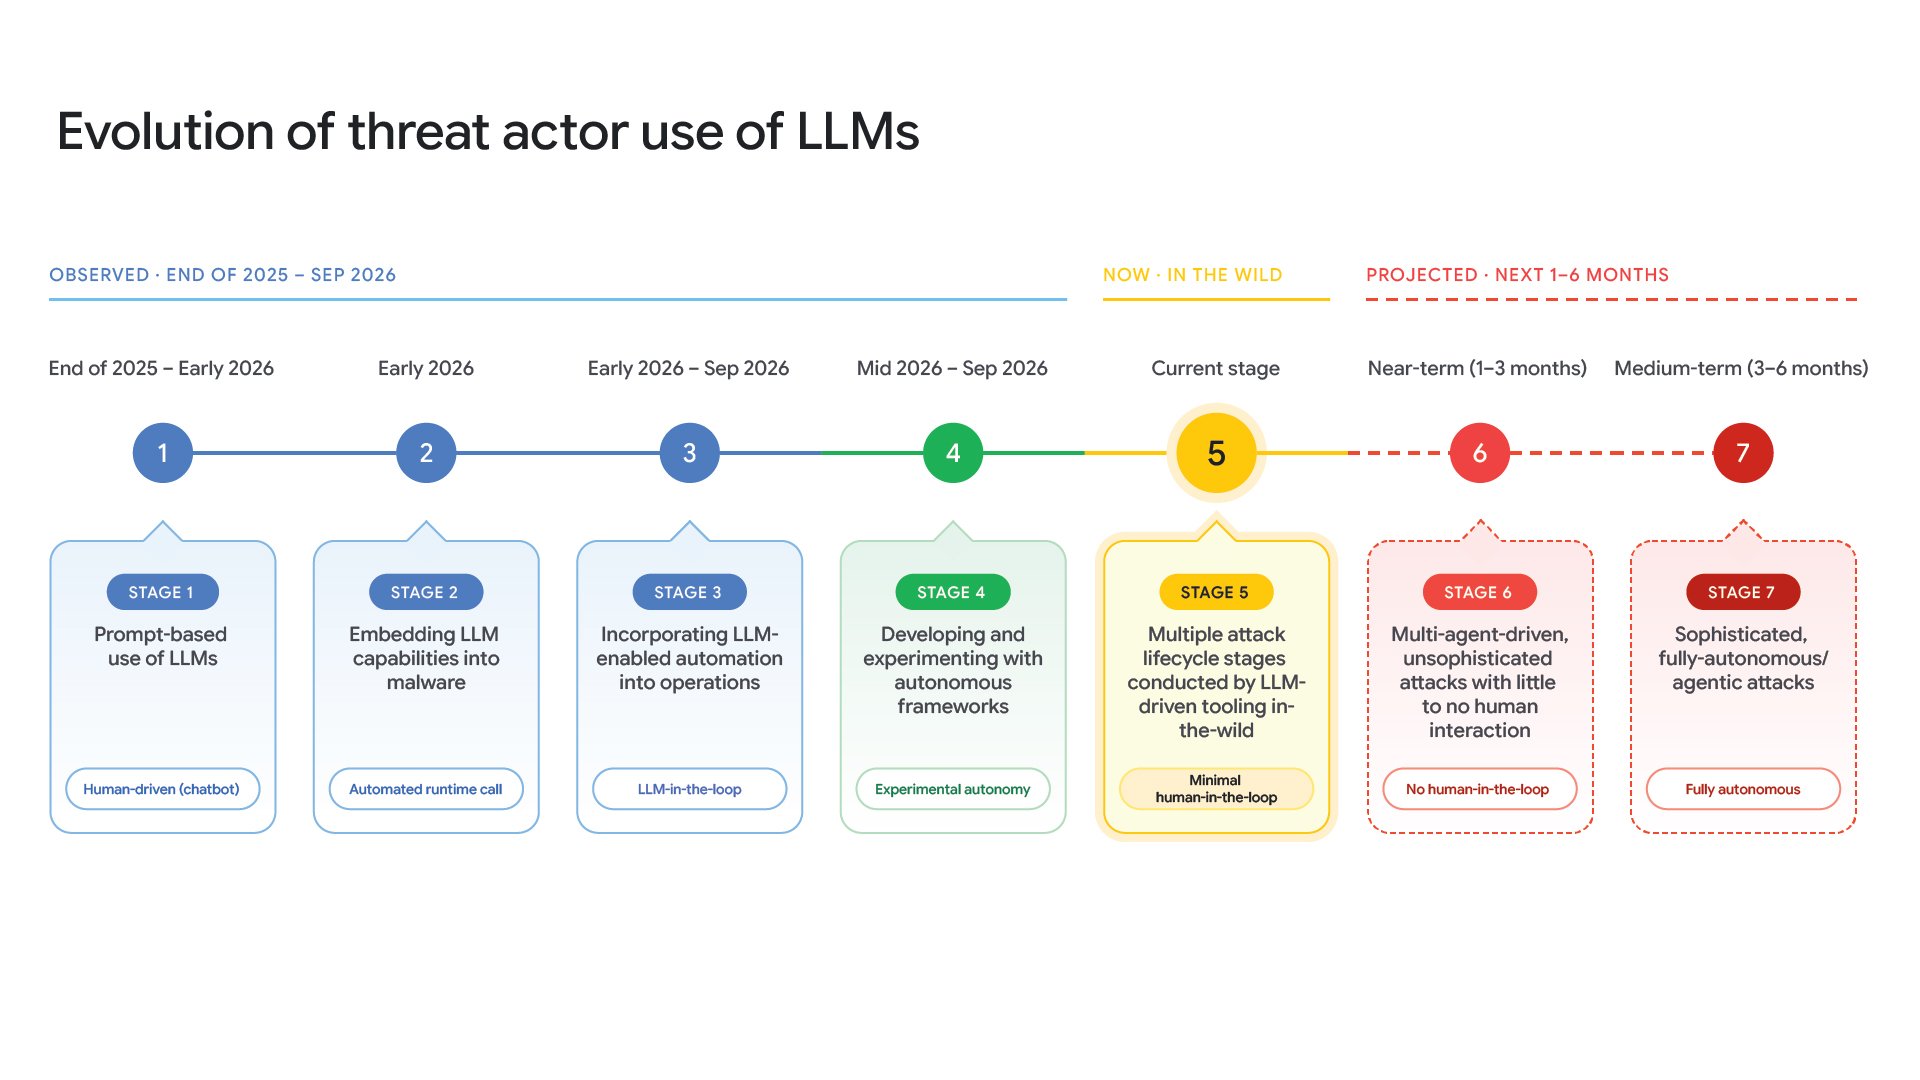
Co nas czeka w najbliższym czasie? Google wskazuje że w przedziale 3-6 miesięcy postęp AI umożliwi działanie już w pełni autonomicznych frameworków lokalizujących podatności 0-day czy n-day, atakujących wskazane cele, reagujących dynamicznie na działania obrońców, czy ukrywających swoją obecność w atakowanej sieci. Obecnie jesteśmy na etapie 5 (grafika poniżej)
Dodam jeszcze od siebie – kluczową sprawą jest wykorzystanie AI do obrony przed takimi atakami (analiza logów, analiza działań wrogiego AI oraz reagowanie). Z drugiej strony obserwuję, że przynajmniej w Polsce firmy niezbyt entuzjastycznie do tego podchodzą (RODO, compliance, poufność, koszt tokenów, …)
~Michał Sajdak
