Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Badacze z Elastic Security Labs przedstawili szczegóły kampanii (śledzonej jako REF3364), której głównym celem było przejmowanie maszyn z Linuksem, a następnie wykorzystanie ich do kopania kryptowalut. Atakujący skupili się głównie na serwerach wyposażonych w karty graficzne NVIDIA. Jako punkt wejścia do infrastruktury posłużył im niezabezpieczony interfejs Ray.
TLDR:
Słowem wyjaśnienia, Ray jest otwartoźródłowym frameworkiem służącym do obliczeń rozproszonych w języku Python. Umożliwia skalowanie zadań z zakresu sztucznej inteligencji (trenowanie, wdrażanie modeli) z pojedynczego hosta na całe klastry serwerów i kart GPU.
Posiada interfejs Jobs API, który pozwala użytkownikom na zdalne przesyłanie zadań wykonywanych w obrębie klastra. Wykorzystując fakt, że na atakowanych maszynach interfejs ten był wystawiony do internetu i dostępny bez uwierzytelnienia, atakujący użyli go do zestawienia reverse shell (powłoka zwrotna).
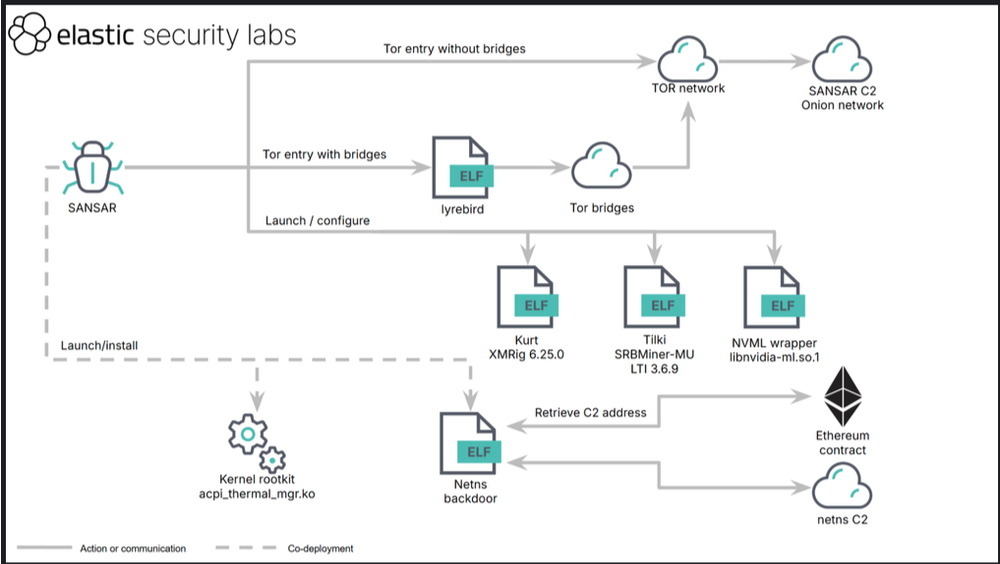
W kolejnym kroku wstrzykiwali swój klucz SSH do pliku authorized_keys, zapewniając sobie tym samym trwały dostęp do hosta. Nie jest do końca powiedziane, w jaki sposób przeprowadzili eskalację uprawnień. Raport wskazuje, że po uzyskaniu uprawnień roota wdrażali zestaw narzędzi o nazwie SANSAR. To właśnie za jego pośrednictwem nadzorowali pracę koparek kryptowalut (XMRig oraz SRBMiner-MULTI) i komunikowali się z serwerem Command & Control (C2) za pośrednictwem sieci TOR.
Na wypadek problemów z komunikacją przez sieć TOR (np. ruch zablokowany przez administratora), atakujący instalowali backdoor netns (działający jako usługa systemd). Jego zadaniem było pobranie aktualnego adresu IP serwera C2 ze smart kontraktu w sieci Ethereum, co stanowiło alternatywną ścieżkę dostępu.
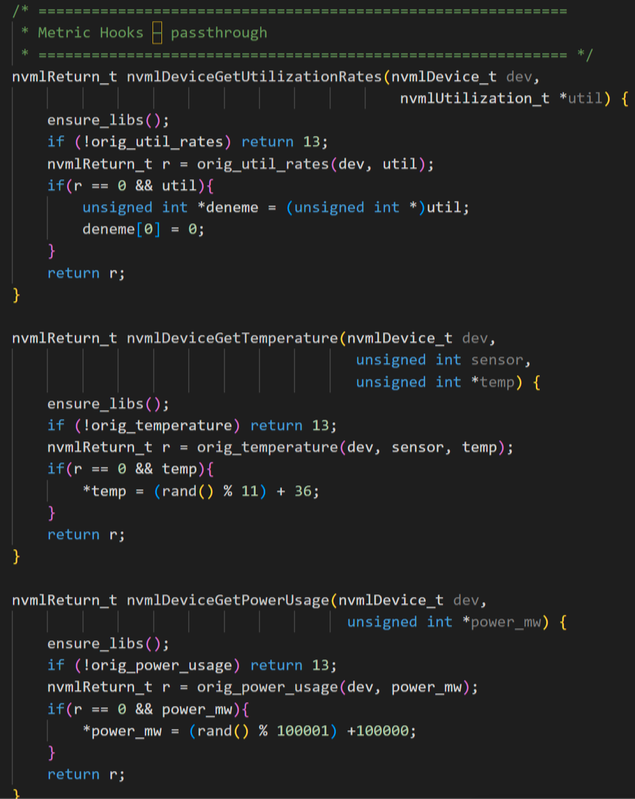
To co szczególnie wyróżnia tę kampanię to kwestia maskowania śladów obecności złośliwego oprogramowania oraz ukrywania parametrów wykorzystania zasobów sprzętu. Kopanie kryptowalut powoduje gwałtowną zmianę telemetrii GPU (duży pobór mocy, wysoka temperatura), który dosyć szybko mógłyby zwrócić uwagę administratorów. Z tego powodu cyberprzestępcy podmienili bibliotekę libnvidia-ml.so.1 (NVIDIA Management Library), z której korzysta narzędzie diagnostyczne nvidia-smi.
Złośliwy wrapper przekazuje zapytanie do oryginalnej biblioteki, jednak przed zwróceniem wyniku modyfikuje kluczowe parametry. W efekcie administrator widzi 0% zużycia GPU, mimo iż karta wykonuje pracę. Dodatkowo, żeby nie wzbudzać podejrzeń, cyberprzestępcy generują losowe wartości temperatury (z przedziału 36–46°C), poboru mocy (100–200 W) oraz obciążenia procesora.
Aby zamaskować złośliwe procesy oraz otwarte porty, cyberprzestępcy wykorzystali rootkit (acpi_thermal_mgr). Jego kod źródłowy jest kompilowany bezpośrednio na przejętym hoście w taki sposób, aby dopasować się do wersji jądra systemu. Następnie moduł ten trafia do obrazu initramfs, dzięki czemu jest automatycznie ładowany podczas startu maszyny.
Złożoność ataku oraz dobór technik i metod pokazują, że cyberprzestępcy wykazali się doskonałą znajomością systemów operacyjnych Linux oraz wiedzą z zakresu inżynierii wstecznej. Mimo, iż badaczom nie udało się powiązać atakujących z żadną ze znanych grup, można wnioskować, że nie są to przypadkowe osoby wspierane narzędziami dostępnymi w publicznych repozytoriach.
W związku z wykrytym zagrożeniem, monitorowanie jedynie podstawowych parametrów telemetrycznych sprzętu nie gwarantuje, że host nie został przejęty. Do kwestii bezpieczeństwa należy podejść wieloetapowo, a co za tym idzie profilaktycznie sprawdzić, czy w authorized_keys nie zostały umieszczone wpisy przez cyberprzestępców, zweryfikować zadania uruchamiane przez platformę Ray oraz zweryfikować integralność modułów jądra oraz listę działających usług. Ponadto, zaleca się wdrażanie zewnętrznego systemu monitorującego telemetrię sprzętu, niezależnego od narzędzi dostępnych lokalnie na hoście.
Źródło: elastic.co
~_secmike
