Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!

Zobacz nasz aktualny kalendarz szkoleń!
 

Rusza program hackowania systemów rządowych. Do 20 000zł za zgłoszenie podatności; 1 000 000zł w puli nagród.

03 listopada 2026, 11:12 | W biegu | 0 komentarzy

CERT Polska uruchomił właśnie program bug bounty. W skrócie: zgłaszasz podatność, sprawdzane jest czy błąd rzeczywiście występuje. Następnie w zależności od stopnia krytyczności, otrzymujesz odpowiednią wypłatę.
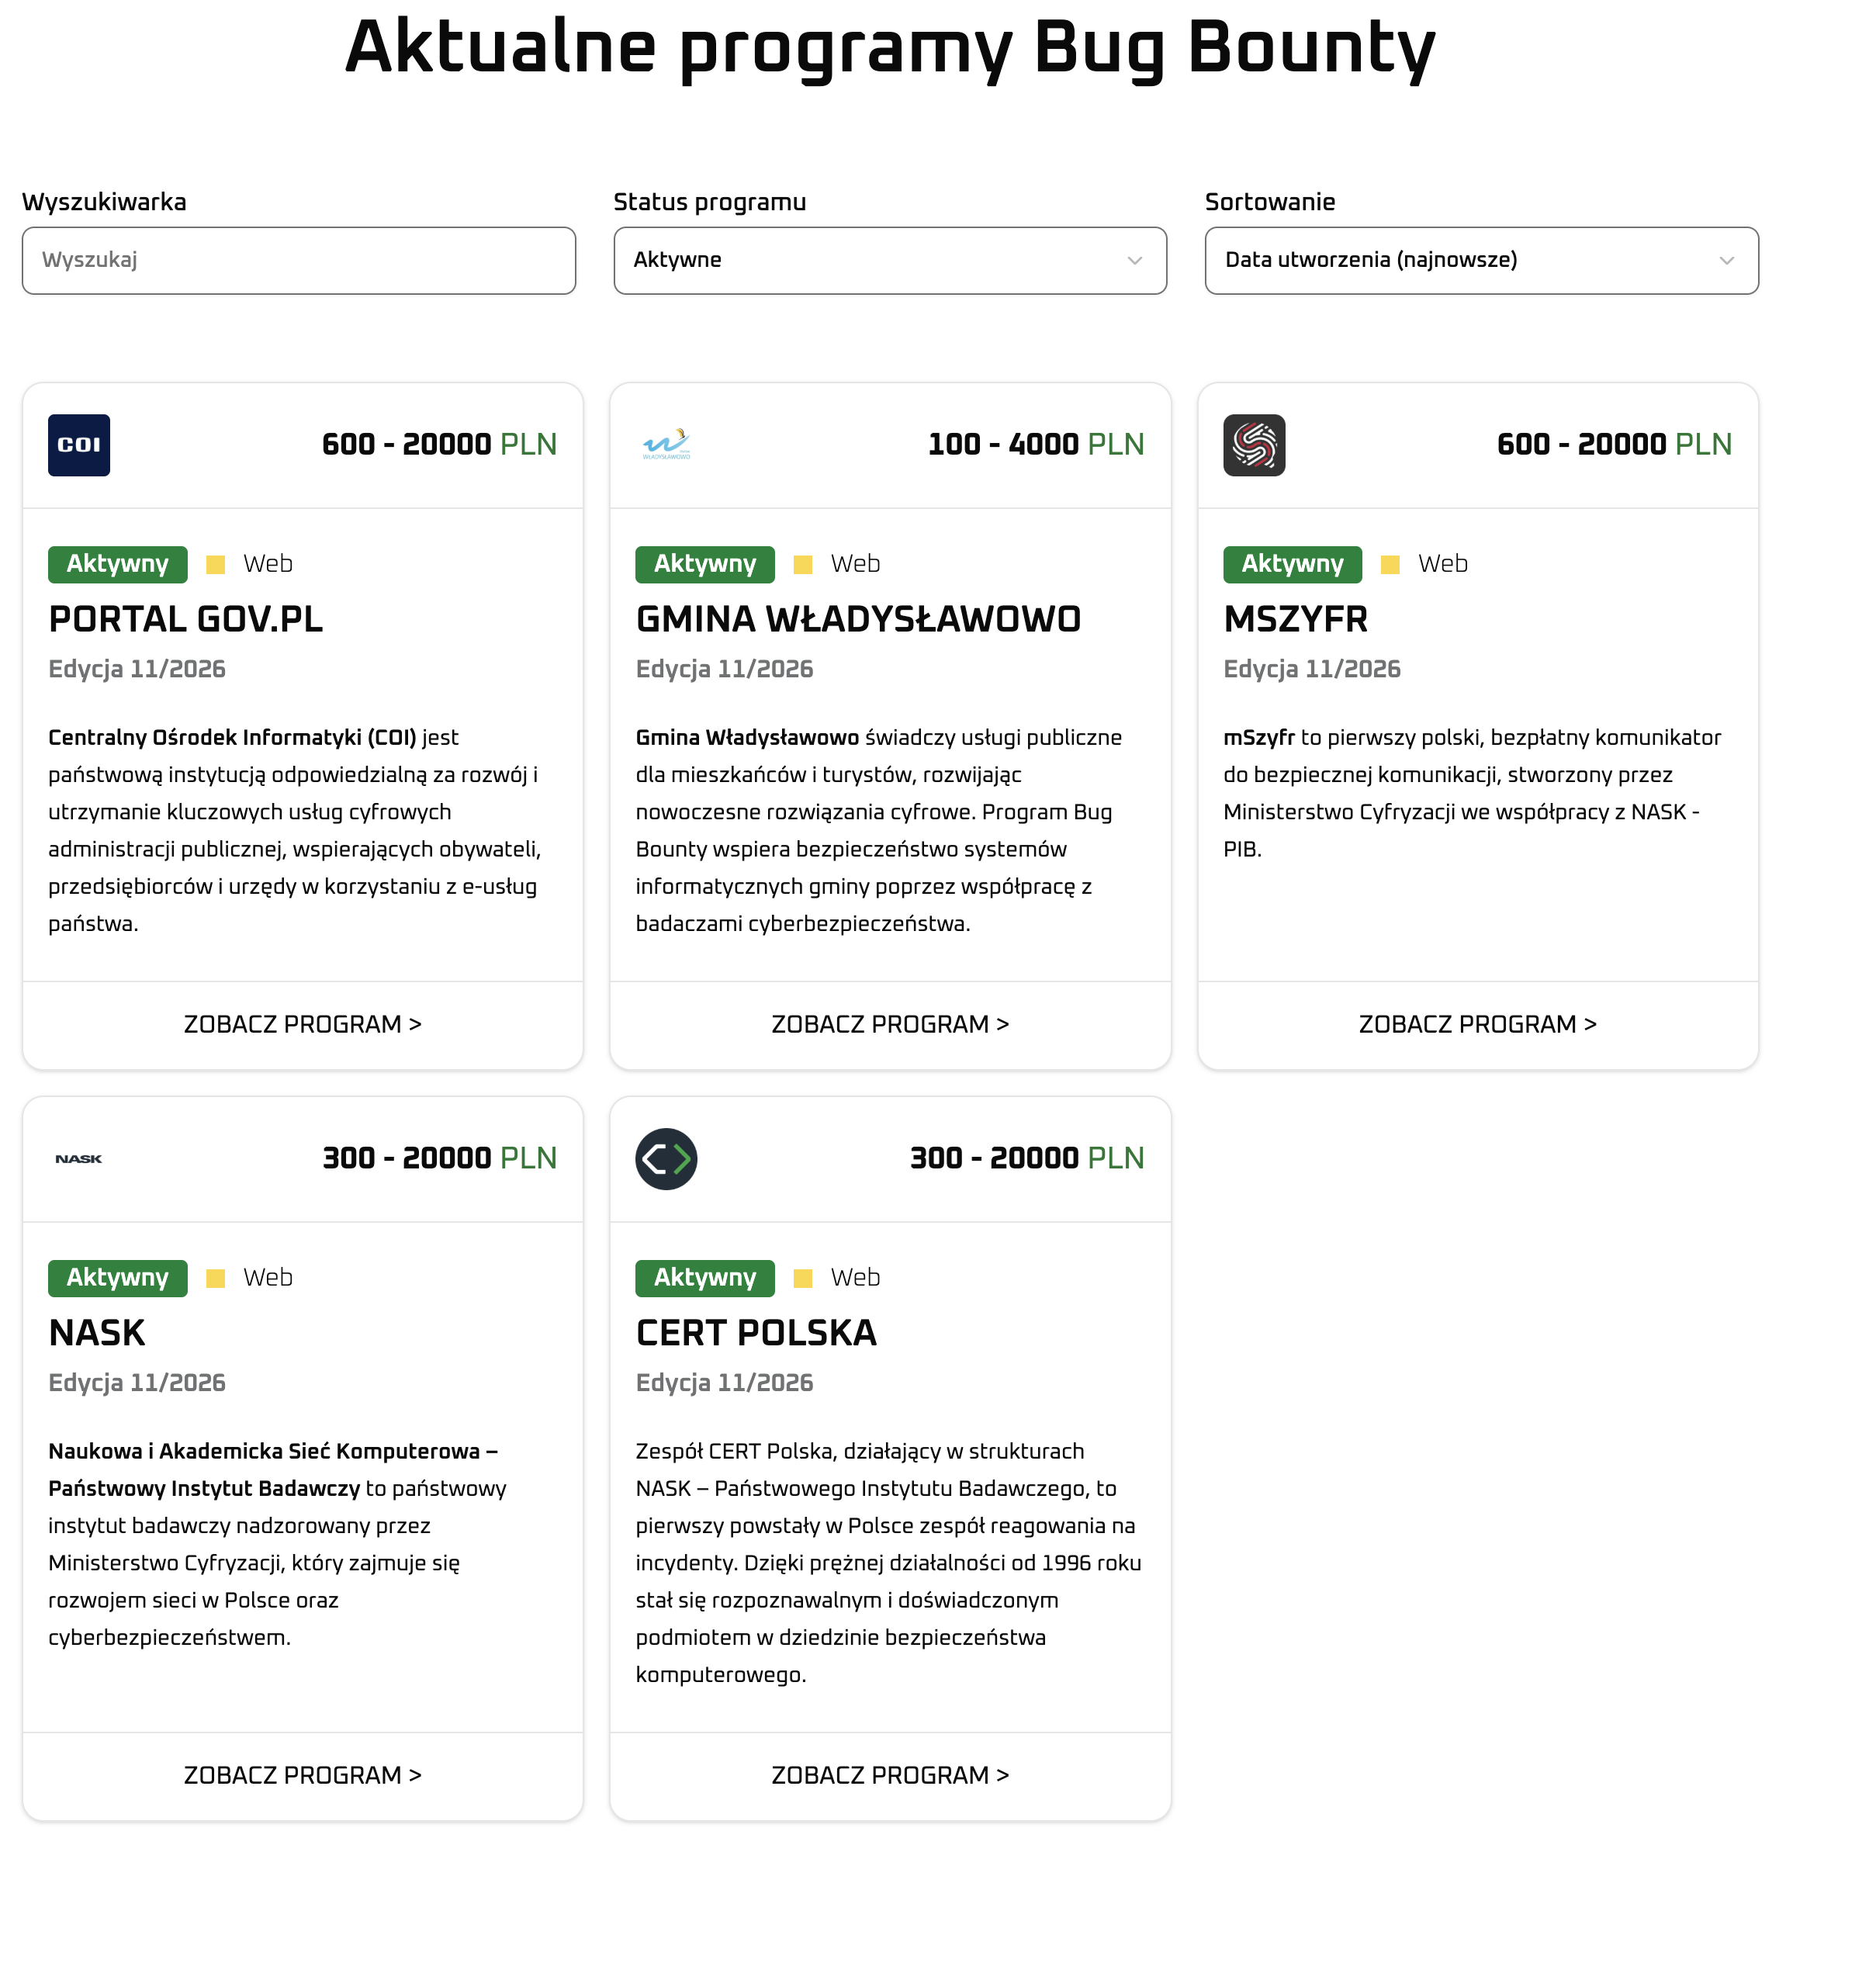
Zapraszamy na bezpłatny sekurakowy webinar poświęcony całości – pokażemy na żywo jak znajdować dziury w tego typu systemach; gościem specjalnym będzie Marcin Dudek z CERT Polska


Jak zacząć zgłaszać podatności?

  1. Przeczytaj regulamin (w szczególności: §7 Zasady przeprowadzania testów bezpieczeństwa) oraz FAQ.
  2. Zarejestruj się na https://hack.cert.pl/
  3. Hackuj systemy wskazane w konkretnym programie, który Cię zainteresuje (i zgodnie ze wskazanymi zasadami).
  4. Jeśli znalazłeś podatność – zgłoś w maksymalnie szczegółowej formie, umożliwiającej jej odtworzenie przez właściciela systemu.

~ms

Spodobał Ci się wpis? Podziel się nim ze znajomymi:


Komentarze

Odpowiedz
