NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Mega Sekurak Hacking Party zbliża się wielkimi krokami. Do 26 i 27 października pozostało niewiele czasu, ale po Waszych reakcjach widzimy, że nie możecie się już doczekać spotkania z nami w Krakowie 😉
Dlatego, aby umilić Wam oczekiwanie na to wydarzenie, 6 października odpalamy bezpłatny pokaz online – Sekurak Hacking Party Warm-Up! Chcemy Was konkretnie rozgrzać przed konferencją, jednocześnie dając przedsmak tego, czego możecie spodziewać się pod Wawelem.
Bezpłatne zapisy – pod tym linkiem. Wystarczy zostawić adres e-mail, link do wydarzenia prześlemy Wam na skrzynki na dzień przed wydarzeniem 🙂
Co zobaczycie podczas eventu?
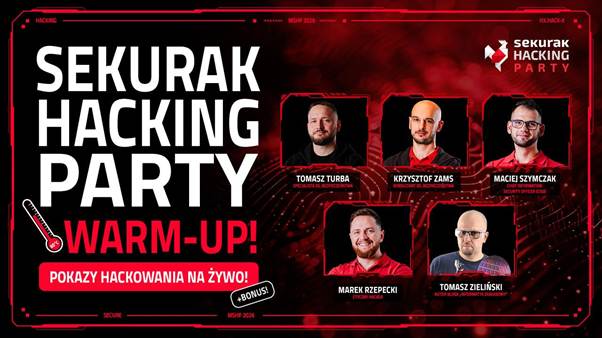
Całe spotkanie poprowadzą Tomasz Turba, Maciej Szymczak, Marek Rzepecki, Krzysztof Zams oraz gość specjalny: Tomasz Zieliński („Informatyk Zakładowy”). To konkretna ekipa specjalistów, których spotkacie również w Krakowie. Co w programie? 60 minut (minimum 😉) intensywnych pokazów…
🤖5 popularnych ataków na agentów AI
Podczas prelekcji Tomek Turba pokaże pięć podstawowych ataków na agentów AI: prompt injection, indirect prompt injection, memory poisoning, dynamic cloaking, denial of wallet. Będzie praktycznie, rzeczowo i z poczuciem humoru.
🔑 Konto, które samo sobie daje uprawnienia – czyli jak samodzielnie stworzyć komputer, który można wykorzystać do przejęcia całej domeny
Domyślne ustawienie w Active Directory, obecne od roku 2000, daje każdemu użytkownikowi domeny furtkę do dalszej eskalacji uprawnień.
Wraz z Markiem Rzepeckim zobaczymy, jak wygląda to w praktyce – od zwykłego konta do pełnej kontroli nad domeną, w kilku prostych krokach.
🛡️ Firewall zna adres. Kernel zna sprawcę
Adres IP, port, kierunek ruchu – to często za mało, żeby odróżnić normalne zachowanie aplikacji od skutecznego ataku. W tej 15-minutowej prezentacji Maciek Szymczak, CISO Securitum, pokaże, jak dwa niemal identyczne połączenia sieciowe mogą mieć zupełnie inną historię. Zobaczymy, co zmienia się, gdy do klasycznej telemetrii sieciowej dołożymy kontekst procesu: binarkę, proces nadrzędny, kontener i namespace. Krótki teaser tego, jak eBPF pozwala przejść od pytania „Dokąd poszedł ruch?” do dużo ciekawszego: „Kto go naprawdę wygenerował i dlaczego?”.
👁️ Jak zhackować MSHP?
Dopasowanie narzędzi do celu potrafi zrobić kolosalną różnicę, dlatego niezwykle ważnym etapem jest rekonesans. Jak dostać się do komputera, do którego nie mamy fizycznego dostępu? Niekoniecznie trzeba łamać Wi-Fi… Zwłaszcza jeśli jest to komputer prezentera występującego na konferencji. Krzysztof Zams pokaże, czy niewielkim kosztem i bez laptopa na kolanach da się przejąć kontrolę nad komputerem, do którego nie możemy podejść, ale mamy go w zasięgu wzroku.
Bonus!
Nie będzie tylko o hackowaniu. Nasz gość specjalny, Tomek Zieliński, odpowie na niezwykle ciekawe pytanie: Dlaczego zawód programisty pojawił się dopiero 20 lat po skonstruowaniu komputera?
Wrócimy do czasów, gdy słowo „computer” oznaczało zawód, a nie sprzęt elektroniczny, zaś komputery nie miały centralnej jednostki obliczeniowej (CPU). Przypomnimy sobie, jak programowano w czasach, gdy fizyczny kontakt z komputerem miał jedynie wykwalifikowany personel, zaś program do wykonania należało złożyć w okienku, a po wyniki zgłosić się kilka dni później.
Koniecznie musicie być z nami 6 października
Jak powyżej. Zarezerwujcie sobie czas w kalendarzach. Będzie nie tylko ciekawie, ale możecie spodziewać się również innych atrakcji i konkursów. Nie zabraknie też sesji Q&A!
Do zobaczenia, Ekipa sekurak.pl