NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Jak donoszą badacze z PolySwarm rosyjska grupa szpiegowska znana pod nazwą BlueDelta (APT28, Fancy Bear, Forest Blizzard) prowadzi aktywne działania wymierzone w organizacje rządowe, dyplomatyczne oraz sektor obronny. Na celowniku znajdują się państwa europejskie, ze szczególnym uwzględnieniem Rumunii, Turcji i Hiszpanii.
TLDR:
Cyberprzestępcy stosują zaawansowane metody socjotechniczne (spearphishing) do dystrybucji backdoora HOOKEDGE w systemach Windows. Malware jest umieszczany w dokumentach programu Microsoft Word z włączonymi makrami, podszywającymi się pod korespondencję dyplomatyczną.
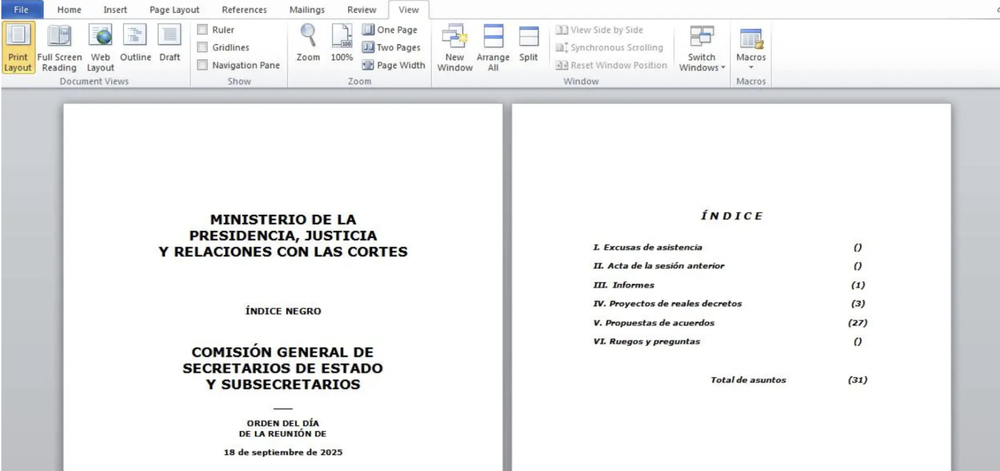
Późniejsze próbki wykorzystywały dokumenty zawierające losowy tekst oraz monit instruujący odbiorców do włączenia zawartości (Enable content).
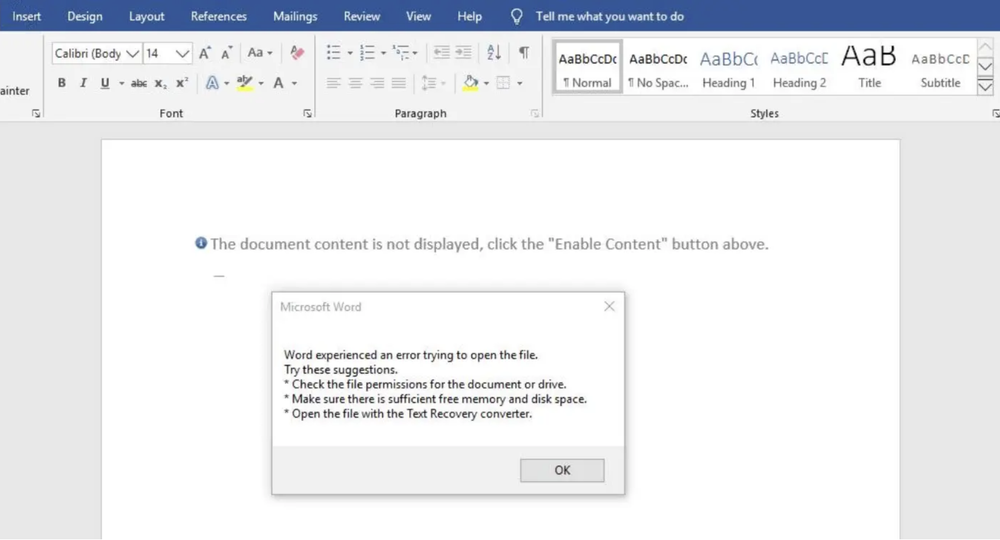
Po aktywacji zawartości następuje wywołanie procedury AutoOpen(), która zapisuje w katalogu roboczym użytkownika (%userprofile%) pliki wsadowe, HTML, XHTML oraz skrypty VBScript. Jednocześnie użytkownik otrzymuje fałszywy komunikat o błędzie programu Microsoft Word, sugerujący problemy z prawidłowym otwarciem pliku.
W międzyczasie złośliwe oprogramowanie modyfikuje ustawienia systemowe, tworząc wpis w Harmonogramie Zadań (Scheduled Tasks), który cyklicznie co 30 lub 61 minut nawiązuje połączenie z serwerem Command & Control (C2), w celu pobierania kolejnych porcji ładunku.
Co ciekawe, po wykryciu wartościowych celów, atakujący przesyłali drugą instancję HOOKEDGE skonfigurowaną w taki sposób, aby połączenie z serwerem C2 następowało co 5 minut. Zmniejszało to opóźnienie w odbieraniu wyników poleceń i pozwalało operatorom na sprawniejsze prowadzenie działań.
Malware nawiązuje połączenie z serwerem za pomocą ukrytej sesji przeglądarki Microsoft Edge (msedge.exe). Komunikacja z infrastrukturą C2 opiera się na wykorzystaniu serwisu webhook[.]site, który służy do rejestrowania i debugowania przychodzących zapytań HTTP. Złośliwy kod pobiera z niego polecenia, a wyniki ich wykonania wysyła z powrotem do cyberprzestępców w żądaniach HTTP POST.
Taki sposób komunikacji znacząco utrudnia wykrycie oraz pozwala na swobodną eksfiltrację danych.
Co więcej, operatorzy BlueDelta do nawiązania połączenia z serweremi C2 używają adresów IP należących do komercyjnych sieci VPN (np. NordVPN), co dodatkowo komplikuje proces atrybucji oraz blokowanie potencjalnie złośliwej infrastruktury. Dzięki temu grupa może osiągąć zamierzone cele przy minimalnych kosztach oraz bez konieczności utrzymywania dedykowanych serwerów.
Badacze zaobserwowali również stosowanie tzw. remote canaries, umieszczonych wewnątrz złośliwych dokumentów. Po ich otwarciu (lub nawet samym podglądzie w mailu) ukryte elementy graficzne (mailopened.jpg) wysyłają automatyczne żądanie do zewnętrznego serwera kontrolowanego przez cyberprzestępców. Dzięki temu operatorzy BlueDelta dokładnie wiedzą kto i kiedy otworzył wiadomość, co pozwala im na planowanie dalszych etapów ataku.
Przedstawiona analiza po raz kolejny udowadnia, że aby osiągnąć zamierzony cel nie trzeba stosować zaawansowanych narzędzi, czy też wyszukanych eksploitów. Wykorzystanie wbudowanych mechanizmów systemowych, korzystanie z publicznej infrastruktury oraz bazowanie na narzędziach dostępnych w systemie pozwala cyberprzestępcom skutecznie ukrywać swoją aktywność oraz eksfiltrować dane bez wzbudzania podejrzeń.
Warto dodać, że w tym konkretnym przypadku infekcja systemu wymagała aktywnego udziału użytkownika. Nieświadome pobranie i otwarcie dokumentu, a następnie odblokowanie zawartości (aktywacja makra) doprowadziły do przejęcia kontroli nad urządzeniem i kradzieży danych.
Źródło: recordedfuture.com, blog.polyswarm.io
~_secmike
