Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Naukowcy twierdzą, że protokół BitTorrent może zostać wykorzystany do przeprowadzenia ataków typu DRDoS (Distributed Reflective Denial of Service). Szczególnie podatne są jego implementacje zawarte w popularnych klientach, takich jak uTorrent.
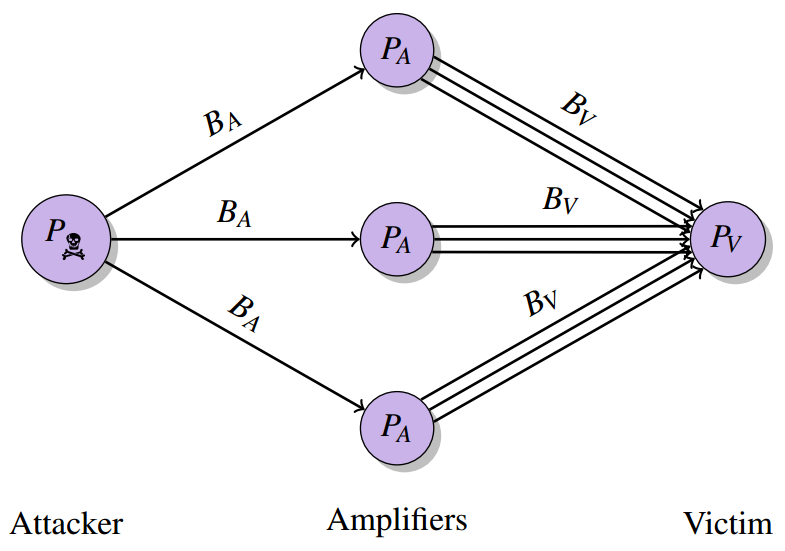
P2P — atak DRDoS
Szczegóły opisanych podatności można znaleźć w tej publikacji. Główne zalety potencjalnego ataku z wykorzystaniem popularnego protokołu P2P z perspektywy atakującego to m.in.:
— WS

Z lektury wpisu i streszczenia w PDF mam wrażenie, że nic specjalnie nowego? Już w 2010 znany był atak z użyciem DHT (stąd wyłączenie połączeń na porty <1024; https://torrentfreak.com/bottorrent-using-bittorrent-as-a-ddos-tool-101229/ ). Zresztą bibliografia też głównie z tego okresu.
OK, jest porządkowanie wiedzy, jest więcej danych liczbowych, jest modne "reflective", ale… chyba nic nowego, tak naprawdę.