NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
17 powodów, aby ogarnąć NIS2 z sekurakiem! 😉
Projekt dyrektywy NIS2 i nowelizacja ustawy o KSC potrafią przyprawić o zawrót głowy – liczba nowych obowiązków, procedur i prawniczego żargonu bywa przytłaczająca. W Akademii NIS2/KSC2 od sekuraka postawiliśmy sobie jeden cel – przełożyć skomplikowane wymogi na konkretną, praktyczną wiedzę i pomóc podmiotom, które są objęte wymogami (ok 40 tys.!), sprostać tym wymaganiom 🙂
Efekty? Pierwsza edycja (wystartowała 7 lipca) przyciągnęła ponad 1500 uczestników. Za nami już 25 szkolenia (z 32 zaplanowanych!), z których średnia ocen mówi sama za siebie: 9,53/10!
Oceny to nie wszystko. Dlaczego warto ogarnąć NIS2 właśnie z nami? Oto 17 powodów popartych opiniami tych, którzy przeszli już nasze szkolenia 😉 Wszystkie cytaty są realne i, jak sami się przekonacie, wyrażone… wprost, a czasem wręcz dosadnie!
Pierwsza edycja spotkała się z tak żywiołowym przyjęciem (popartym masą zapytań o kolejną edycję), że 19 października odpalamy drugą odsłonę. Korzystając z linku poniżej, możesz zapisać się z 20-procentowym rabatem.
🗣️ Przystępność języka prawniczego (zrozumiałość dla prawników i osób nietechnicznych + słowniczek)
Bardzo fajnie i przystępnie tłumaczy prawne zagadnienia na język „ludzki”. Nie rzuca paragrafami, tylko konkretami i przykładami, co bardzo pomaga w zrozumieniu tematu.
Logiczne, zrozumiałe dla prawników, a nie tylko IT 🙂
Prosty język przeplatany slangiem ze słowniczkiem.
Prawniczy żargon bywa nudny i niezrozumiały. Podczas szkolenia przekładamy skomplikowane paragrafy oraz unijne dyrektywy na prosty język (zadbaliśmy o to, aby nasi trenerzy nie tylko mieli doskonałą wiedzę i znajomość paragrafów, ale też umieli to przekazać w zrozumiały i ludzki sposób 😉), pokazując, co dany przepis oznacza w Twojej codziennej pracy. Budujemy wspólny język wewnątrz organizacji – prawnicy dowiadują się u nas, jak wyglądają realia IT, dzięki czemu tworzenie wewnętrznych polityk bezpieczeństwa staje się o wiele prostsze. Gdy łączymy światy IT, cybersecurity i prawa, łatwo o komunikacyjny chaos, dlatego tłumaczymy branżowe pojęcia w przystępny sposób, budując most pomiędzy specjalistami od bezpieczeństwa a pionem prawno-operacyjnym.
🖥️ Pokazy techniczne („Samo mięso”) i realne case studies incydentów
Wszystko klasa. Live demo i pokazanie wielu narzędzi. Samo mięso.
Przygotowanie prowadzącego i realne case study omówione na szkoleniu.
Teoria to tylko wstęp, dlatego na naszych szkoleniach stawiamy na pokazy na żywo oraz prezentację narzędzi, które od razu możesz wdrożyć w swojej organizacji, bez zbędnego lania wody. Najlepiej uczyć się na cudzych błędach, więc analizujemy rzeczywiste przykłady ataków i obsługi incydentów, wskazując konkretne wnioski, które uchronią Twoją firmę przed podobnym scenariuszem.
📊 Przydatność dla zarządu i kadry kierowniczej
Podejście analityczne, od ogółu do szczegółu – dobry materiał do analizy i dyskusji także w środowisku biznesowym: czyt.: zarząd.
Szkolenie dostarcza gotowych argumentów i twardych danych, które łatwo zaprezentujesz kadrom zarządzającym. Pomagamy przekładać wymogi wymuszone regulacjami na język korzyści biznesowych i ryzyka. To również dodatkowe atuty w przypadku potencjalnej wizyty audytora 😉
🤝 Atmosfera i profesjonalizm
No co Ty – jak zwykle, na bogato i na merytorycznie! Treściwie, profeskowo i na spokojnie 🙂
Uczymy o rzeczach poważnych, ale nie tworzymy niepotrzebnej presji. Łączymy wysoki poziom merytoryczny z luźną, sprzyjającą przyswajaniu wiedzy atmosferą. Skracamy dystans, naszych trenerów zawsze można podpytać o interesujące Cię sprawy (czy to podczas sesji Q&A, czy na dyżurze na Discordzie).
👌 Podejście trenera i brak sztuczności
Trudne dla mnie tematy Marek starał się przekazywać jak najprościej. Merytoryczne przygotowanie i poziom jego wiedzy. Zero nadęcia.
Nasi prelegenci to eksperci praktycy, a nie teoretycy z akademickiej wieży z kości słoniowej (z całym szacunkiem do akademików!). Stawiamy na autentyczność, bezpośredniość i ogromny szacunek do czasu uczestników, który jest, o czym doskonale wiemy, ograniczony.
⚙️ Przełożenie wymogów dyrektywy dla osób technicznych
Marcin Serafin bardzo przystępnie tłumaczył te zagadnienia związane z NIS2 – z perspektywy osoby technicznej, która niekoniecznie siedzi w dokumentach prawnych, byłem w stanie bez problemu wszystko zrozumieć.
Jesteś inżynierem, administratorem lub architektem IT? Nie musisz kończyć prawa, by zrozumieć NIS2. Pokazujemy, jak przepisy przekładają się bezpośrednio na konfigurację systemów i infrastrukturę.
📋 Czytelność materiałów i przydatność do notatek
Sposób tłumaczenia zagadnień i tabele, które są bardzo przejrzyste i wygodne (również do notatek).
Stawiamy na przejrzystą formę wizualną. Zapomnij o slajdach przeładowanych ścianami tekstu – tworzymy tabele, schematy i zestawienia, które służą jako ściągawka długo po zakończeniu szkolenia.
⚖️ Synergia i porównanie reżimów prawnych (NIS2 vs RODO)
Paula fantastycznie wyjaśniła różnice i punkty wspólne NIS/UKSC i RODO. Przedłużenie o 45 minut? Też super, bo bardzo dobrze się słuchało.
Nowe regulacje nie działają w próżni. Analizujemy styk NIS2/KSC2 z RODO oraz innymi przepisami, pomagając Ci uniknąć dublowania procedur i chaosu kompetencyjnego w firmie.
⚡ Kondensacja wiedzy i tempo
Samo gęste w trybie mega skompresowanym – zakres i sposób przekazania dostępnych rozwiązań.
Ponownie (jedna z najważniejszych dla nas kwestii) – szanujemy Twój czas. Pakujemy optymalną ilość wiedzy w pigułkę, skupiając się na najważniejszych wymogach i konkretnych rozwiązaniach, gotowych do zastosowania od zaraz.
🎛️ Sprawność warsztatowa i narzędziowa prelegenta
Poza oczywistą merytoryką w temacie, imponująca biegłość w posługiwaniu się narzędziami prezentacji. Kilka pulpitów, przełączanie się z jednego na drugi…
Nasz warsztat to nie tylko treść, ale i wysoki standard prowadzenia. Płynne przechodzenie między środowiskami, narzędziami i prezentacją sprawia, że szkolenie jest dynamiczne i maksymalnie angażujące.
🏛️ Połączenie wiedzy akademickiej z praktyką
Uporządkowanie informacji – widać, że prowadzący ma doświadczenia z uczelni i łączy je z praktyką.
Dobra struktura to podstawa. Metodyczne podejście i ułożona wiedza w połączeniu z wieloletnim doświadczeniem rynkowym dają idealny balans między teorią a jej wdrożeniem. Nasi trenerzy to praktycy, ale i osoby z backgroundem akademickim. Łączymy najlepsze cechy z obu światów 🙂
📦 Kompletność materiałów po szkoleniu
Dużo informacji i pełna prezentacja po szkoleniu!! Nie 2–3 slajdy, co zdarzało się u innych.
Szkolenie nie kończy się z chwilą zamknięcia streamu. Uczestnicy otrzymują kompletne materiały szkoleniowe i pełne prezentacje, stanowiące bogate źródło wiedzy do ponownego wykorzystania. Dodatkowo dedykowany serwer Discord sprawia, że kontakt z trenerem, a także innymi uczestnikami jest cały czas możliwy.
🛡️ Praktyczne zastosowanie w pracy i w życiu prywatnym
Cała sekcja odnośnie do bezpieczeństwa lokalnego środowiska była świetna, bo to coś, na co należy zwracać uwagę właściwie codziennie – zarówno „służbowo”, jak i prywatnie.
Dobre nawyki bezpieczeństwa ułatwiają życie na każdym kroku. Pokazujemy mechanizmy i wskazówki, które zabezpieczą nie tylko Twoją organizację, ale też prywatną przestrzeń cyfrową.
📂 Dostęp do rzadkich standardów i wytycznych
Opis dokumentacji operacyjnej 2024/2690 + ENISA TIG – nie miałem tego wcześniej.
Nie ograniczamy się do podstaw. Docieramy do specjalistycznych dokumentów, unijnych wytycznych (np. ENISA) oraz rozporządzeń wykonawczych, dając dostęp do materiałów, do których trudno trafić na własną rękę.
🎯 Przystępne wyjaśnienie trudnych wektorów ataku
Kwestia przedstawienia, jak zdobycie poświadczenia administracyjnego jednego komputera zapiętego w domenie […] może przełożyć się na uzyskanie dostępu do całej organizacji.
Uświadamiamy, jak z pozoru drobny błąd lub przejęcie jednego zasobu może wywołać efekt domina. Tłumaczymy złożone ścieżki ataku w sposób obrazowy i zapadający w pamięć.
🚀 Dynamiczna forma bez nudy
Pan Marcin to dobry fachowiec 🙂 Najważniejsze, że nie zasypiamy!
Zapomnij o monologach wygłoszonych na podstawie treści ze slajdu. Wszystkich naszych trenerów starannie wybraliśmy. Liczyła się nie tylko merytoryka, ale i zdolność przekazania wiedzy z pasją, żywą energią i stałą interakcją z uczestnikami, dzięki czemu czas mija dla nich niezauważalnie.
🌿 Skupienie się na swobodzie i autentyczności
Nieskrępowany sposób prowadzenia szkolenia, który poprzez praktyczne przykłady z życia pozwala odnaleźć się w realnych sytuacjach.
Odrzucamy korporacyjną nowomowę i sztuczny dystans. Mówimy prosto z mostu, jak jest, stawiając na szczery przekaz, za którym stoi czysta merytoryka.
Jak widzicie, można okiełznać tego „potwora”, jakim wydają się nowe regulacje. Dołącz do grona ponad 1500 osób, które przestały bać się NIS2 i KSC2, a zaczęły podchodzić do bezpieczeństwa jak do realnego wsparcia dla biznesu.
Kurs to aż 32 sesje szkoleniowe + dwie sesje Q&A. Całość podzieliliśmy na trzy moduły szkoleniowe:
Takie podejście daje możliwość wyboru przez uczestnika kursu obszaru szkoleniowego odpowiedniego do jego roli w organizacji oraz poziomu wiedzy technicznej. Dodatkowo każdy uczestnik otrzymuje dostęp do nagrań oraz całego pakietu materiałów dodatkowych.
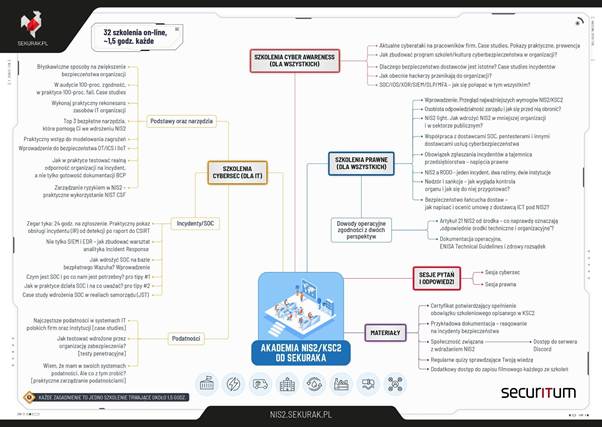
Potrzebujesz skondensowanej informacji na temat szkolenie dla szefa?
Znajdziesz ją w tej ulotce.
Do zobaczenia na najbliższej edycji Akademii! Startuje już 19 października br.
Ekipa sekurak.pl