Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!
Akademia NIS2/KSC2 od sekuraka. 19 października start drugiej edycji!
Zobacz nasz aktualny kalendarz szkoleń!

Badacz bezpieczeństwa Haakon Wik Gulbrandsrud przyglądał się architekturze stojącej za API Connections w Azure (będących częścią Azure Logic Apps). Odkrył podatności, które pozwalają na uzyskanie danych innej organizacji (cross-tenant). Wszystkie odkryte przez niego luki przyniosły mu 200 tys. dolarów w programie bug bounty.
API Connections umożliwiały dowolnej osobie przejęcie innego niż własne połączenia, dając potencjalnemu atakującemu dostęp do podłączonego (w ramach connection) backendu. Mowa między innymi o bazach danych Azure SQL, magazynach Key Vault, a także dowolnych innych podłączonych usługach, takich jak Jira czy Salesforce.
W dokumentacji Microsoftu znaleźć można diagram przedstawiający architekturę API Connections
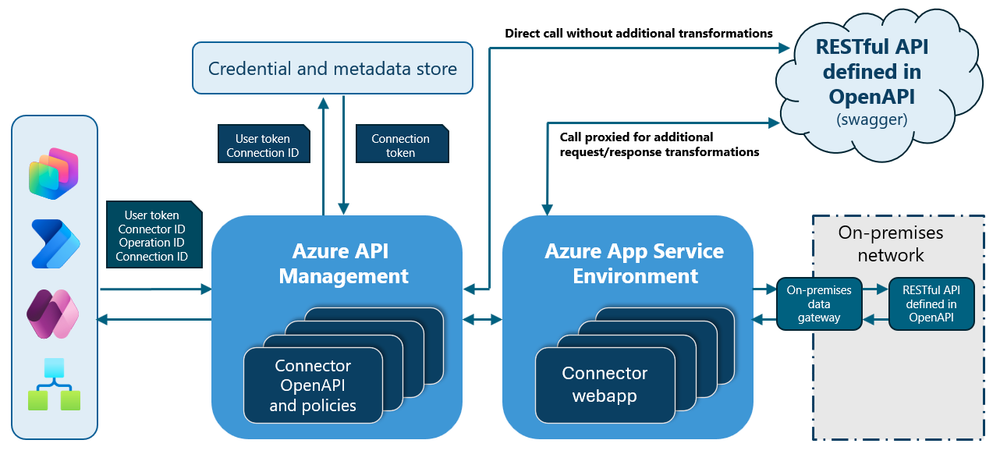
Całość działa w taki sposób:
Na tej podstawie badacz stwierdził, że jeśli uda mu się nakłonić instancję API Management do działania na innym połączeniu niż to, którego jest właścicielem, będzie mógł użyć skonfigurowanego tokenu ofiary w jej usłudze backendowej.
Lista usług backendowych jest w zasadzie nieograniczona i obejmuje szereg różnych narzędzi Azure. Badacz wiedział, że korzystając z API w Azure Resource Manager, możliwe jest wysyłanie zapytań bezpośrednio do usługi API Management.
Azure Resource Manager ma zasadniczo pełny dostęp do wszystkiego, więc naturalnie stał się obiektem testów. Celem było nakłonienie usługi wywołującej do wysłania zapytania dotyczącego innego połączenia niż nasze, a tym samym uzyskanie pełnej kontroli nad usługą backendową.
W pierwszym wykorzystaniu podatności badacz wykorzystał endpoint DynamicInvoke do odczytania Key Vault należącego do innego tenanta:
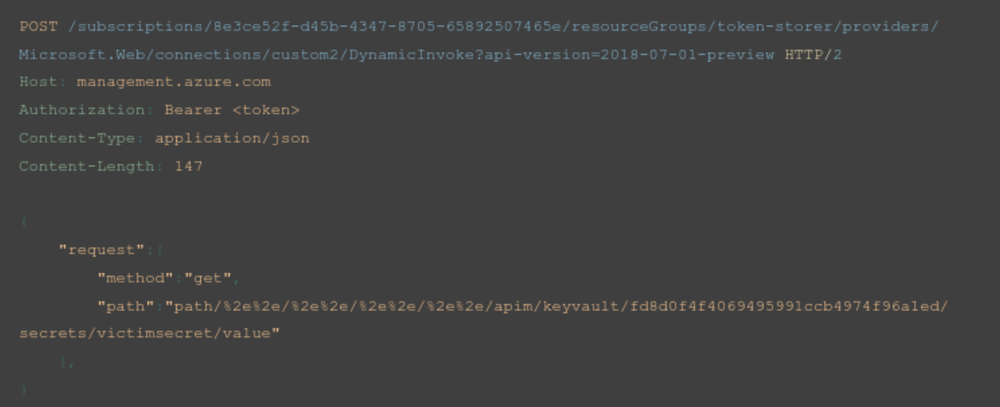
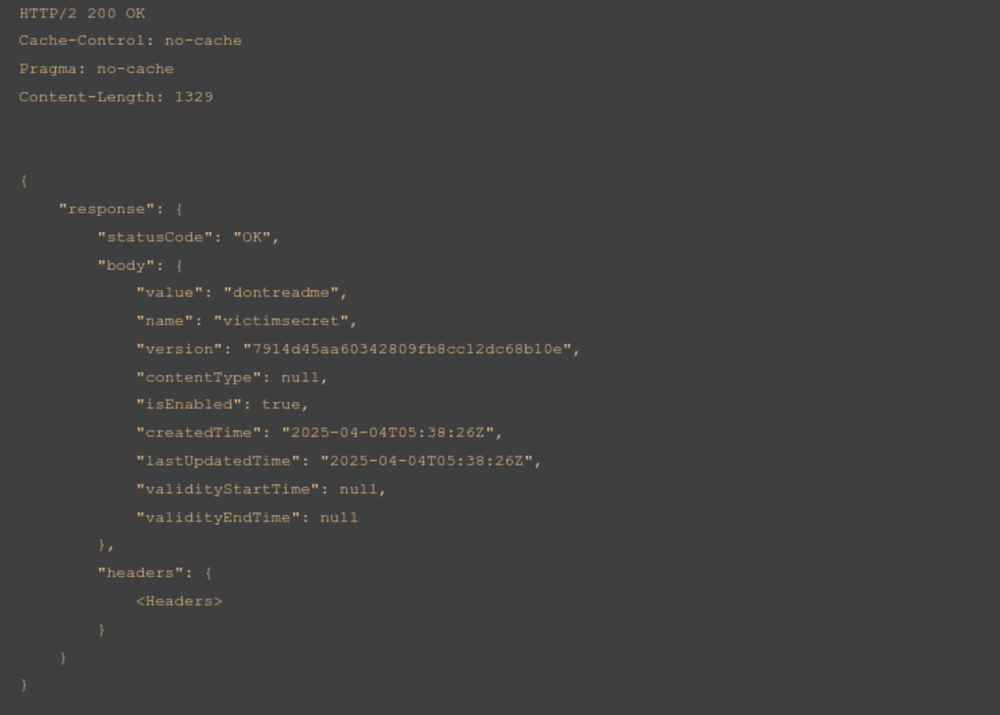
Jak widać, jest to podatność typu path traversal. Potwierdza to nasze wcześniejsze założenie: gdy żądanie jest wysyłane z Resource Managera do instancji API Management, ma ona uprawnienia do wszystkich połączeń, niezależnie od tego, na którym z nich operuje.
Kilka tygodni po zgłoszeniu tej podatności została ona oznaczona jako naprawiona. Badacz odkrył jednak, że poprawka nie objęła wszystkich endpointów. Gdy szukał właściwego kodu DynamicInvoke znalazł 4 funkcje:
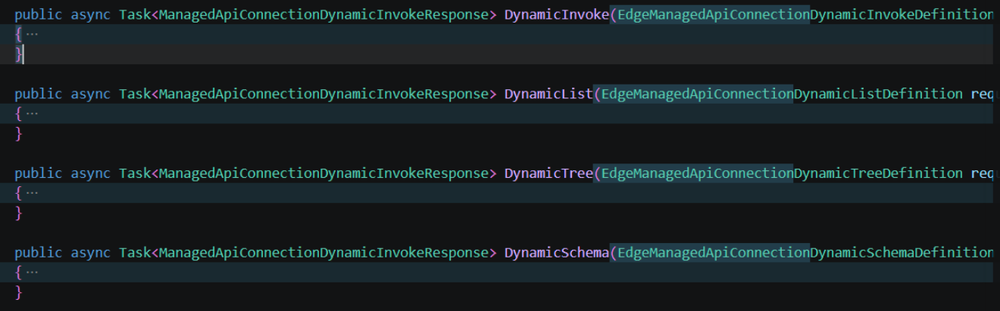
Funkcje te nie były udokumentowane, jednak dotyczyły tej samej ścieżki. Metoda wykorzystania podatności była właściwie taka sama, choć payload musiał być nieco bardziej złożony.
Ale to nie wszystko. Badacz spróbował również wykorzystać same aplikacje Logic Apps. Proces tworzenia połączeń różni się między planami Consumption i Standard. Przede wszystkim korzystają one z dwóch różnych wersji tworzenia połączenia, które badacz przedstawił na schemacie:
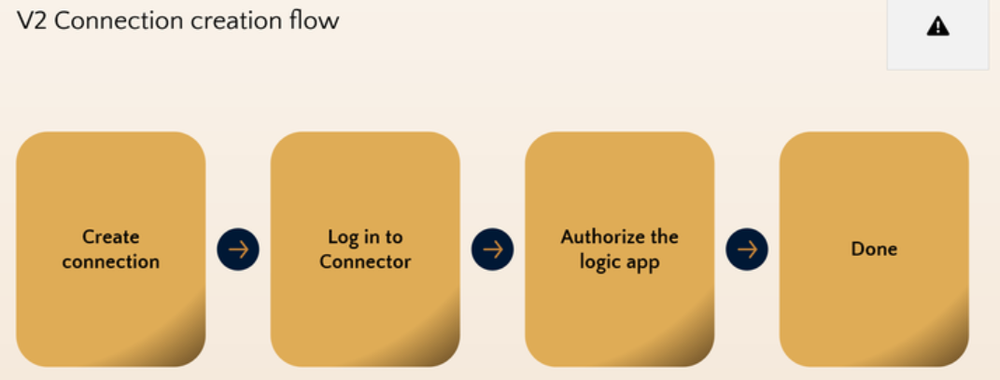
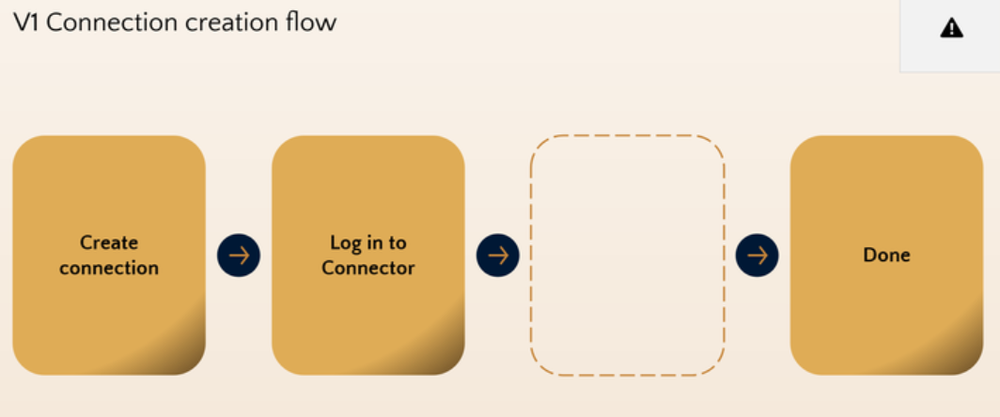
Korzystając z Logic App w planie Standard, po utworzeniu zasobu i dodaniu metody uwierzytelniania do serwera backendowego, autoryzujemy konkretną aplikację Logic App do uzyskiwania do niego dostępu. Odbywa się to za pomocą zarządzanej tożsamości. W przypadku Logic App w planie Consumption nie mamy jednak takiej tożsamości.
Klasyczny widok Logic App dość mocno ogranicza przyjmowane dane wejściowe, ale istnieją endpointy API oraz widok kodu w interfejsie, które pozwalają nieco swobodniej nimi manipulować.
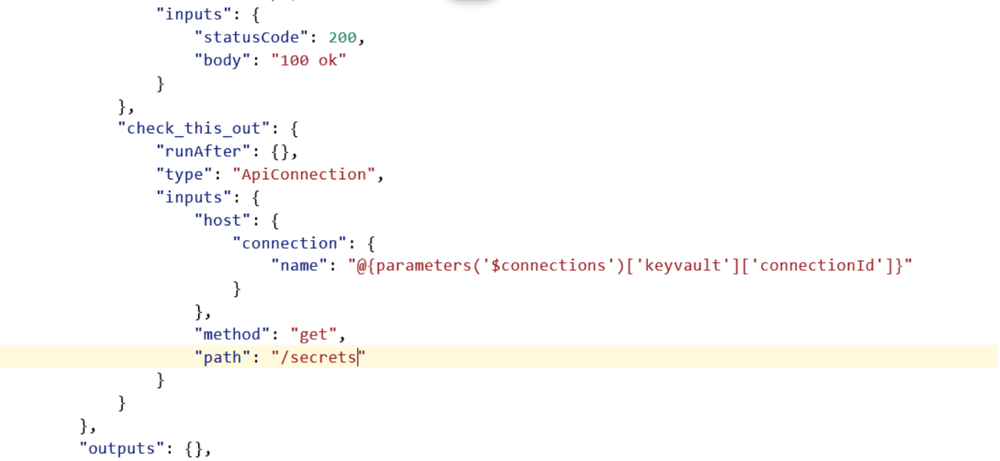
Możemy dokładniej przyjrzeć się danym wejściowym, edytować je, a nawet dodawać kolejne. Zmiana wskazywanego konektora na połączenie należące do ofiary nie działa, ponieważ takie żądanie nie przechodzi walidacji. Badacz przejrzał jednak inne obsługiwane parametry i odkrył host.api.RuntimeUrl.
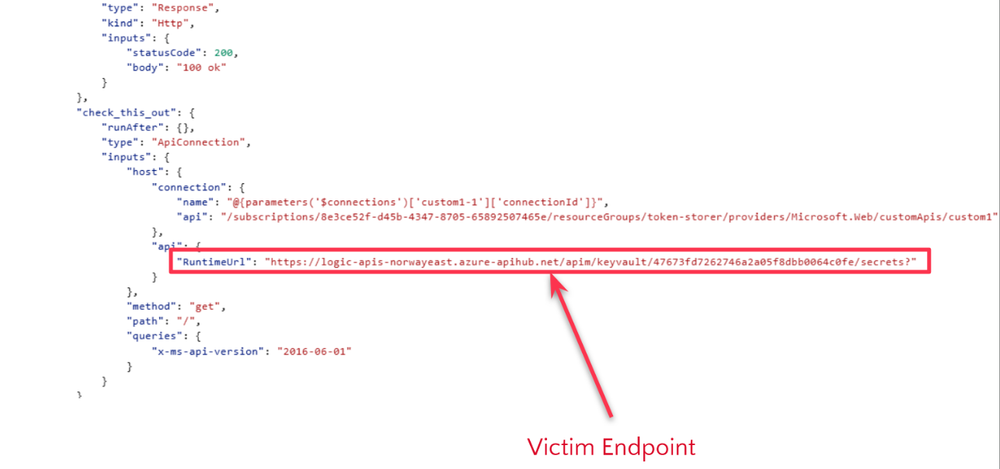
Pozwala on zmienić runtimeUrl połączenia na inny adres. Badaczowi udało się wykonać zapytanie, w wyniku którego otrzymał sekret innego (w tym przypadku testowego) konta.
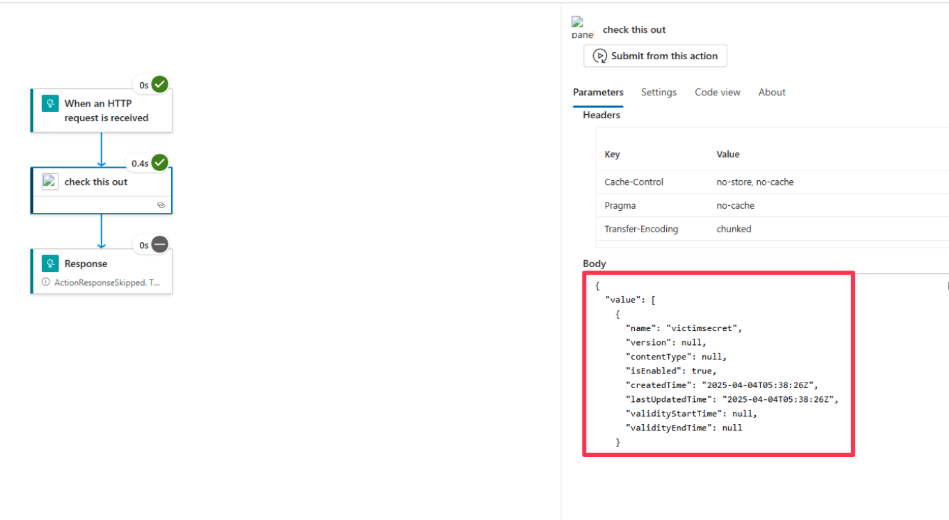
Łącznie badacz odkrył i zgłosił 5 różnych krytycznych podatności umożliwiających eskalację uprawnień w Azure. Wszystkie zostały załatane w rozsądnym czasie od przesłania zgłoszeń, a firma Microsoft przyznała mu 200 tys. dolarów w ramach programu bug bounty.
Polecamy lekturę wpisów badacza na blogu Binary Security, bo bardzo szczegółowo sprawdził on różne zależności między usługami w Azure.
Źródło: binarysecurity.no
~Tymoteusz Jóźwiak
