NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Broadcom poinformował o załataniu dwóch poważnych błędów w popularnych produktach VMware Workstation oraz VMware Fusion. W określonych warunkach ich wykorzystanie mogło doprowadzić do ucieczki z maszyny wirtualnej oraz wykonanie kodu bezpośrednio na hoście.
TLDR:
Podatności otrzymały identyfikatory CVE-2026-59346 (CVSS 9.3) oraz CVE-2026-59347 (CVSS 8.1).
Pierwsza z nich to błąd typu integer overflow. Dysponując uprawnieniami lokalnego administratora na maszynie wirtualnej wyposażonej w adapter sieciowy VMXNET3, można było przejąć kontrolę nad hostem. Słowa podziękowania należą się polskiemu badaczowi @h4urek, który wraz z @cameudis oraz Stanem S (z Trend Micro ZDI) odkrył podatność i zgłosił ją producentowi.
Drugi błąd związany jest z przepełnieniem bufora na stosie (stack-based buffer overflow) w usłudze HGFS (Host-Guest File System) odpowiedzialnej za współdzielenie folderów między maszyną wirtualną a hostem. Podobnie jak w przypadku pierwszej luki, atakujący z uprawnieniami lokalnego administratora może wykonać dowolny kod w kontekście procesu VMX danej maszyny.
Zgodnie z deklaracją producenta nie istnieją żadne tymczasowe sposoby na obejście problemu (workarounds). Jedynym skutecznym rozwiązaniem jest aktualizacja oprogramowania do wersji 26H1u1.
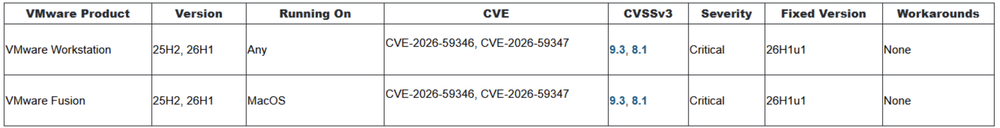
Biorąc pod uwagę fakt, że rozwiązania VMware często stają się celem ataku grup APT, a zdobycie uprawnień lokalnego administratora nie jest barierą nie do przełamania (np. na skutek socjotechniki), nie należy zbytnio czekać z instalacją poprawek.
Źródło: support.broadcom.com
~_secmike
