NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
NOWOŚĆ! Szkolenie AI w pracy admina
Konferencja Mega Sekurak Hacking Party w Krakowie – 26-27 października!
Złośliwe wiadomości e-mail to nie tylko ataki phishingowe. Atakujący próbują sprawiać, że wysyłane przez nich maile wyglądają jak wiarygodne powiadomienia skierowane do potencjalnych ofiar, chociażby udając wewnętrzną komunikację w organizacji.
Badacze z Microsoft przeanalizowali kampanię obejmującą ponad milion wiadomości e-mail próbujących nakłonić ofiary do wykonania transakcji finansowych.
Atakujący podszywał się pod członków kadry kierowniczej wielu firm, próbując przekonać pracowników do zrealizowania płatności na kwotę niemal 50 tys. dolarów. Aby nadać wiadomości większą wiarygodność, atakujący dołączył przekazany wątek e-mailowy oraz sfabrykowaną fakturę.
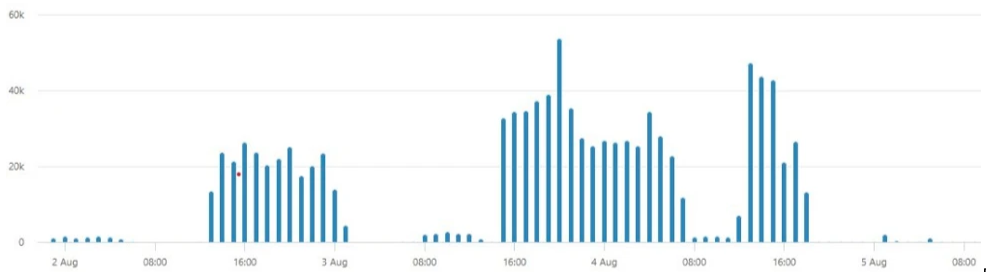
Na początku sierpnia firma Microsoft wykryła ponad milion wiadomości skierowanych do użytkowników w organizacjach. Atakujący wykorzystał wiele kont w zewnętrznych usługach do wysyłki maili.
W przeciwieństwie do “prostych” oszustw związanych z fakturami, w tej kampanii połączono podszywanie się pod kadrę kierowniczą, branding dostawcy, sfabrykowane faktury i fałszywe wątki mailowe w narrację, której celem było zmniejszenie podejrzliwości odbiorcy.
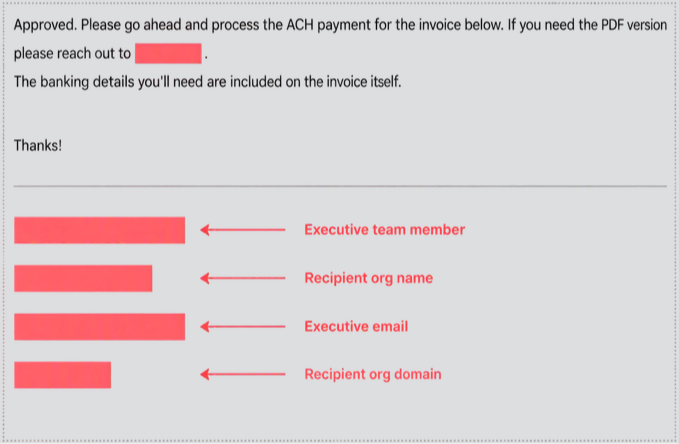
Treść wiadomości zawierała bezpośrednie “zatwierdzenie” faktury, a także zachęcała użytkowników do poproszenia o wersję PDF.
Aby jeszcze bardziej zwiększyć wiarygodność, bezpośrednio pod podpisem CEO umieszczono “przekazaną” treść, a konkretnie sfabrykowaną fakturę “ServiceNow Platform — Annual Subscription”. Faktura zawiera różne elementy brandingu i logotypy ServiceNow, a także podstawowe dane, takie jak numer, datę wystawienia, termin płatności, walutę, kwotę do zapłaty, metodę płatności oraz wyszczególnione pozycje.
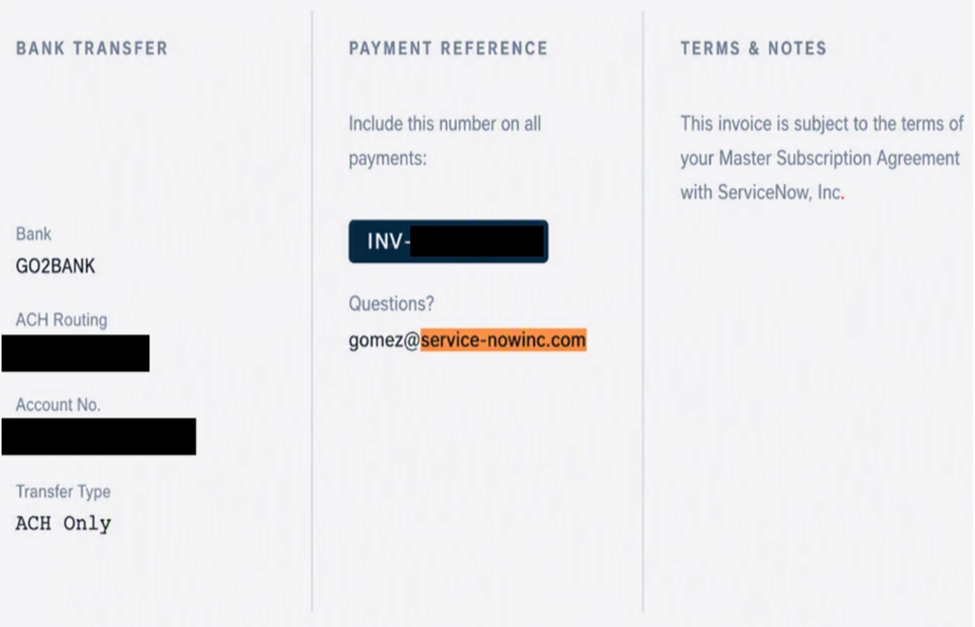
Wskazana metoda płatności nakazywała wykonanie przelewu bankowego na rachunki kontrolowane przez atakującego. Microsoft zaobserwował wykorzystanie wielu instytucji finansowych w różnych próbkach. Niektóre części faktury były personalizowane pod kątem odbiorcy – np. przez umieszczenie nazwy firmy w polu “BILLED TO”.
Microsoft nie znalazł dowodów na fakt, że ServiceNow lub inne legalnie działające organizacje wskazane w przynętach zostały przejęte lub były jakkolwiek zaangażowane w tę aktywność.
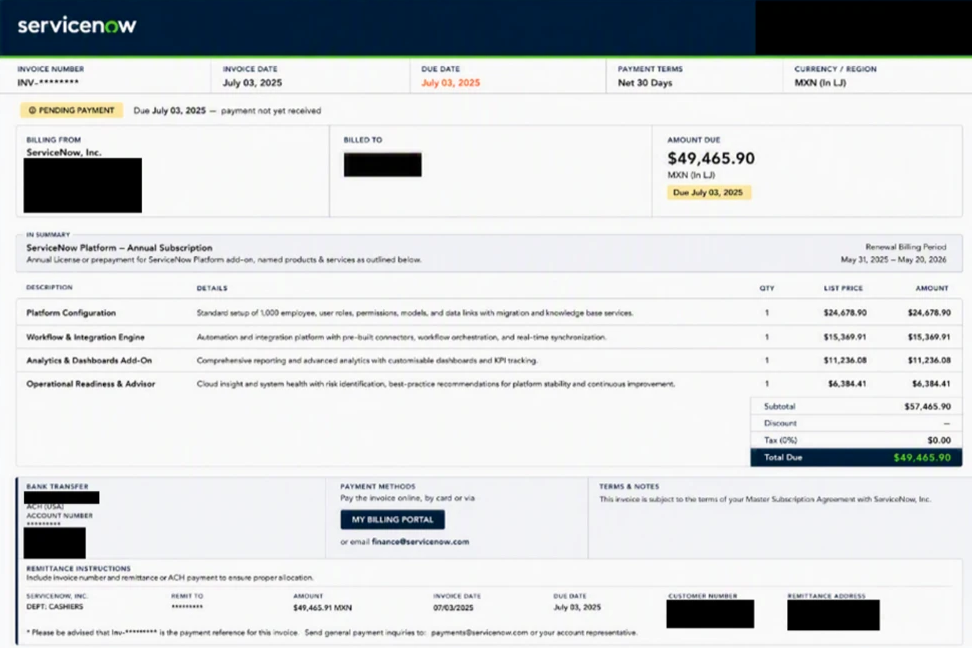
Pod fakturą zamieszczono również przekazane wiadomości e-mail, które miały stanowić rozmowę między osobami na stanowiskach kierowniczych.
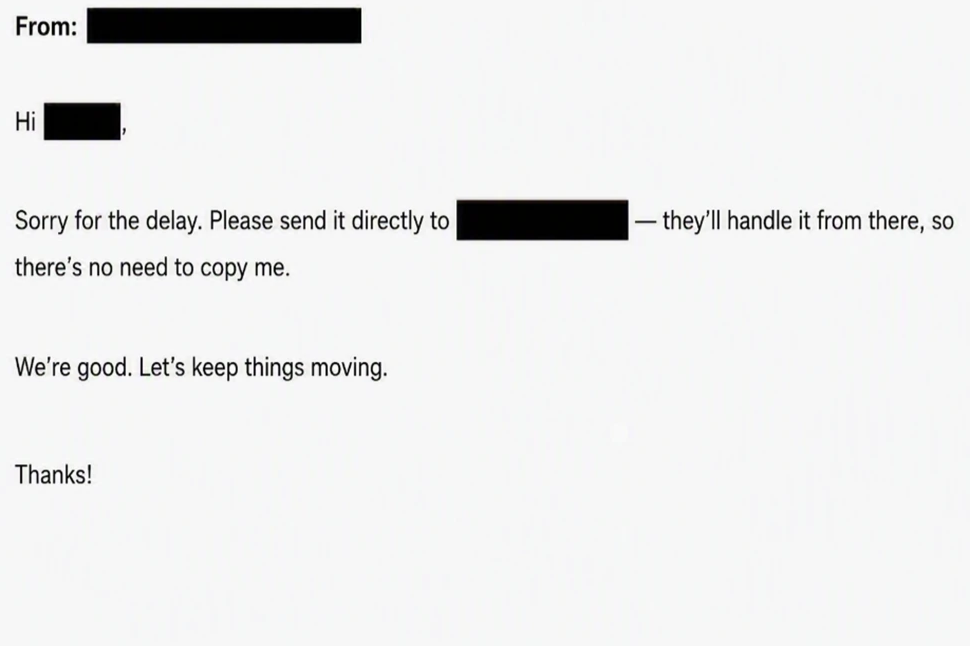
W całej wiadomości e-mail można zauważyć kilka wskaźników sugerujących, że jest to oszustwo. Sfałszowany wątek nie posiadał żadnych typowych nagłówków nad treścią wiadomości. W rzeczywistych wątkach poprzednie wiadomości są zwykle wcięte lub w inny sposób wizualnie pogrupowane. Ponadto użyto w nim nietypowego zwrotu – “no need to copy me” – a nazwa nadawcy nie pasowała do jego adresu.
Przed rozpoczęciem kampanii atakujący zarejestrował kilka domen. Domena łudząco podobna do ServiceNow – service-nowinc[.]com – została zarejestrowana 31 lipca, krótko przed wysyłką złośliwych wiadomości. Atakujący zarejestrował tego samego dnia również inną domenę – domainlify[.]net, z której adresy były używane jako Reply-to.
Badacze zaobserwowali kilka elementów, które sugerują, że szablony wykorzystywane w ramach kampanii były tworzone z użyciem AI. Znajdowały się w nich obszerne komentarze HTML, uporządkowane oznaczenia sekcji, a sama konstrukcja była jednolita.
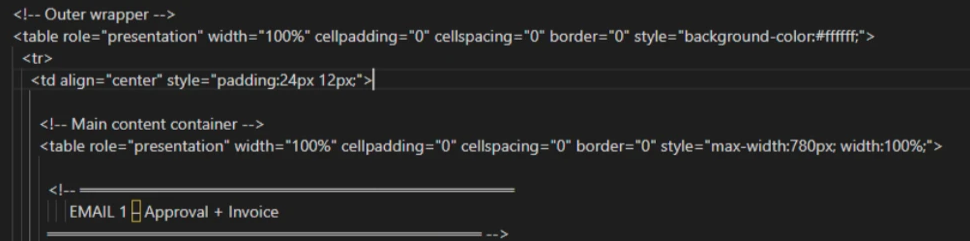
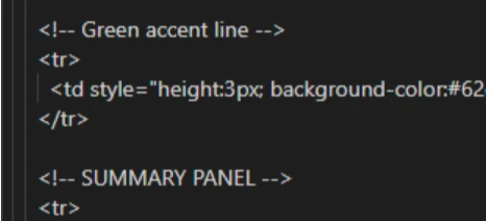

Rys. 6, 7, 8 – fragmenty kodu szablonów złośliwych maili, źródło: microsoft.com
Struktura narracji (a także identyfikatory faktur) pozostawała w dużej mierze spójna między próbkami, podczas gdy szczegóły dotyczące organizacji zmieniały się między celami ataku.
Aby zminimalizować ryzyko, że tego typu atak powiedzie się w naszej firmie, warto ustalić procedury odnośnie wykonywania takich transakcji (np. przelewamy tylko na numery kont zapisane w osobnym, wewnętrznym systemie, nigdy nie kopiujemy ich z maili, a każda zmiana danych wymaga potwierdzenia osobnym kanałem kontaktu). W większości organizacji klient poczty oznacza specjalną etykietą wiadomości od osób z zewnątrz – to też powinno zwracać naszą uwagę.
Źródło: microsoft.com
~Tymoteusz Jóźwiak